# Coleta de log de endpoint em análise de segurança
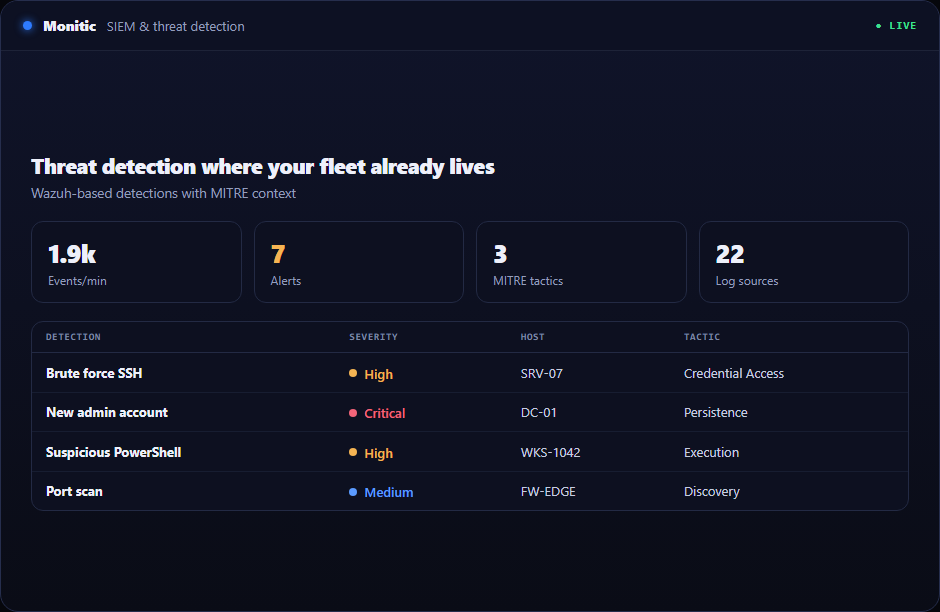
Detecção de ameaças onde a tua frota já vive
Detect na mesma plataforma que responde.
O modelo standalone SIEM pede que você compre um segundo produto, implante um segundo agente e equipe de um segundo console – então você passa alertas sem forma de agir sobre eles. Monitic constrói o SIEM para equipes de TI na plataforma que já gerencia a frota: o agente Monitic alimenta registros e eventos de terminais em análises de segurança integradas ao Wazuh, e todos os achados pousam no console que podem patch, executar um script ou entregar a correção para o assistente de IA. A detecção e resposta deixam de ser dois produtos com uma fila de tickets entre eles.
** Nenhum segundo agente, nenhum segundo console.** O agente endpoint que você implantou para gerenciamento é o coletor; resultados de segurança aparecem ao lado do inventário, estado de patch e ferramentas de acesso remoto para a mesma máquina.
** Localizações, não inundações.** Os eventos brutos permanecem na infraestrutura de segurança. Monitic superficies resultados curados — os alertas valem a atenção de um ser humano, com o contexto para agir sobre eles.
** Capacidade empresarial a preços de plataforma.** SIEM & navios de detecção de ameaças no nível Enterprise — uma fração do que uma pilha SIEM autônoma custa para licenciar e operar. Ver preço.
Cada endpoint gerenciado transmite seus logs e eventos de segurança em análises integradas ao Wazuh através do agente já instalado. Não há colecionador separado para empacotar, nenhuma frota de encaminhamento para manter, e nenhuma lacuna entre "gerenciado" e "monitorizado" — se o agente está nele, está contribuindo com telemetria.
- Endpoint log e coleção de eventos através do agente Monitic existente
- Análise na infra-estrutura de segurança; resultados curados apareceram na consola
- Cobertura cresce com a frota automaticamente - a matrícula está a bordo
Explore recolha de log do ponto final em profundidade.
# Monitoramento da integridade do arquivo e avaliação da configuração
Os atacantes mudam as coisas: binários, chaves de registro, arquivos de configuração. Os alertas de monitoramento de integridade de arquivos da Monitic quando os arquivos críticos ou entradas de registro mudam, e a avaliação de configuração de segurança (SCA) avalia os endpoints contra expectativas de endurecimento — então tanto a alteração quanto a fraqueza que o convidou são visíveis.
- Alertas FIM sobre alterações em arquivos críticos e entradas de registro
- Os resultados da AEC mostram onde a configuração do parâmetro de avaliação fica aquém
- Achados carregam o contexto do dispositivo necessário para agir, não apenas um hash diff
Ver [/platform/siem-threat-detection/file-integrity-monitoring/] em profundidade.
# Alertas mapeados para MITRE ATT&CK
Um alerta que diz "atividade suspeita" inicia uma investigação; um alerta mapeado para uma técnica MITRE ATT&CK inicia uma resposta. Monitic mapeia alertas de segurança para técnicas ATT&CK, dando aos analistas um vocabulário compartilhado para o que o adversário está fazendo e onde ele está na cadeia de matar.
Explore MITRE ATT&CK mapping.
# Um painel SOC para toda a frota
O painel SOC agrega postura de segurança, alertas ativos e vulnerabilidades em todas as empresas e terminais que você gerencia – uma tela que responde "como estamos expostos agora" sem costurar três ferramentas.
# # Da detecção à resposta – mesma plataforma
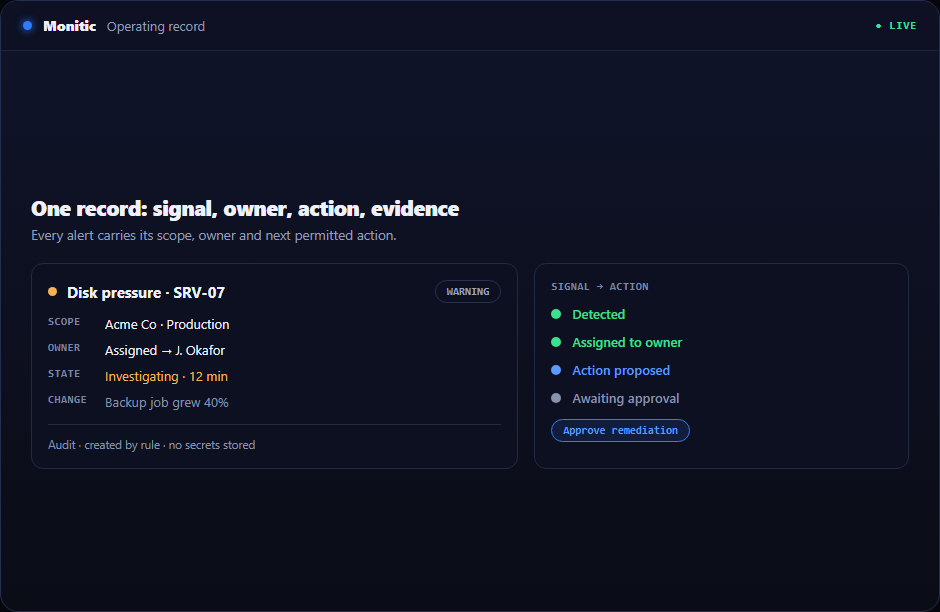
Esta é a parte autônoma SIEMs não podem fazer: agir. Um achado Monitic pode encaminhar diretamente para a remediação — implantar o patch em falta, enviar um script para o endpoint ou entregar o caso ao assistente de IA com contexto completo. A distância de alerta para corrigir é um clique, não uma exportação para o backlog de outra equipe.
# Como funciona
Agentes recolhem registos e eventos. Análises integradas ao Wazuh detectam; eventos brutos permanecem na infraestrutura de segurança. As informações devem ser atualizadas. Recolher, detectar, superfície, responder: um loop, uma plataforma.
# Explore o SIEM & detecção de ameaças em profundidade
- Recolha de log — telemetria de endpoint em análise de segurança, sem agente extra
- Monitorização da integridade do ficheiro — alertas de alteração de ficheiros e registos críticos
- Alertas traduzidos para a técnica adversa
- Painel SOC — postura, alertas e vulnerabilidades em uma visão
# Módulos relacionados
- Encontrar a exposição em primeiro lugar — gestão da vulnerabilidade identifica os atacantes dos EVC
- Observe o perímetro - gestão de firewall traz FortiGate, OPNsense, Sophos e SonicWall para o mesmo console
- Harden que a detecção protege - compliance de segurança impõe a linha de base que torna os alertas mais raros
Construir uma operação de segurança numa equipa magra? Ver Monitic para operações de segurança.
# Perguntas frequentes
Será que Monitic substitui um siem autônomo?
Para equipes de TI e segurança focadas na frota, sim — coleta de logs de endpoint, FIM, SCA, alertas mapeados por ATT&CK e um painel SOC cobrem a carga de trabalho SIEM principal. Os eventos brutos permanecem na infraestrutura de segurança integrada ao Wazuh; Monitic sobrepõe os resultados curados que sua equipe realmente funciona.
# Que plano inclui SIEM & detecção de ameaças?
O nível empresarial — ainda muito abaixo do custo de licenciamento e operação de um SIEM separado. Informações completas sobre preço.
Preciso de implantar outro agente?
Não. O agente Monitic já em cada endpoint gerenciado lida com a coleta de telemetria de segurança. A inscrição na gestão é inscrição na detecção.
O que acontece depois de uma detecção?
Encontra rota para resposta na mesma plataforma: implante um patch, execute um script no endpoint afetado ou entregue o achado ao assistente de IA com contexto completo. Setup guideline lives in the SIEM & threat detection docs.
# Coloque detecção e resposta em uma plataforma
Cada módulo, completo, durante 14 dias.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.