# # Três problemas que cada equipe de segurança reconhece
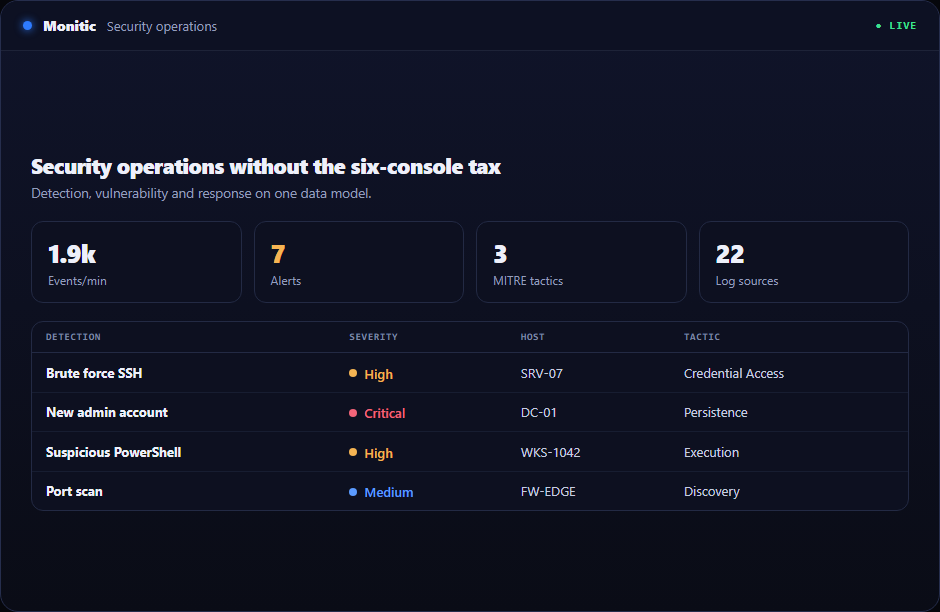
Operações de segurança sem o imposto de seis consoles
A maioria das pilhas de segurança são um acidente de histórico de compras: um SIEM comprado após um incidente, um scanner de vulnerabilidade comprado antes de uma auditoria, um console por fornecedor de firewall, um cofre PAM em pé sozinho, e um RMM que nenhum deles fala. Cada alerta inicia uma investigação de cadeiras giratórias através de sistemas que cada um tem um fragmento diferente da verdade. O imposto é pago duas vezes — uma em assinaturas, uma em atas é preciso um analista para montar o contexto antes que qualquer decisão possa ser tomada.
Alerts sem contexto. Uma detecção nomeia um hostname. Quem possui o dispositivo, que software ele roda, quando foi remendado pela última vez, em que segmento de rede ele se senta – respondendo que significa mais três logins. A montagem de contexto, não a análise, consome o deslocamento.
Encontrar sem corrigir. Os scanners produzem descobertas; uma equipe diferente possui remediação. A transferência é uma planilha ou um ticket jogado sobre uma parede, e essa lacuna é onde os SLAs de remediação morrem silenciosamente.
Custo empilhado no custo. SIEM, scanner, PAM e firewall ferramentando cada conta separadamente, renovar separadamente, e exigir trabalho de integração separada apenas para aproximar uma imagem compartilhada.
# O que uma plataforma de operações de segurança em um modelo de dados muda
Os módulos de segurança da Monitic lêem os mesmos registros que o agente de endpoint escreve, então a detecção e resposta compartilham uma única fonte de verdade:
- SIEM & threat detection — recolha de registos de endpoints, monitorização da integridade dos ficheiros e mapeamento MITRE ATT&CK, emergidos num painel SOC onde cada detecção já chega ao registo do dispositivo por detrás dele.
- Gestão de vulnerabilidade — A correspondência CVE é executada continuamente contra o inventário de software que o agente já mantém, com varredura de rede para tudo sem agente. Nenhuma janela de varredura necessária para saber a sua exposição final.
- Compliance de segurança — verificações de controle contínuo com remediação de um clique, então a deriva postura fica fixada no mesmo console que encontrou.
- Gestão de Firewall — FortiGate, OPNsense, Sophos e SonicWall sob uma visão, incluindo pesquisa de política que responde "por que este tráfego é bloqueado" em segundos em vez de uma sessão de arqueologia regra-a-regra.
- Acesso Privilegiado — credenciais abobadas e sessões privilegiadas gravadas, no mesmo limite RBAC que tudo o mais.
# # Da detecção para corrigir, um console
O desafio das operações de segurança Como o Monitic responde
Detecções falta o contexto do dispositivo eventos SIEM juntar o registro de endpoint ao vivo automaticamente (/platform/patch-management/) As regras do Firewall são opacas. Atividade Privilegiada é invisível □ Vault, gravação de sessão e auditoria em uma trilha O volume da triagem excede o headcount.
# Triagem de IA que termina em uma correção, não um resumo
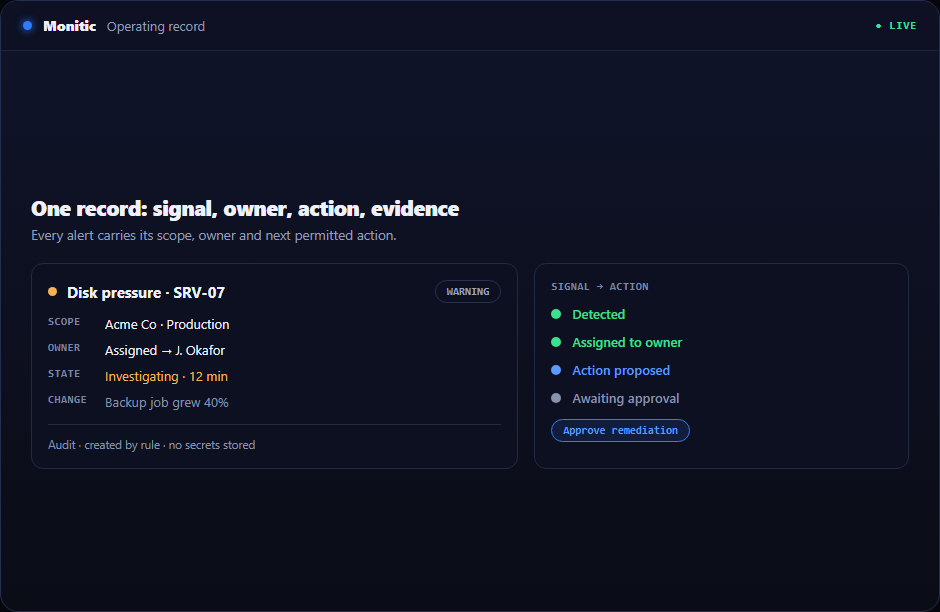
Mon-Ai é construído na mesma plataforma, então a triagem não é um logs de leitura do chatbot — ele pode puxar o registro do dispositivo, verificar o status do patch, executar um comando de terminal escopo, e propor remediação. Cada ação passa por uma porta de aprovação, corre dentro do escopo RBAC do analista, e pousa na trilha de auditoria. A IA encurta o caminho da detecção para corrigir; nunca dá um passo que sua equipe não sancionou.
# A linha de orçamento que o seu director financeiro vai perguntar sobre
Comprado separadamente, um SIEM, scanner, produto PAM e camada de gerenciamento de firewall empilham suas faturas em cima do seu RMM. Monitic oferece planos de plataforma por ponto; o escopo das operações de segurança é empacotado em níveis e addons mais elevados, incluindo o nível Enterprise – a matemática de consolidação é estabelecida na página Consolidação de TI e na página pricing.
# Perguntas frequentes
O Monitic substitui o nosso SIEM existente?
Para a maioria das propriedades do mercado médio, sim — coleta de log de endpoint, regras de detecção, mapeamento MITRE e o painel SOC cobrem a carga de trabalho SIEM principal. Onde um SIEM especializado deve ficar, as deteções e o contexto do dispositivo da Monitic ainda alimentam seu fluxo de trabalho existente.
# Pode detecção e remediação ficar com equipes separadas?
Sim. O scoping do RBAC permite que as próprias deteções do SOC enquanto equipes de endpoint possuem patching e remediação – a diferença é que ambas as equipes trabalham a partir do mesmo registro em vez de trocar planilhas.
Como é que a triagem da IA fica segura?
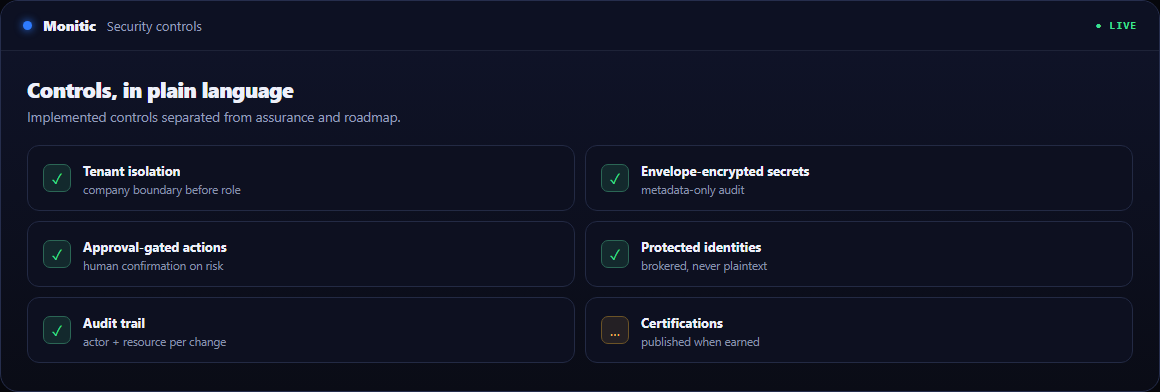
Cada ação aprovada pelo gerente requer aprovação humana, corre dentro do escopo de permissão do operador, e é escrita para o registro de auditoria com quem o dirigiu e o que foi feito. Você também pode trazer seu próprio provedor LLM para manter a governança interna.
# Que firewalls são suportados?
FortiGate, OPNsense, Sophos e SonicWall no lançamento, cobrindo monitoramento, visibilidade política e busca política. A página firewall management tem a matriz atual.
# Coloque toda a sua operação de segurança em um console
Cada módulo, 14 dias, na sua própria frota. Iniciar teste gratuito ou obter uma demonstração e trazer o seu alerta mais difícil.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.