# Que software de gestão de acesso privilegiado tem para provar
Acesso privilegiado, menos a lei PAM autónoma
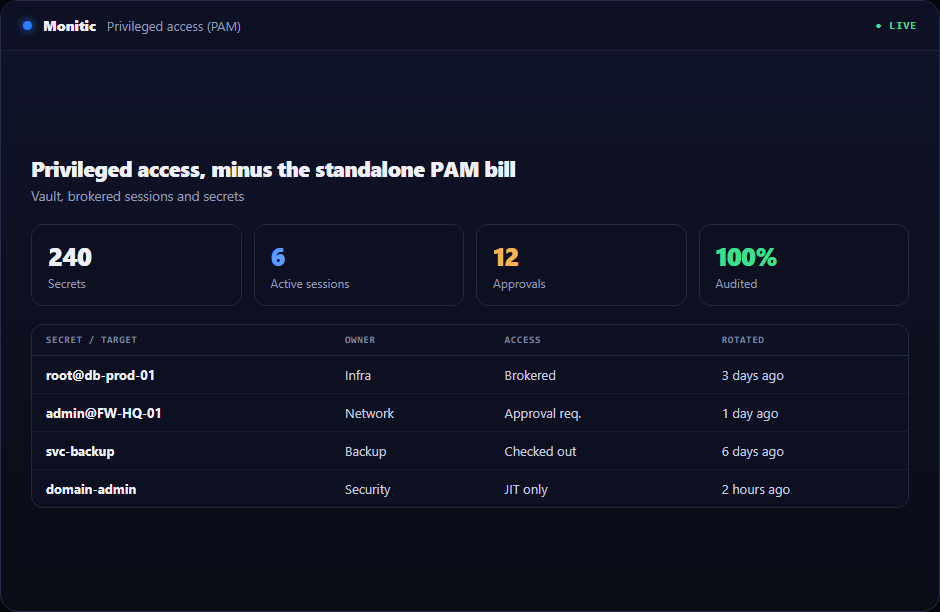
As plataformas PAM autónomas têm preços como se o acesso privilegiado fosse uma disciplina separada com a sua própria linha orçamental. Para a maioria das organizações de TI não é — faz parte do mesmo tecido operacional que o patching, monitoramento, ea mesa de serviço. Monitic cria um gerenciamento de acesso privilegiado na plataforma: um cofre de senha criptografado por inquilinos, gerenciamento de ativos privilegiados para servidores e dispositivos de rede, atribuição de sessão intermediada e uma trilha de auditoria que registra todas as credenciais reveladas. Esta dotação destina-se a cobrir as despesas relativas a atividades de investigação e desenvolvimento no domínio das tecnologias da informação e da comunicação.
Um CISO avaliando PAM precisa de três respostas. Primeiro, um inventário: quais servidores, dispositivos de rede e credenciais contam como privilegiados, e onde vivem. Segundo, contenção criptográfica: se o banco de dados vaza, faça os segredos vazar com ele. Terceiro, atribuição: quem viu que credencial, e quando. Monitic responde a todos os três dentro do console em que sua equipe já trabalha — o abóbada de senha para contenção, ativos privilegiados e sessões para inventário e corretagem, e uma pista de auditoria de nível revelador para atribuição.
# Um cofre de senha selado por inquilino
A carga útil de cada entrada de cofre é criptografada em envelopes: selada com AES-256-GCM sob uma chave de dados exclusiva do seu inquilino, que é ela mesma envolto por uma chave mestre que nunca se senta ao lado dos dados. Um depósito de dados não vaza nada sem aquela chave mestra. As entradas são organizadas em pastas para que as equipes possam estruturar credenciais por cliente, site ou sistema, e atualizações parciais carregam bandeiras de auditoria que distinguem uma edição de metadados de uma mudança secreta real. O design completo está na página abóbada da palavra-passe.
# Activos privilegiados e sessões intermediadas
Registre servidores e dispositivos de rede como ativos privilegiados, anexe as credenciais que os desbloqueiam e atribua sessões aos técnicos que precisam de acesso – sem distribuir credenciais permanentes a todos na equipe. Os MSPs podem manter credenciais em nome de seus clientes, e padrões de acesso ao escopo de pessoal mantêm a equipe voltada para o cliente dentro de sua faixa. Ver ativos privilegiados e sessões para o modelo de corretagem, e acesso remoto para a camada de conexão com a qual se emparelha.
# # Auditoria que separa um renome de uma mudança secreta
Cada revelação credencial é registrada: quem revelou o quê, e quando. Mutações são registradas com contexto suficiente para reconstruir eventos mais tarde — e bandeiras de atualização parcial significam que um auditor pode dizer rapidamente se uma edição tocou na carga secreta ou apenas em seus metadados. Essa precisão importa quando você está respondendo a um regulador, não apenas um painel. A mesma disciplina passa por compliance de segurança através da plataforma.
# Como funciona
Registre bens privilegiados e guarde suas credenciais no cofre. Atribuir ou corretar sessões aos técnicos e pessoal que precisam deles. Cada revelação e todas as mutações caem automaticamente na trilha de auditoria — nenhum produto de registro separado, nenhum pipeline de exportação para manter, nenhuma reconciliação entre a ferramenta PAM e a plataforma de registro.
# Explore acesso privilegiado em profundidade
- Password abuble — entradas organizadas por pastas, criptografia por envelope de entrada, revelações auditadas.
- Ativos Privilegiados e Sessões — registro de ativos, atribuição de sessão e corretagem, acesso ao escopo de pessoal.
# Funciona com o resto da plataforma
O acesso privilegiado é mais forte quando compartilha um modelo de dados com o resto de sua operação. Identity & directory governa quem existe e quais as funções que têm; acesso remoto carrega as sessões Os corretores de PAM; compliance de segurança transforma a pista de auditoria em evidência. As equipas que se preparam para uma auditoria-quadro devem começar pela solução de conformidade. Navios PAM no nível Enterprise — ver pricing — e a configuração está coberta pelos docs de acesso privilegiado.
# Perguntas frequentes
A Monitic gira automaticamente as credenciais?
Não. Monitic foca em armazenamento selado, acesso intermediado e auditoria de nível revelador. A rotação continua a ser uma operação controlada e iniciada por humanos – e como todas as mudanças secretas estão marcadas na trilha de auditoria, você pode verificar se realmente aconteceu.
O que acontece se a nossa base de dados for despejada?
Nada de útil para o atacante. As cargas vault são AES-256-GCM selados sob chaves per-tenant envolto por uma chave mestra armazenada separadamente. Sem a chave mestre, o despejo contém texto cifrado.
O PAM é uma licença extra em cima da Monitic?
Nenhum produto separado. As capacidades de PAM e identidade estão incluídas no nível Enterprise. Ferramentas PAM autônomas normalmente custam mais do que toda a plataforma.
# Os MSPs podem ter credenciais em nome dos clientes?
Sim. Os ativos privilegiados e entradas de cofre podem ser mantidos por cliente, com listas de permissão de acesso por empresa mantendo cada técnico dentro dos clientes a que são atribuídos.
# Consolide o PAM na plataforma que você já executa
Execute o cofre, o registro de ativos e a trilha de auditoria ao lado de seu patching e monitoramento — um console, um agente. Iniciar teste gratuito — 14 dias, cada módulo incluído — ou obter uma demonstração.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.