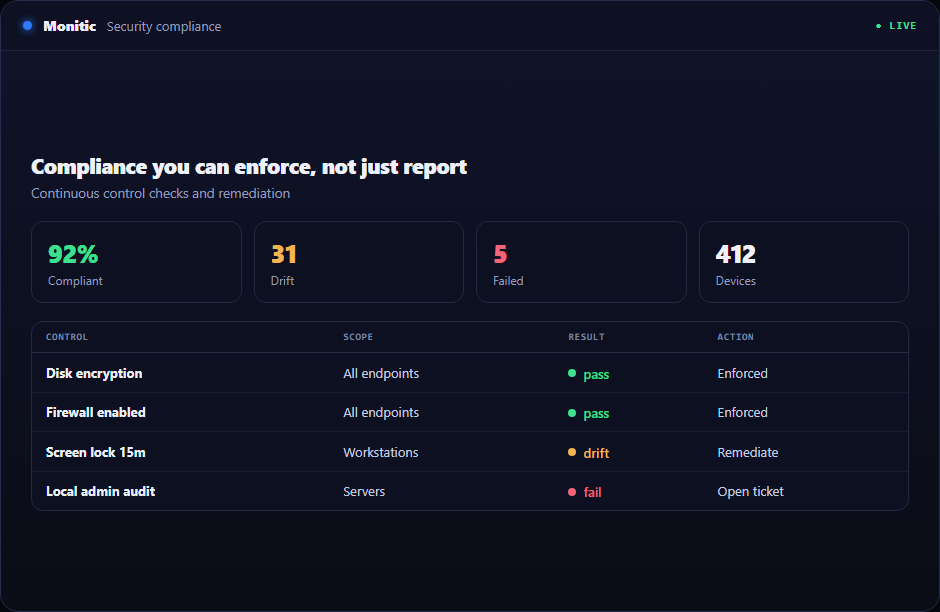
Compliance você pode fazer cumprir, não apenas relatar
** Segurança incorporada. Não aparafusado.**
A maioria do software de conformidade de endpoint produz um relatório e deixa a fixação para você. Monitic avalia cada ponto final contra os controles alinhados com o CIS continuamente – e então fecha as descobertas: auto-fixável controle despacho como tarefas de agente com um clique, o resto mão para o assistente de IA com contexto completo. A conformidade deixa de ser uma disputa trimestral e torna-se propriedade da frota.
**Avaliação contínua significa que as evidências existem antes que o auditor pergunte: estados de controle, timestamps e uma trilha imutável de cada ação.
Fix, não apenas flag. Os achados carregam um caminho de remediação na mesma plataforma, não uma transferência de planilha para outra equipe e outra ferramenta.
** Uma pontuação por frota.** Uma pontuação de postura única com quebras de empresas e unidades, então a liderança vê a conformidade como um número que se move — e sabe por que se move.
# Controles de conformidade, CIS-alinhado e continuamente avaliado
O agente avalia cada ponto final contra um conjunto de controlo alinhado com o CIS — não uma verificação pontual, mas controlos contínuos que apanham uma máquina no dia em que ela cai fora da linha. Atribua políticas de controle a empresas e unidades, e cada dispositivo é medido de acordo com o padrão que se aplica a ele.
- Controlos alinhados com o CIS avaliados continuamente em cada objectivo
- Os resultados por dispositivo, assim que um achado sempre nomeia a máquina e o controle
- Atribuição de políticas por empresa e unidade para ambientes multientidade
Explorar controlos de conformidade em profundidade.
# Remediação de um clique – e IA para o resto
Um achado que está em um relatório é o risco com um timetamp. Em Monitic, auto-fixável controla o despacho como tarefas de agente com um clique: a correção é executada no endpoint e o controle reavalia. Controles que precisam de julgamento passam para o assistente de IA com contexto completo — o dispositivo, o controle, o achado — de modo que um técnico os resolve em minutos em vez de pesquisá-los por uma tarde.
- Controles auto-fixáveis remediados como tarefas de agente, verificados após a conclusão
- Resultados não automáticos entregues a Mon-Ai com contexto completo
- Cada reparação registrada: o que correu, onde, iniciado por quem
Ver remediação com um clique e remediação com IA.
# Pontuação postura da frota com detecção de deriva
A conformidade é uma tendência, não um instantâneo. Monitic condensa os resultados do controle em uma pontuação de postura da frota com detecção de deriva — quando uma frota endurecida começa a deslizar, você vê isso como um número em movimento, dividido por empresa e unidade, antes que se torne um incidente ou uma falha de auditoria.
- Uma pontuação de postura para a frota, com quebras de empresa e unidade
- Detecção de deriva que sinaliza degradação à medida que começa
- Feed tendências de postura para relatórios de liderança
# Registro de auditoria imutável
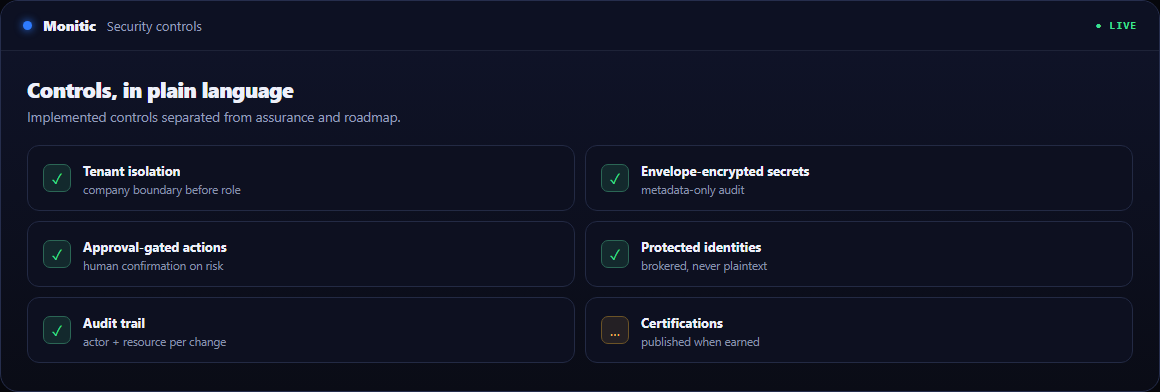
Cada ação do operador e cada ação de IA é escrita para um registro de auditoria imutável — quem fez o quê, quando e para qual dispositivo. Remediações, mudanças de políticas e dados sensíveis revelam que todos deixam um rastro em que um auditor pode confiar, o que transforma a preparação de auditoria de um projeto de arqueologia em uma consulta.
Explore auditório.
# Como funciona
O agente avalia os controlos em cada objectivo. Os resultados passam para a pontuação postural. Os controles falhantes são remediados — um clique para o auto-fixável, AI-assistido para o resto — e reavaliado para verificar a correção. Avaliar, marcar, corrigir, verificar: um loop, não um relatório.
# Explore a conformidade de segurança em profundidade
- Controlos de conformidade — o conjunto de controlo e atribuição de políticas alinhados com os CIS
- Remediação de um clique - de encontrar a correção verificada
- Audite loging - a trilha imutável who-fed-what
# Módulos relacionados
- Patch what compliance finds - gestão de patch fecha os controlos relacionados com a actualização à escala da frota
- Scan mais profundo - gestão de vulnerabilidade encontra os CVEs por trás das configurações erradas
- ** Cuidado com as ameaças** - SIEM & detecção de ameaças monitoriza o que a conformidade endurece
Encontrar um quadro? Ver como as equipas se preparam para auditorias com Monitic para o cumprimento — incluindo governo, cuidados de saúde e serviços financeiros ambientes. As capacidades de conformidade estão incluídas nos planos de plataforma; ver pricing.
# Perguntas frequentes
# Para que frameworks os controles mapeam?
O conjunto de controle é alinhado com CIS. Uma vez que os benchmarks da CEI sustentam os requisitos de controlo técnico da maioria dos quadros, as equipas utilizam os resultados da Monitic como elementos de prova para efeitos de avaliação ao prepararem auditorias contra normas como a ISO 27001 ou a NIS2.
A reparação pode ser executada automaticamente?
Os controles auto-fixáveis são enviados como tarefas de agente com um clique e verificados por reavaliação. Controles que exigem julgamento são entregues ao assistente de IA com contexto completo em vez de fixados cegamente — ações deliberadas, cada um deles registrado.
Como é que isto é diferente da verificação de vulnerabilidade?
Os controlos de conformidade verificam a configuração — é o ponto final definido da forma como a política exige. Gestão de vulnerabilidade verifica software — o inventário instalado transporta CVEs conhecidos. Programas maduros executam ambos; Monitic executa ambos em uma plataforma. Ver o guia de conformidade do ponto final.
Está tudo gravado?
Sim. As ações do operador e as ações de IA tanto terra no registro de auditoria imutável com ator, ação, alvo e tempo.
Configure-o em minutos — leia os documentos de conformidade de segurança.
# Forçar a conformidade em toda a sua frota
Cada módulo, completo, durante 14 dias.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.