Uma trilha de auditoria de TI que você pode entregar a um auditor
Quando algo muda na frota — uma reparação corre, uma mudança de política, uma credencial é revelada — a primeira pergunta é sempre a mesma: quem fez isso, e quando? Monitic responde com uma trilha de auditoria imutável que registra todas as ações mutantes na plataforma, se um operador humano realizou ou o assistente de IA fez. Não um registro de depuração que por acaso contenha algumas respostas, mas um registro who-did-que construído com propósito que fica por conta própria quando o auditor, o cliente ou a revisão do incidente pede.
# Cada mutação registrada – humana e IA
Cada operação que muda algo deixa uma entrada: o ator, a ação, o alvo, o tempo. Essa cobertura se estende à IA da plataforma – quando o assistente executa uma ação na frota, a trilha de auditoria registra tanto a ação quanto o humano que a dirigiu, para que a autonomia nunca signifique anonimato. Como a IA assume mais trabalho operacional, esta é a diferença entre um assistente que você pode implantar e um que você não pode defender para uma revisão de segurança.
- Entradas imutáveis para cada ação mutante em toda a plataforma
- As ações de IA têm dupla atribuição: o que a IA fez, e que operadora dirigiu
- Uma trilha para toda a plataforma — sem registros de costura juntos de seis ferramentas separadas
# Revelar eventos, sempre registrados
As leituras geralmente não valem a pena auditoria — mas revelar dados sensíveis não é uma leitura comum. Sempre que um segredo ou credencial armazenado é exposto a um humano, Monitic escreve um evento revelador: quem o viu, quando, e que entrada. O valor em si nunca entra no log — apenas os metadados e o fato do acesso — de modo que a trilha de auditoria documenta exposição sem se tornar exposição.
- Cada revelação de dados sensíveis gera uma entrada de auditoria, sem exceção
- Entradas registram apenas metadados — nunca o próprio valor revelado
- O acesso aos segredos torna-se história revisionável em vez de um ponto cego desconhecido
# Dados estruturados, construídos para investigação
Uma trilha que você pode ler é boa; uma trilha que você pode pesquisar é melhor. Cada entrada de auditoria Monitic contém dados estruturados com identificadores estáveis — IDs do dispositivo, IDs de tarefas, IDs de entrada — para que os eventos se juntem ao registro. Comece a partir de um controle remediado e caminhe para a tarefa que o fixou; comece a partir de um operador e enumere tudo o que tocou em uma janela. Investigações tornam-se consultas com respostas em vez de arqueologia em arquivos de log.
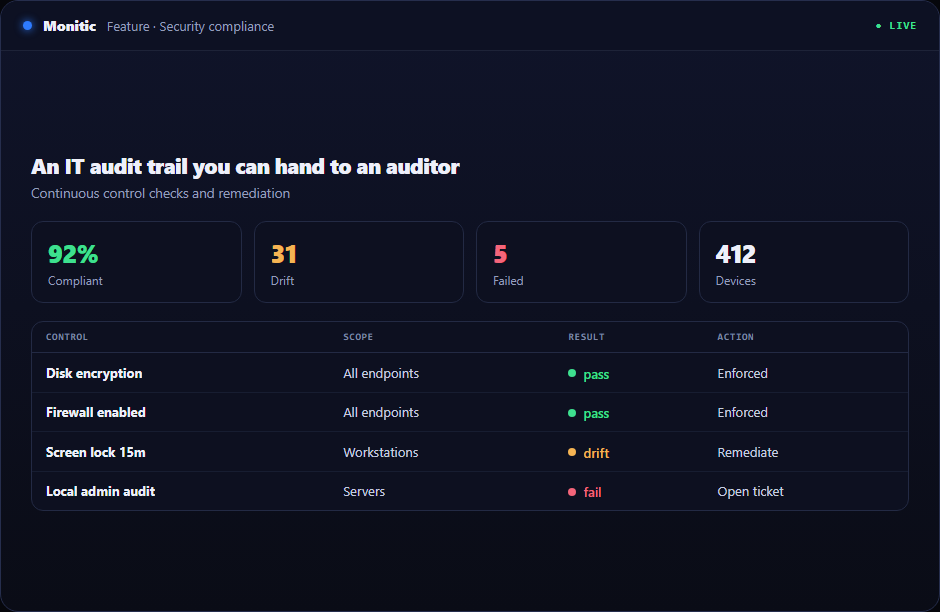
A trilha sustenta o resto da história de conformidade: controlos de conformidade provam o estado da frota, remediação de um clique prova que os resultados foram fixados, e o registro de auditoria prova quem fez tudo isso. Ele também ancora confiança nas capacidades [AI] da plataforma (/platform/ai/) — cada mudança orientada por IA é tão responsável quanto humana. Incluído em planos de plataforma por ponto.
# Funciona com
- Controlos de conformidade — as avaliações cujos resultados as provas da trilha
- Remediação de um clique - cada correção enviada, no registro — Acções da AI com plena dupla atribuição
# Perguntas frequentes
Os registros de auditoria podem ser editados ou excluídos?
Não. A trilha é imutável pelo design — as entradas são escritas uma vez e preservadas como escritas. Uma pista de auditoria que pode ser revista depois do facto é uma narrativa, não uma prova.
# As ações de IA são auditadas da mesma forma que as ações humanas?
Sim, com um acréscimo: ações executadas por IA registram tanto a ação quanto o operador que dirigiu a IA, portanto a responsabilização segue a decisão humana, não apenas a execução mecânica.
# O log alguma vez contém senhas ou segredos?
Não. Revelar eventos registram que dados sensíveis foram acessados — ator, entrada, tempo — mas nunca o próprio valor. A trilha documenta exposição sem duplicá-la.
O que torna o rasto útil para as investigações?
Dados de auditoria estruturados com identificadores estáveis. Como entradas compartilham dispositivos, tarefas e IDs de entrada, você pode juntar eventos através do registro e reconstruir uma sequência completa — quem fez o quê, em que ordem, em quais máquinas.
# Fazer "quem fez isso?" uma pergunta resolvida
Cada acção na sua frota, oficialmente, desde o primeiro dia de um julgamento de 14 dias. Iniciar teste gratuito ou obter uma demonstração.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.