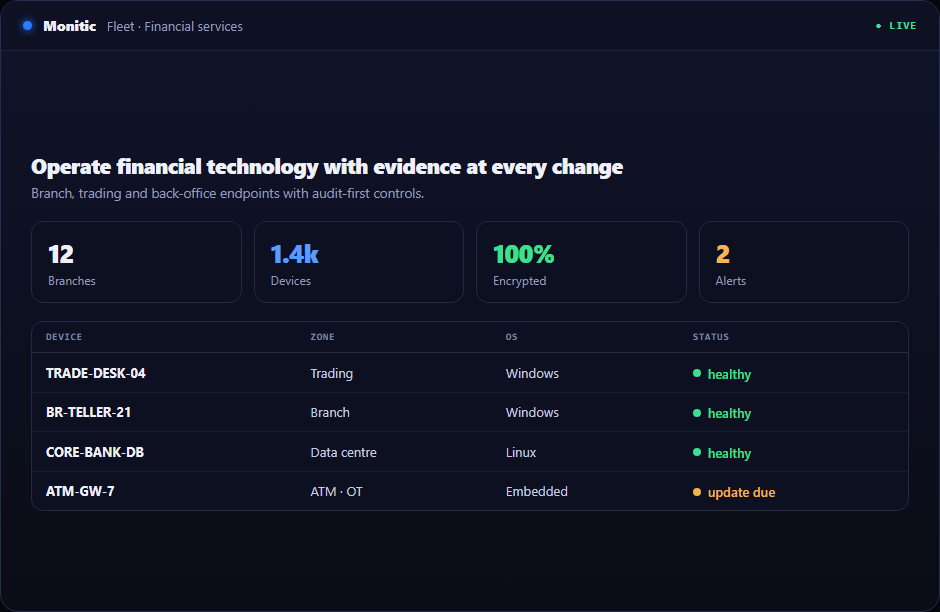
Opere a tecnologia financeira com evidências em cada mudança
Organizações financeiras equilibram disponibilidade de serviço, risco cibernético, supervisão de terceiros e expectativas de auditoria exigentes. A plataforma operacional precisa provar quem agiu, onde e por quê.
A maioria das equipes já consegue realizar a gestão de TI para serviços financeiros hoje; o problema é fazer isso de forma consistente em um parque que só cresce. O Monitic transforma o conhecimento individual em um processo compartilhado, com contexto ao vivo, acesso controlado e um resultado que permanece visível depois que o técnico segue em frente.
Por que esse fluxo de trabalho importa
Sistemas especializados descrevem bem seus próprios objetos, mas geralmente sabem pouco sobre o serviço ao redor. Eles não entendem automaticamente o usuário afetado, o chamado aberto, o dono do negócio ou o risco adjacente. É nessa relação ausente que se acumulam o tempo de investigação e o esforço de relatório.
Em vez de sincronizar o contexto depois de um incidente, o Monitic o mantém anexado antes do primeiro clique. Empresa, ativo, ator, permissão e histórico recente acompanham a gestão de TI para serviços financeiros, reduzindo tanto o trabalho mal direcionado quanto a documentação retrospectiva.
Como é a gestão de TI para serviços financeiros no Monitic
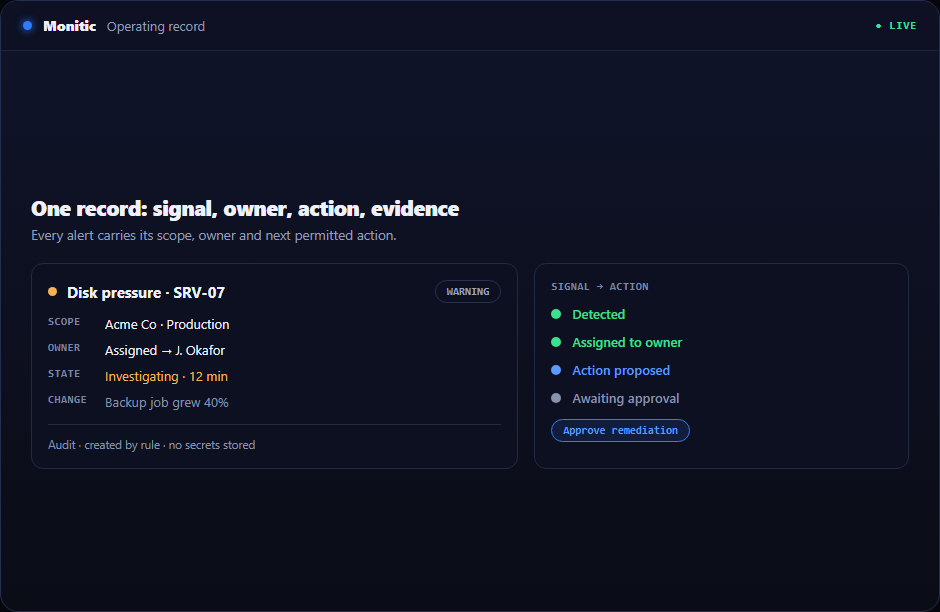
Aplique controles fortes de identidade e acesso privilegiado. Os filtros refletem a forma como as equipes dividem o trabalho — empresa, grupo, ativo, status e responsável — para que uma fila se torne uma visão operacional com prestação de contas.
Mantenha evidências contínuas de segurança e conformidade. O fluxo de trabalho expõe dependências adjacentes e mudanças recentes antes da ação, reduzindo a remediação por tentativa e erro e escalonamentos desnecessários.
Unifique operações resilientes de endpoint, rede, firewall e backup. Permissões focadas determinam quem pode inspecionar, aprovar e executar; os resultados bem-sucedidos e malsucedidos permanecem associados ao ator responsável.
Pontos de verificação para avaliar a gestão de TI para serviços financeiros
Uma avaliação útil deve comprovar o fluxo de trabalho em um escopo real, não em um registro de demonstração polido. Use os seguintes pontos de verificação ao validar a gestão de TI para serviços financeiros:
- Estado: Verifique se a plataforma consegue aplicar controles fortes de identidade e acesso privilegiado, e se timestamps, propriedade da empresa e exceções são compreensíveis para um operador que não configurou o recurso.
- Ação: Confirme que técnicos autorizados conseguem manter evidências contínuas de segurança e conformidade sem receber acesso mais amplo do que a tarefa exige.
- Evidência: Verifique se o Monitic consegue unificar operações resilientes de endpoint, rede, firewall e backup, e se o resultado é útil em uma revisão operacional, conversa com o cliente ou auditoria.
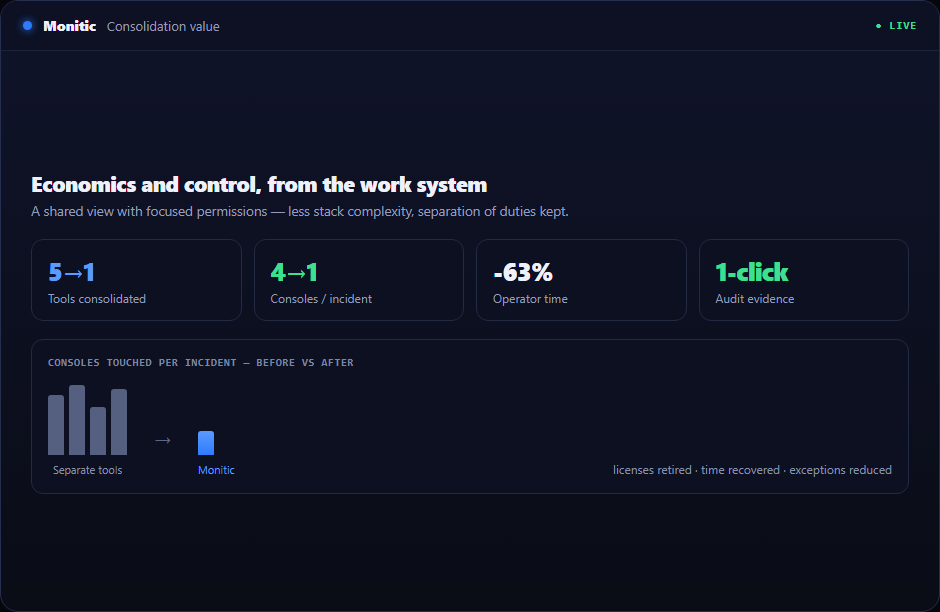
Registre o tempo de referência, o número de consoles utilizados e as evidências disponíveis antes do Monitic. Repita o mesmo cenário no teste. A comparação deve mostrar se a gestão de TI para serviços financeiros reduz as transferências de responsabilidade, além de concluir a tarefa técnica.
Da evidência à ação verificada
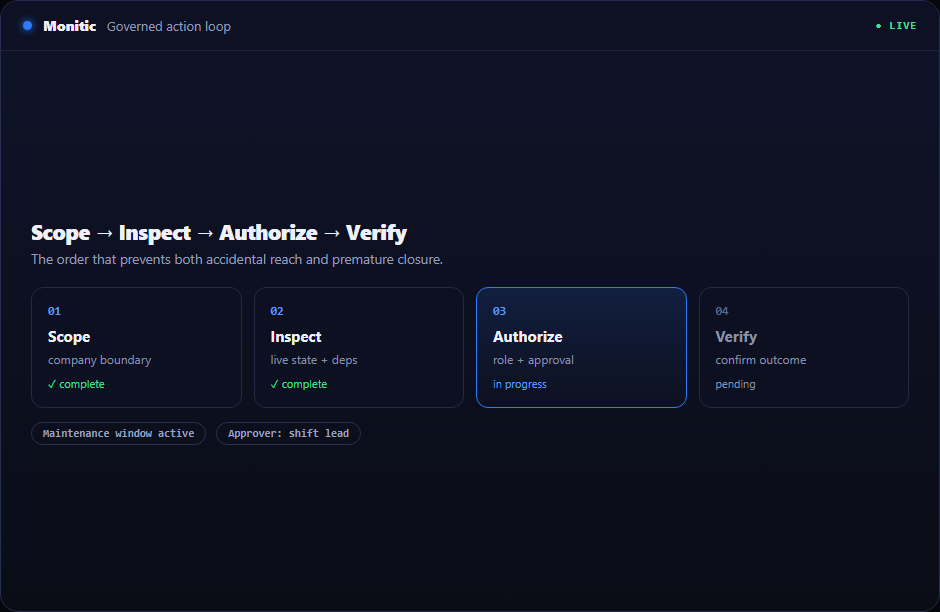
- Entre pelo contexto. Comece pelo dispositivo, chamado, achado, relatório ou integração que gerou a necessidade.
- Reduza a ambiguidade. Use as evidências atuais da plataforma para isolar o registro afetado e a causa provável.
- Coordene a resposta. Mantenha a propriedade e a comunicação visíveis enquanto um técnico ou fluxo de trabalho age.
- Encerre com prova. Verifique o novo estado e disponibilize-o para relatórios e auditoria.
Isso evita que a gestão de TI para serviços financeiros se torne uma tarefa técnica isolada.
Valor de negócio além do recurso
Uma implantação mensurável deve acompanhar o tempo até a atribuição de responsabilidade, o tempo até a resolução verificada, a recorrência e o esforço de relatório. A Gestão de TI para Serviços Financeiros é bem-sucedida quando a equipe resolve mais trabalho com menos transferências de responsabilidade — não quando mais um painel recebe tráfego.
As mesmas métricas importam tanto para um CIO interno quanto para um líder de operações de MSP, ainda que um organize unidades de negócio e o outro organize empresas clientes.
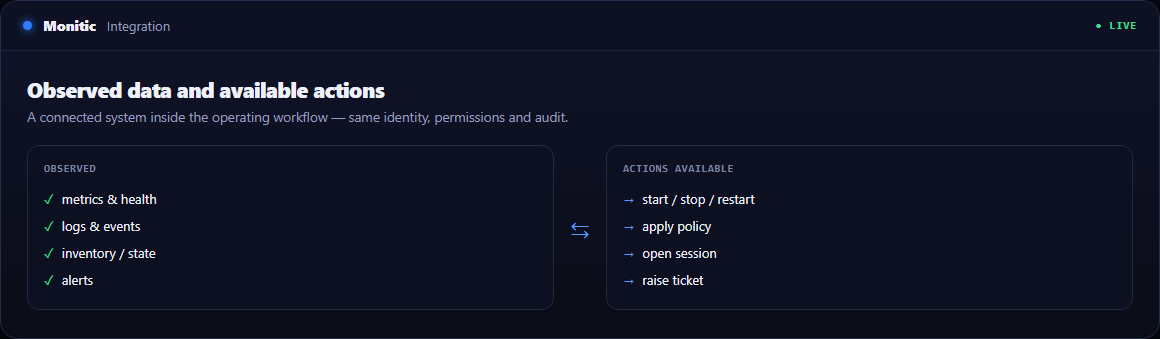
Conectado ao restante da plataforma
Uma condição identificada aqui pode se tornar um chamado com dono, uma automação aprovada, uma exceção de relatório ou contexto para o Mon-Ai. Esses caminhos reutilizam o mesmo limite de tenant e as mesmas convenções de auditoria, evitando que a integração crie um segundo modelo de governança.
Perguntas frequentes
Consolidação significa que todas as equipes veem as mesmas informações?
Não. As equipes compartilham o registro operacional subjacente, mas as restrições de empresa e as permissões de função determinam quais visões e ações cada pessoa recebe.
Como uma exceção é tratada?
Uma exceção pode permanecer visível com um responsável, ser encaminhada para um chamado ou fluxo de trabalho, ou ser incluída em relatórios até que o estado esperado seja restaurado e verificado.
O registro de auditoria armazena payloads sensíveis?
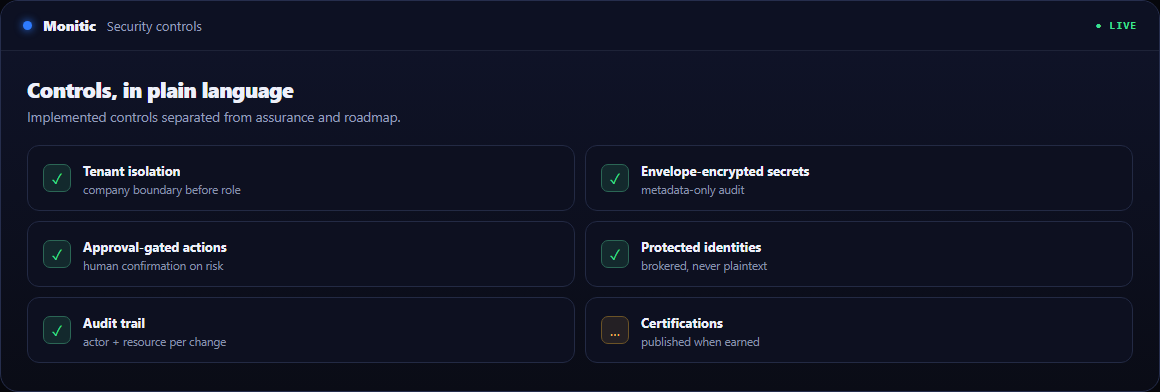
Os registros de auditoria são projetados em torno de metadados e identificadores estáveis. Credenciais, segredos descriptografados e outros valores sensíveis não devem ser colocados nos dados de auditoria.
Qual é a forma mais rápida de comprovar o valor?
Selecione uma transferência de responsabilidade custosa no fluxo de trabalho de Gestão de TI para Serviços Financeiros, meça seu tempo atual e seus pontos de falha, depois repita o fluxo de trabalho no teste de 14 dias usando o contexto ao vivo da plataforma.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.