Confiança é uma prática operacional, não um selo
O Monitic gerencia fluxos de trabalho de endpoint privilegiado, identidade, serviço, segurança e infraestrutura. Portanto, o modelo de segurança precisa ser compreensível antes da aquisição e revisável após a implantação.
A alternativa usual é um console especializado, uma lista mantida manualmente ou um técnico que sabe onde cada peça está escondida. Esse modelo se torna caro quando o patrimônio cresce, os membros da equipe mudam ou a liderança solicita evidências atuais. O Monitic mantém a capacidade no mesmo modelo de dados seguro por locatário que o gerenciamento de endpoints, service desk, segurança, automação e relatórios.
Por que esse fluxo de trabalho é importante
Produtos pontuais podem ser profundos, mas raramente conhecem a situação completa: qual empresa possui o recurso, qual técnico pode agir, qual ticket acionou o trabalho ou o que mudou imediatamente antes. As equipes compensam copiando identificadores entre consoles e documentando a decisão após o fato. O atraso aumenta e a evidência da ação se separa do motivo dela.
O Monitic fecha essa lacuna. Cada visão começa com o locatário e escopo da empresa corretos. Cada ação é resolvida através das permissões do usuário diretor. Cada mutação pode ser associada ao ator e aos identificadores estáveis do recurso. Os operadores podem passar do contexto de frota ou executivo para uma empresa, ativo, descoberta, solicitação ou trabalho sem perder o fio.
Como é a central de segurança e confiança no Monitic
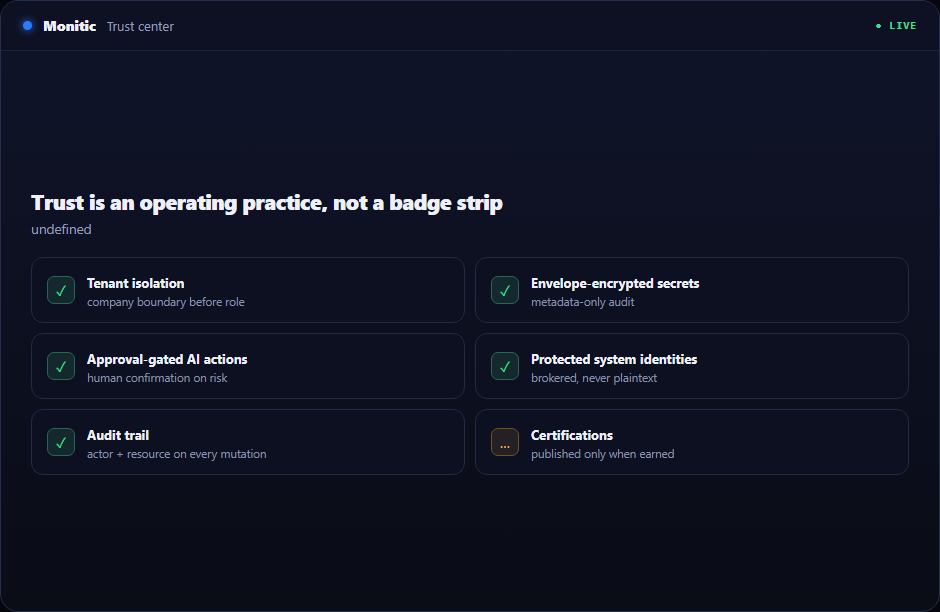
Explique o isolamento de locatário, identidade, permissão, aprovação, auditoria e controles de armazenamento de segredos. A visão é construída para decisões, não para inventário passivo: mantém a propriedade, registros relacionados, atividade recente e a próxima ação permitida próximos ao sinal.
Publique rotas de divulgação responsável e tratamento de vulnerabilidades sem fazer alegações de certificação não merecidas. Os técnicos não precisam reconstruir o contexto do cliente, dispositivo, identidade ou manutenção em outra ferramenta antes de começar o trabalho.
Forneça às equipes de segurança e aquisições um local atualizado para respostas de arquitetura, implantação, dados e conformidade. Restrições da empresa, permissões de função, direitos de complementos, aprovações quando apropriado e registros de auditoria permanecem parte do fluxo de trabalho, em vez de administração posterior.
Da evidência à ação verificada
- Estabeleça o escopo. Comece pela empresa, grupo, ativo, alerta, ticket, relatório ou integração que define o trabalho. O Monitic resolve a propriedade e o acesso antes de uma operação começar.
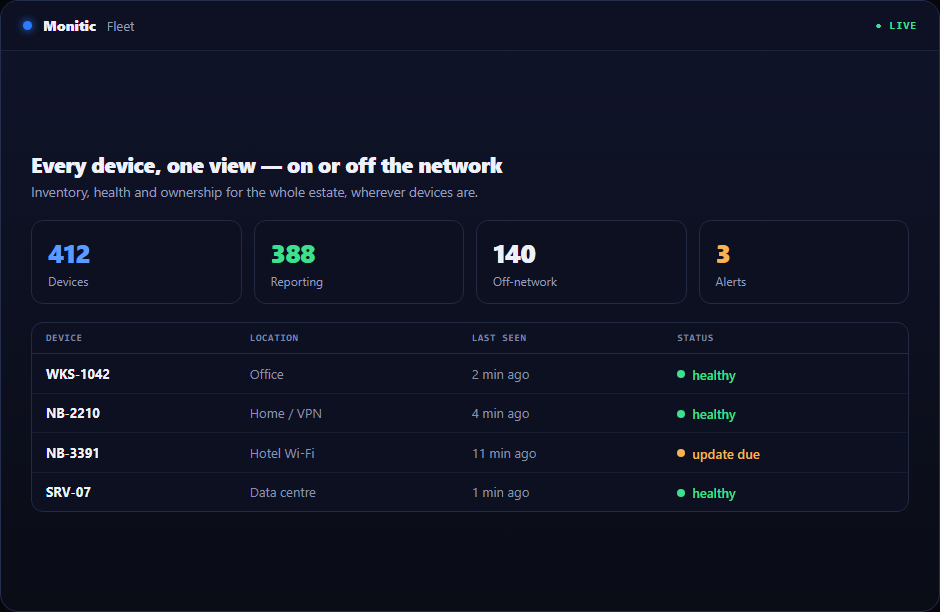
- Inspecione as evidências atuais. Revise o estado ao vivo e o histórico relacionado em vez de agir a partir de uma exportação antiga. O operador pode ver por que a atenção é necessária e o que mais pode ser afetado.
- Escolha a resposta. Use uma ação remota, ticket, fluxo de trabalho, automação ou proposta de IA aprovada que se ajuste à situação e às permissões do usuário.
- Verifique e retenha. O progresso e o resultado permanecem visíveis. O próximo operador e o próximo relatório começam a partir de evidências da plataforma, não da memória individual.
Essa sequência evita uma falha comum em operações de TI: agir sobre o objeto técnico correto na empresa, ambiente ou contexto de manutenção errados.
O que a Central de Confiança vai e não vai afirmar
Esta página distingue controles de segurança implementados de trabalho de roadmap e garantia. Isolamento de locatário, autorização ciente da empresa, registro de auditoria, segredos de locatário criptografados em envelope, ações de IA com portão de aprovação e identidades de sistema protegidas podem ser descritas porque fazem parte da arquitetura da plataforma. Certificações e atestações formais serão publicadas somente após serem obtidas e suportadas de forma independente.
Pesquisadores de segurança precisam de uma rota direta de divulgação responsável com expectativas de reconhecimento e proibição de colocar descobertas sensíveis em canais gerais de suporte. Equipes de aquisição precisam de respostas sobre arquitetura, subprocessadores, opções de localização de dados, retenção, comunicação de incidentes e implantação. Operadores precisam saber como o acesso é concedido, revisado e revogado.
Valor de negócio além do recurso
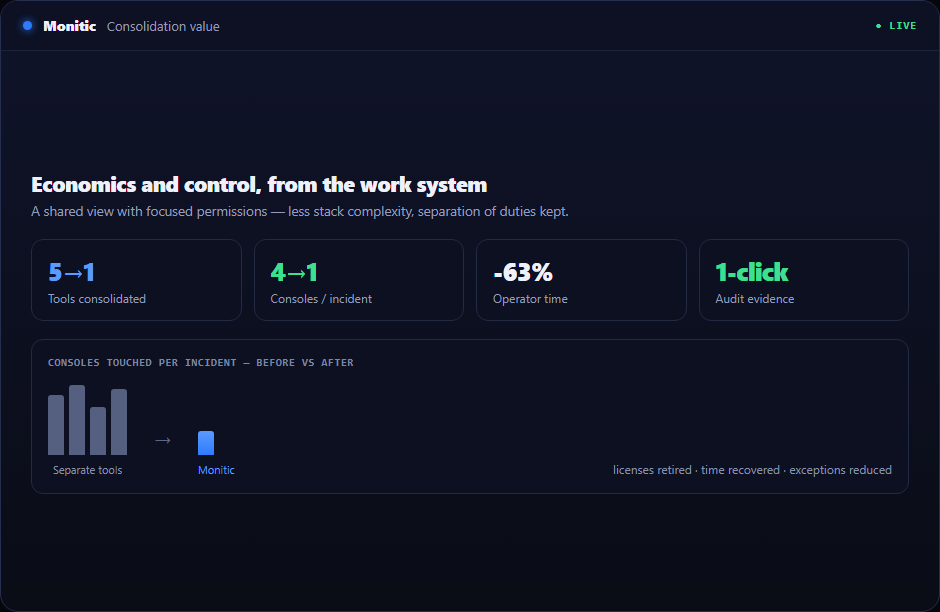
A consolidação reduz mais do que o custo de licença. Ela remove agentes duplicados, manutenção de conectores, renovações separadas, treinamento repetido e os minutos que os técnicos gastam reconstruindo contexto para cada ticket. Uma plataforma compartilhada também torna a delegação mais segura: a visibilidade pode ser ampla enquanto as operações de mutação permanecem estreitamente permissionadas.
Para TI interna, o resultado é um modelo operacional consistente entre unidades de negócio. Para MSPs, a mesma arquitetura suporta várias empresas clientes enquanto preserva a propriedade raiz e o isolamento da empresa. A liderança recebe relatórios atuais do sistema de trabalho em vez de um processo paralelo de planilhas.
Conectado ao resto da plataforma
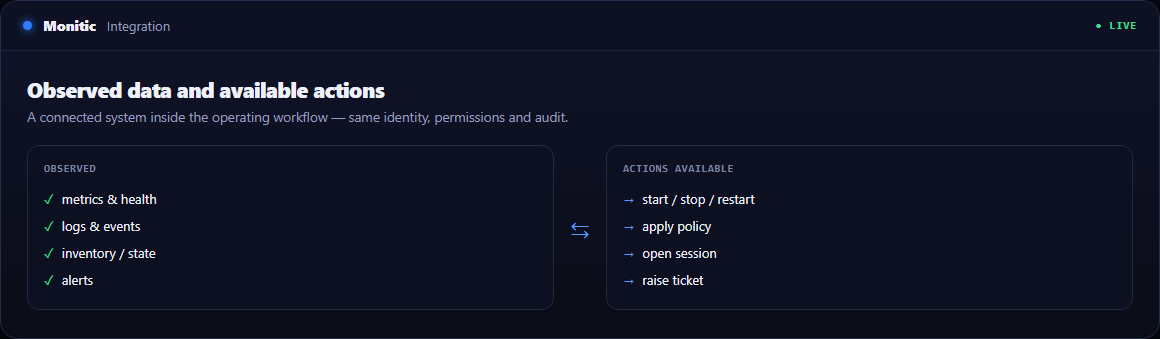
Automação padroniza o trabalho repetitivo. Service desk mantém a propriedade e a comunicação visíveis. Relatórios e análises transforma o estado atual em evidências recorrentes. Mon-Ai pode reunir contexto e propor um próximo passo através das mesmas permissões e limites de aprovação. As equipes podem adotar essa capacidade para o caso de uso imediato sem criar outra ilha isolada.
Tópicos de arquitetura de segurança abordados aqui
Isolamento de locatário. Recursos próprios são ancorados ao locatário raiz. Restrições da empresa criam uma barreira de acesso rígida para subusuários antes que as permissões de função sejam consideradas.
Segredos e credenciais. Credenciais mantidas pelo locatário usam o serviço de segredos criptografados em envelope ou um design de relay de agente onde o backend não deve possuir texto simples. Registros de auditoria carregam metadados, nunca valores descriptografados.
Governança de IA. O Mon-Ai atua através de uma subconta de IA protegida e do escopo de permissão do humano diretor. Ações aprovadas pelo gerente exigem confirmação; a evidência de auditoria registra a direção humana e a participação da IA.
Opções de implantação. Avaliações SaaS e on-prem devem documentar caminhos de dados, responsabilidades de atualização, custódia de chaves, expectativas de backup e comunicação de incidentes. A revisão de segurança deve usar a arquitetura que está sendo realmente adquirida.
Reporte uma vulnerabilidade
Se você acredita ter encontrado uma vulnerabilidade de segurança no Monitic, reporte-a aqui — não através dos canais gerais de contato ou suporte. Não cole a descoberta em si em uma caixa de entrada geral: carregue seu relatório, prova de conceito ou evidência em um local que você controla e compartilhe o link abaixo. Nossa equipe de segurança revisa cada descoberta vinculada em um sandbox isolado. Um endereço de e-mail pessoal é suficiente. Reconhecemos todo relatório legítimo, mantemos você atualizado no endereço que fornecer e pedimos que permita um tempo razoável para remediar antes de qualquer divulgação pública.
Perguntas frequentes
A capacidade é ciente do locatário?
Sim. Os recursos permanecem ancorados ao locatário proprietário, e as restrições da empresa são aplicadas antes que as permissões de função determinem o que um técnico pode ver ou fazer.
Todo técnico precisa de acesso de administrador?
Não. Permissões focadas permitem a delegação do fluxo de trabalho necessário sem transformar cada operador em um administrador de plataforma ou infraestrutura.
O trabalho pode ser auditado?
Ações sensíveis à segurança e mutantes retêm o contexto do ator e do recurso. Ações direcionadas por IA podem adicionalmente registrar quem dirigiu o trabalho e qual conta de IA participou.
Podemos avaliá-lo com nosso próprio ambiente?
Sim. O teste gratuito de 14 dias inclui a plataforma completa para que as equipes possam validar o fluxo de trabalho em sua frota, integrações e modelo operacional. Pacotes e preços iniciais estão em preços.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.