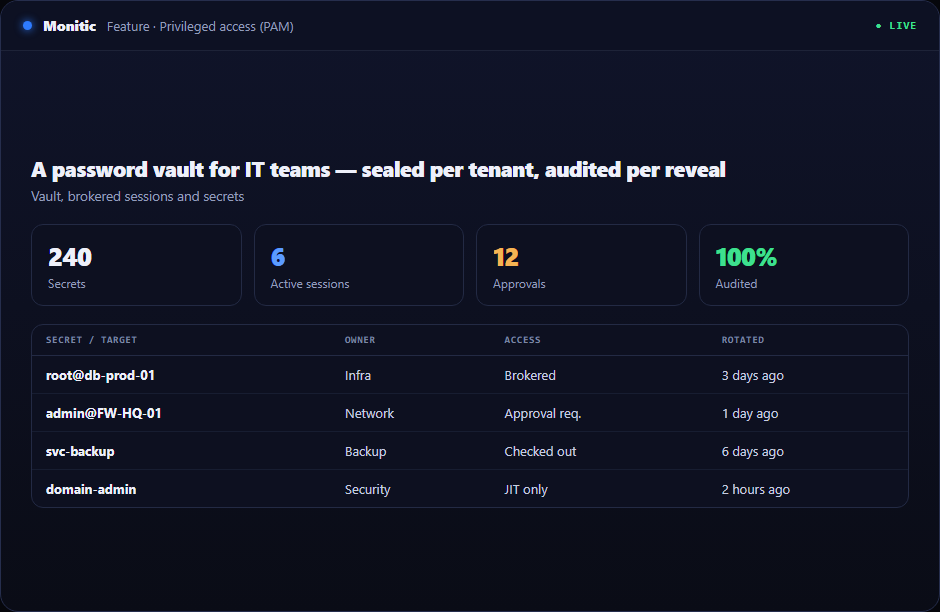
Um cofre de senha para equipes de TI – selado por inquilino, auditado por revelar
A maioria dos gerentes de senhas da equipe foram projetados para indivíduos e esticados para caber nas organizações. O cofre da Monitic foi projetado para operações de TI desde o início: credenciais organizadas por pasta, carga útil de cada entrada criptografada individualmente, e cada revelação escrita para uma trilha de auditoria com o nome do ator nele. Ele vive dentro do módulo acesso privilegiado da plataforma Monitic, então o acesso a cofre segue as mesmas funções e o escopo da empresa que tudo o resto que sua equipe faz – sem lista de usuários separada, sem silo de auditoria separado.
# Envelope criptografia: o que um depósito de banco de dados recebe um atacante
Nada. A carga útil de cada entrada do cofre é selada com AES-256-GCM sob uma chave de dados exclusiva do seu inquilino. Essa chave de dados é envolto por uma chave mestra mantida à parte da base de dados. Um atacante segurando um despejo completo da datastore contém o texto cifrado — sem a chave mestre não há caminho de volta ao texto simples, para qualquer inquilino. Esta é a criptografia de envelope como praticado por serviços de gerenciamento de chaves de nuvem, aplicada por entrada e por inquilino.
Seguem-se duas propriedades. O isolamento dos inquilinos é criptográfico, não meramente lógico: o material chave de um inquilino nunca descodifica as entradas de outro inquilino. E o raio de explosão é limitado pelo design: as chaves estão em camadas para que nenhum artefato armazenado produza os segredos.
# Toda revelação é um evento de auditoria
Um cofre é tão confiável quanto sua resposta para "quem viu essa senha, e quando". Em Monitic, revelar uma credencial é sempre auditado — ator, entrada, horário. Não há um caminho de leitura silenciosa para um segredo. As atualizações também são auditadas, com uma distinção que os auditores apreciam: as bandeiras de atualização parcial registram se uma alteração tocou na carga secreta ou apenas metadados, como o título ou pasta. Uma entrada renomeada e uma senha alterada são eventos diferentes, e o registro diz isso sem que ninguém leia diferenças.
# Construído para como as equipes de TI realmente compartilham credenciais
Pastas mapeiam como sua operação está estruturada — por cliente, por site, por classe de sistema. O acesso segue o [controlo de acesso baseado em papel] da plataforma (/platform/identity-directory/rbac/): permissões granulares decidem quem pode ler e quem pode gerenciar, e por empresa allow-lists mantêm os técnicos de MSP dentro de seus clientes designados. Porque o cofre compartilha sua camada de identidade com o resto da Monitic, um novo técnico provido através da SCIM pousa com acesso de cofre corretamente escopo no primeiro dia – e perde-o no dia em que o IdP diz isso.
# Funciona com
O cofre é metade da história privilegiada do acesso. Ativos Privilegiados e sessões atribui credenciais a servidores e dispositivos de rede e sessões de corretores a eles, para que os técnicos tenham acesso sem guardar segredos. Identidade & diretório governa os papéis e provisionamento que decidem quem pode abrir qual pasta. Ambos se alinham ao hub acesso privilegiado, incluído no nível Enterprise — ver pricing.
# Perguntas frequentes
Como é que o cofre está codificado?
Por entrada, com AES-256-GCM, sob uma chave de dados per-tenant envolto por uma chave mestre mantida separadamente — encriptação de envelope. Um depósito de banco de dados sem a chave-mestra só produz texto cifrado.
Podemos dizer quem viu uma credencial?
Sim, sempre. Cada revelação é um evento de auditoria carregando o ator, a entrada, e o timestamp. Não há forma de ler um segredo fora do cofre.
# Podemos dizer se uma atualização mudou a senha real?
Sim. Atualizações parciais carregam sinalizadores de auditoria que distinguem as edições de metadados de alterações secretas, para que um auditor possa separar um movimento de uma pasta de uma mudança de senha de relance.
O cofre é um produto separado?
Não. Ele embarca dentro do módulo de acesso privilegiado no nível Enterprise da Monitic — em uma plataforma com planos por ponto.
# Coloque suas credenciais em algum lugar defensável
Um cofre que seus auditores podem verificar e seus técnicos realmente usarão — dentro do console em que eles já trabalham. Iniciar teste gratuito — 14 dias, com recursos completos — ou obter uma demonstração. Voltar para acesso privilegiado.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.