Dar aos técnicos o acesso que o seu trabalho requer e não mais
Plataformas de TI concentram ações poderosas. Monitic combina propriedade de inquilinos, restrições da empresa, papéis, permissões e portões adicionais para que as decisões de acesso permaneçam explícitas.
A ação técnica é apenas uma parte do controle de acesso baseado em funções. As equipes também devem identificar a empresa correta, confirmar a propriedade, trabalhar dentro de um contexto de manutenção e provar o resultado. Monitic mantém essas decisões em um único caminho governado.
# Por que este fluxo de trabalho importa
Liderança vê atraso; técnicos sentem mudança de contexto. Ambos vêm da mesma arquitetura: ferramentas separadas mantêm versões separadas da propriedade. A conexão do controle de acesso baseado em funções ao registro de ativos e serviços compartilhados remove essa etapa de reconciliação.
Monitic resolve o limite da empresa antes de expor o recurso e, em seguida, avalia as permissões focadas do operador. O controle de acesso baseado em funções pode, portanto, ser delegado sem distribuir plataforma ou administração de fornecedores sem restrições. A mesma identidade segue a acção em matéria de auditoria e comunicação de informações.
# Como é o controle de acesso baseado em funções em Monitic
# # Veja o estado operacional atual
Defina funções de permissões focadas em vez de status de administrador amplo. Os dados atuais são emparelhados com o recurso e a empresa por trás dele; a tela é projetada para responder à próxima pergunta operacional em vez de apenas provar que os dados foram coletados.
# # Agir com o contexto certo
Restrinja sub-usuários às empresas aprovadas antes da avaliação do RBAC. Um técnico pode passar da observação para a ferramenta remota relevante, fluxo de trabalho ou investigação sem voltar a entrar no relacionamento cliente e ativo.
Mantenha o resultado governado
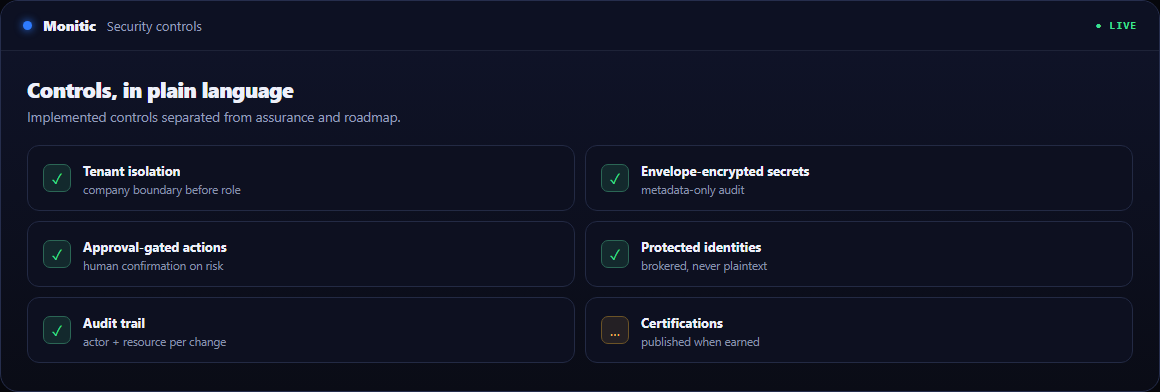
Aplique a autorização de forma consistente nas ferramentas UI, API, automação e IA. Caminhos humanos, automatizados e direcionados para IA convergem no mesmo modelo de autorização e evidência, evitando uma porta lateral privilegiada para conveniência.
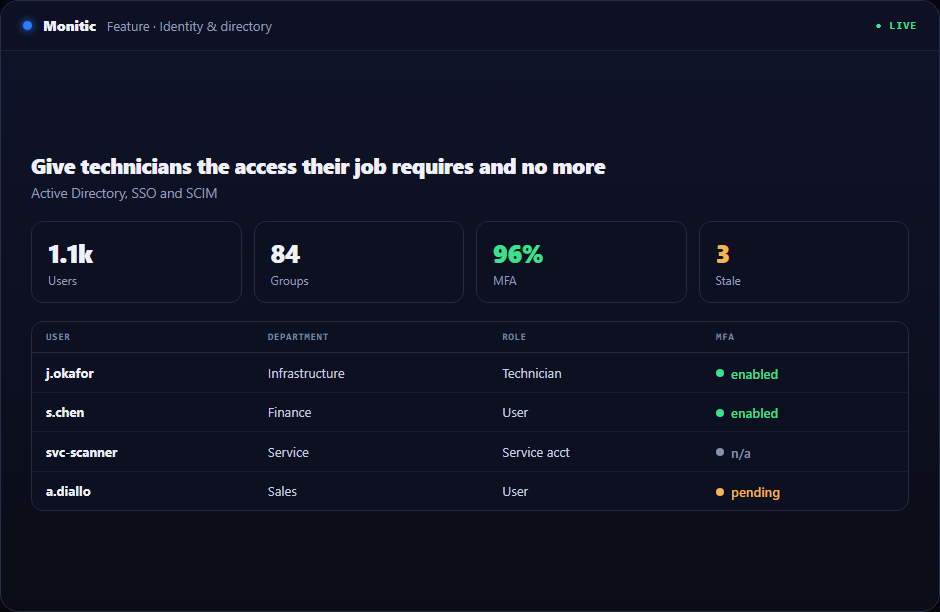
Checkpoints de avaliação para controle de acesso baseado em funções
Uma avaliação útil deve provar o fluxo de trabalho contra o escopo real em vez de um registro demo polido. Use os seguintes pontos de verificação ao validar o controle de acesso baseado em funções TI:
- Estado: Verifique se a plataforma pode definir funções a partir de permissões focadas em vez de status de administrador amplo e que timestamps, propriedade da empresa e exceções são compreensíveis para um operador que não configurou o recurso.
- Ação: Confirme que os técnicos autorizados podem restringir os subusuários às empresas aprovadas antes da avaliação do RBAC sem receber acesso mais amplo do que a tarefa requer.
- Evidência: Verifique se a Monitic pode aplicar a autorização consistentemente às ferramentas UI, API, automação e IA e que o resultado é útil em uma revisão operacional, conversa com o cliente ou auditoria.
Registre o tempo de base, o número de consoles tocados e as evidências disponíveis antes de Monitic. Repita o mesmo cenário no julgamento. A comparação deve mostrar se o controle de acesso baseado em funções reduz as transferências, bem como completar a tarefa técnica.
# Da evidência à ação verificada
- Observe a exceção. Separe as condições do material da variação normal.
- Ataque de propriedade. Identificar a equipe, técnico ou workflow responsável.
- Agir com contexto. Usar evidências atuais e a resposta menos disruptiva.
- ** Tornar o fechamento durável.** Resultado do registro, exceção restante, e próxima data de revisão onde necessário.
O fluxo de trabalho escala porque o conhecimento se torna evidência em vez de folclore.
# Valor comercial além do recurso
O retorno prático é a consistência operacional. Um novo técnico segue o mesmo caminho governado como um especialista; uma nova empresa de clientes herda o mesmo modelo de isolamento e relatório; um novo módulo reutiliza o ativo estabelecido e fundações de identidade.
Essa consistência é o que permite o controle de acesso baseado em funções para escala sem um aumento de correspondência na coordenação manual.
# Ligado ao resto da plataforma
O fluxo de trabalho de controle de acesso baseado em funções não termina nesta página. Service desk pode manter a propriedade, automation pode padronizar etapas repetiveis, e reporting pode transformar o estado atual em evidência recorrente. Mon-Ai usa o mesmo contexto de escopo ao propor uma próxima ação.
# Perguntas frequentes
# O que devemos configurar primeiro?
Comece com escopo, propriedade e o menor conjunto de permissão útil. Em seguida, conecte ou inscreva um recurso representativo e verifique o estado atual antes de habilitar ações ou automação.
# Pode a automação participar no controle de acesso baseado em funções?
Sim. Passos estáveis e repetiveis podem se mover para tarefas programadas ou fluxos de trabalho, enquanto exceções permanecem visíveis para uma pessoa decidir.
Onde se encaixa Mon-Ai?
Mon-Ai pode reunir contexto relacionado e propor um próximo passo através de ferramentas disponíveis para o usuário diretor. A execução de alto impacto permanece controlada e atribuível.
# A avaliação é limitada a um conjunto de dados de demonstração?
Não. O teste de 14 dias destina-se a validação contra o seu próprio modelo operacional. Uma demonstração guiada está disponível quando o cenário requer planejamento ou várias equipes.
# Substituir outra transferência com um fluxo de trabalho conectado
Iniciar teste gratuito · Obter uma demonstração · Voltar para o Diretório de Identidade
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.