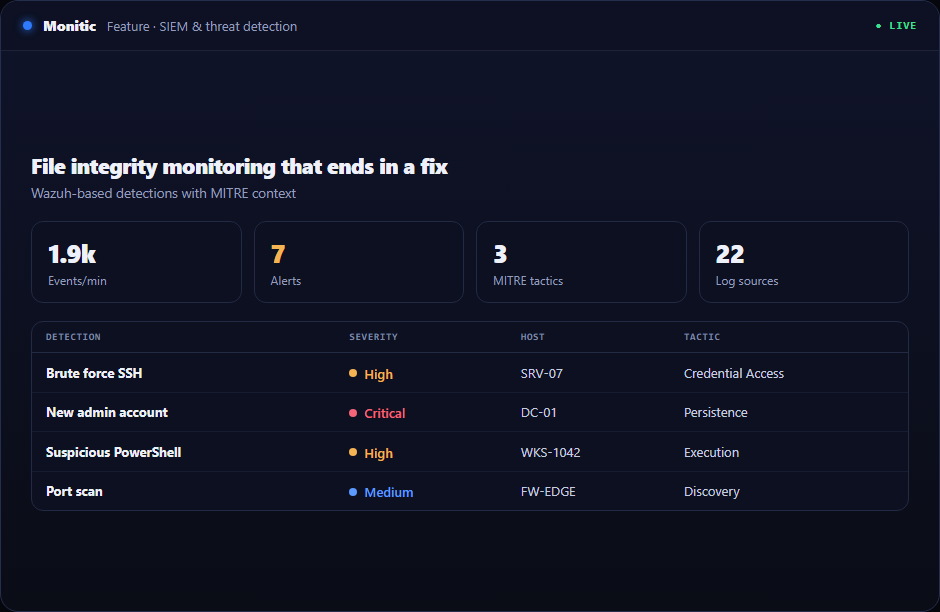
Monitoramento da integridade do arquivo que termina em uma correção
A maioria dos compromissos deixa impressões digitais no sistema de arquivos antes de aparecerem em qualquer outro lugar: um binário modificado, uma nova entrada de inicialização, uma chave de registro que não estava lá ontem. Existe um controlo da integridade dos ficheiros para capturar essas impressões digitais — mas, como uma implantação autónoma, é mais um agente a lançar e mais um fluxo de alerta para triagem isolada. Monitic executa a FIM através da análise de segurança integrada ao Wazuh já alimentada pelo agente da plataforma: alterações nos arquivos críticos e entradas de registro levantam alertas no mesmo console que gerencia a máquina, com um caminho de remediação anexado.
# Alertas sobre alterações críticas de arquivo e registro
O agente observa os arquivos e locais de registro que importam — binários do sistema, arquivos de configuração, pontos de persistência — e levanta um alerta quando se muda. Cada alerta nomeia o endpoint, o objeto que mudou, e quando. Como o alerta chega dentro da plataforma de gerenciamento, a identidade da máquina nunca é uma pesquisa: seu hardware, software instalado, estado de patch e proprietário estão a um clique de distância, que é o contexto que separa "um arquivo alterado" de "este arquivo não deve ter mudado nesta máquina".
Ambos adulteração maliciosa e superfície de deriva bem intencionada da mesma forma. O registro edita um técnico feito fora do controle de mudança e a chave de persistência plantada pelo malware são, para o sistema de arquivos, a mesma classe de evento — e ambos valem a pena saber.
# Integridade mais configuração: FIM e SCA juntos
A FIM responde "o que mudou"; a avaliação da configuração de segurança (SCA) responde "foi fraca para começar". A Monitic executa ambas da mesma telemetria. Um endpoint cuja avaliação de configuração mostra lacunas de endurecimento e cujos arquivos críticos estão mudando é uma prioridade diferente de qualquer sinal sozinho — e vê-los lado a lado é como uma equipe magra triagem como um SOC maduro. Alertas que correspondem ao comportamento adversário conhecido carregam sua técnica MITRE ATT&CK, assim uma mudança de integridade lê como um estágio em um ataque em vez de um evento isolado.
# # De arquivo alterado para achado fechado
É aqui que a plataforma FIM diverge da FIM autônoma. Um alerta de mudança em uma ferramenta dedicada termina em um e-mail; um alerta de mudança em Monitic termina em uma ação. Roteie o achado para remediação na mesma plataforma — envie um script para inspecionar ou restaurar o endpoint, empurre o patch que fecha a lacuna explorada ou entregue o caso ao assistente de IA com o contexto completo do alerta. O achado também rola para o painel SOC, de modo que eventos de integridade contribuem para o quadro postural de toda a frota em vez de viver em um silo.
Os eventos brutos permanecem na infraestrutura de segurança para profundidade de investigação; o console mostra o achado curado e as opções de resposta. Detecção em que você pode agir, com preço como parte da plataforma em vez de como um segundo produto de segurança.
# Funciona com
- Recolha de log — os resultados do fluxo de telemetria de endpoint
- MITRE ATT&CK mapping — alterações de integridade classificadas por técnica adversa
- Painel SOC — Conclusões da MIF na visão postural de toda a frota
- Compliance de segurança — impor a configuração de base que a FIM verifica se mantém intacta
# Perguntas frequentes
O que é que o Monitic vê?
Arquivos críticos e entradas de registro — os objetos do sistema cuja mudança inesperada mais frequentemente sinaliza adulteração ou deriva não autorizada. Alertas identificam o endpoint, o objeto alterado e o tempo de mudança.
A FIM necessita de um agente ou ferramenta separados?
Não. A FIM passa pelo agente Monitic já gerenciando o endpoint, com análise na infraestrutura de segurança integrada ao Wazuh. Implantar o gerenciamento é implantar o monitoramento da integridade.
Como isso é diferente do antivírus?
Antivirus julga arquivos contra assinaturas e comportamento conhecidos-ruim. A FIM observa objetos conhecidos-importantes para qualquer mudança, maliciosos ou não - capturando adulteração, edições não autorizadas, e deriva que os motores de assinatura não têm opinião sobre. São camadas complementares.
# Pode um alerta FIM desencadear uma resposta?
Sim. Encontra rota para remediação na mesma plataforma — um script no endpoint, uma implantação de patch ou uma correção assistida por IA com contexto completo. Navios FIM com SIEM & detecção de ameaça no nível Enterprise; ver pricing.
# Observa o que importa, conserta o que muda
Teste completo, todos os módulos, 14 dias. Iniciar teste gratuito ou obter uma demonstração.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.