Colecção de log de ponto final sem um segundo agente
Cada projeto SIEM para no mesmo lugar: obter os registros. Plataformas autônomas precisam de seu próprio coletor implantado em cada máquina, uma arquitetura de encaminhamento para manter, e um projeto de implantação antes do primeiro evento chegar — e as máquinas que perdem o lançamento são exatamente as que ninguém está assistindo. Monitic remove o projeto inteiramente. O agente que já gerencia cada endpoint é o coletor: ele alimenta registros e eventos de segurança em análises de segurança integradas ao Wazuh a partir do dia em que o dispositivo é matriculado. A coleção de logs de endpoint deixa de ser um programa de infraestrutura e se torna uma propriedade de ser gerenciado.
# Um agente para gestão e telemetria
O agente Monitic lida com inventário, patching, monitoramento e acesso remoto — e a telemetria de segurança segue o mesmo canal. Esse único fato elimina os modos de falha que assolam colecionadores dedicados: deriva de versão entre os agentes de gestão e segurança, terminais cobertos por um, mas não o outro, e dois gasodutos de implantação para manter em sincronia. Cobertura faixas matrícula automaticamente. Quando um novo laptop se junta à frota, ele começa a contribuir com eventos de segurança no mesmo dia, sem engenheiro de segurança no loop.
Para um CISO, a questão de auditoria "que endpoints estamos realmente coletando de" recebe uma resposta incomum: todos os gerenciados, verificável, porque coleta e gerenciamento são a mesma pegada.
# Análise na infra-estrutura, descobertas no console
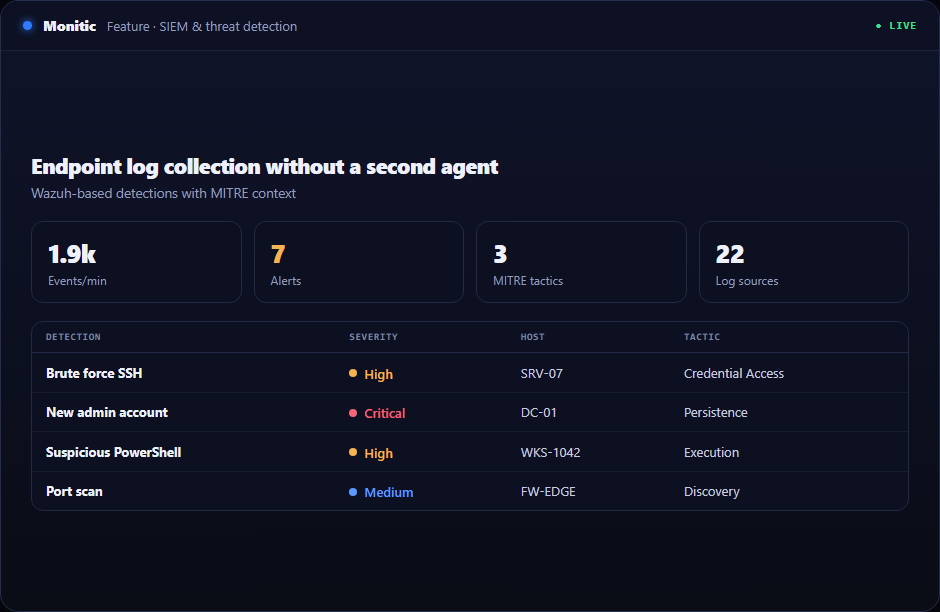
Os eventos coletados fluem para a infraestrutura de segurança integrada a Wazuh, onde acontece o levantamento pesado analítico — correlação, avaliação de regras, detecção. O fluxo de eventos brutos fica lá. O que aparece no console Monitic é a camada curadora: achados que merecem a atenção de um operador, cada contexto de dispositivo de transporte, e cada um mapeado para uma técnica MITRE ATT&CK quando aplicável.
Esta divisão tem importância operacional. As equipes que se afogam em eventos do SIEM não carecem de dados – falta-lhes sinal. O console da Monitic mostra a descoberta, a máquina e a ação; a profundidade forense permanece disponível na infraestrutura de segurança quando uma investigação precisa dela.
# Do evento coletado ao achado fechado
Porque a coleta vive na plataforma de gerenciamento, assim como a resposta. Um achado levantado da telemetria de endpoint fica a um clique da ação: implante o patch que fecha a lacuna explorada, envie um script para a máquina afetada ou entregue o caso ao assistente de IA com o contexto completo da descoberta. O painel SOC reúne os resultados em uma postura de frota, então a liderança vê os mesmos dados de onde o analista trabalha.
Esse caminho de ponta a ponta – coletar, detectar, agir – é o que um pipeline de coleta em um SIEM autônomo nunca entrega, porque o SIEM pode ver, mas não pode tocar no endpoint.
# Funciona com
- Monitorização da integridade do ficheiro — alertas de alteração de ficheiros críticos e entradas de registo, da mesma telemetria
- MITRE ATT&CK mapping — eventos recolhidos classificados em técnicas adversárias
- Painel SOC — resultados recolhidos agregados na postura da frota
- Conformidade de segurança — endurecer as configurações dos seus registos
# Perguntas frequentes
# Eu preciso instalar um coletor de log separado?
Não. O agente Monitic já implantado para gerenciamento de endpoints coleta registros e eventos de segurança. Não há um segundo agente, transitário ou gasoduto de transporte para construir e manter.
Onde vivem os eventos brutos?
Na infra-estrutura de segurança integrada em Wazuh. Monitic deliberadamente mantém o fluxo bruto fora do console de gerenciamento e superfícies de resultados curados em vez disso — sinal para o operador, profundidade na infraestrutura para investigações.
Quão rapidamente um novo ponto final começa a relatar?
Assim que estiver matriculado. A coleta é parte de ser gerenciada, de modo que a cobertura de segurança cresce com a frota sem uma etapa de integração separada.
Isto está incluído em todos os planos?
SIEM & detecção de ameaças, incluindo a recolha de registos, navios no nível Enterprise — ver pricing para mais pormenores sobre o nível.
# # Comece a recolher da frota que você já gerencia
Teste completo, todos os módulos, 14 dias. Iniciar teste gratuito ou obter uma demonstração.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.