MITRE ATT&CK mapping: alertas que falam adversário
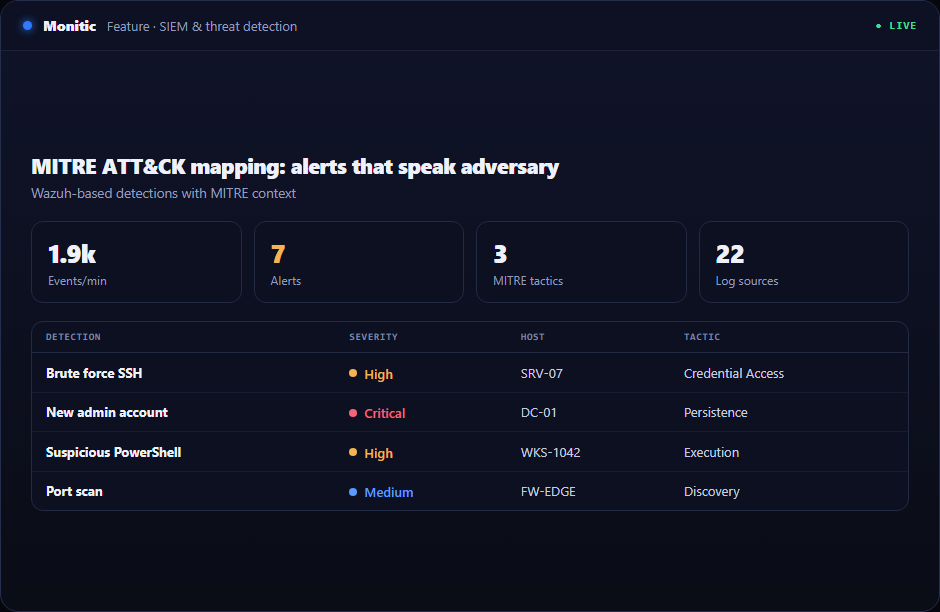
Um alerta não mapeado é um quebra-cabeça: algo aconteceu em um ponto final, e alguém agora tem que descobrir o que significa, quão ruim é, e o que geralmente vem a seguir. O mapeamento do MITRE ATT&CK remove o quebra-cabeça. Monitic mapeia alertas de segurança para técnicas ATT&CK — catálogo compartilhado da indústria de comportamento adversário — para que cada achado chegue pré-classificado: isso é acesso credencial, isso é persistência, isso é movimento lateral. Sua equipe responde a uma técnica nomeada com contexto conhecido em vez de eventos brutos de engenharia reversa, e eles fazem isso na plataforma que também pode executar a resposta.
# Do evento cru à técnica nomeada
Registros de endpoint e eventos coletados pelo agente Monitic fluem para análises de segurança integradas ao Wazuh, onde as deteções são combinadas com as técnicas ATT&CK. O mapeamento viaja com o achado no console: em vez de "modificação de registro suspeita", o analista vê a classificação técnica, que responde imediatamente às perguntas que de outra forma consomem a primeira hora de triagem — o que é o adversário tentando alcançar, e onde no ciclo de vida do ataque faz isso.
Para uma equipe de TI enxuta sem uma função dedicada de intel ameaça, esta é a diferença entre ter um framework e ter um framework aplicado. O conhecimento coletivo da ATT&CK sobre tradecraft adversário é colocado em cada alerta, não sentado em um PDF ninguém tem tempo para cruzar referências.
# Uma linguagem compartilhada para triagem e reportagem
O mapeamento ATT&CK vale a pena duas vezes. Na triagem, as técnicas permitem que você ranqueie por comportamento: uma técnica associada à intrusão de mão no teclado ativa supera um padrão de ruído de commodity, qualquer que seja a pontuação de gravidade bruta diz. No relatório, as técnicas dão ao CISO e ao conselho um vocabulário defensável – "detectamos e fechamos a atividade de acesso credencial em três objetivos" é uma declaração que um auditor, uma seguradora e um comitê de segurança entendem, porque está fundamentada no quadro que já usam.
Alertas mapeados agregados no painel SOC ao lado de dados de postura e vulnerabilidade, então a visão de nível de técnica vai para o nível de frota.
# Classificação que termina em ação
Conhecer a técnica só é útil se você puder contra-atacá-la, e é aqui que a Monitic se separa das ferramentas de detecção: o achado mapeado fica no mesmo console que gerencia o endpoint. Uma técnica que explora as rotas de patch em falta para implementar o patch. Um que abusa de uma configuração fraca rotas para um script ou mudança de endurecimento. Casos ambíguos entregam ao assistente de IA com o achado, a técnica e o contexto do dispositivo já acoplado. Detecção nomeia o comportamento; a plataforma termina-o.
Os eventos brutos permanecem na infraestrutura de segurança para uma investigação profunda; o console carrega os resultados curados e marcados com técnica que sua equipe realmente funciona.
# Funciona com
- Recolha de log — a telemetria de endpoint que as detecções são construídas a partir de
- Monitorização da integridade do ficheiro — alterações da integridade classificadas como técnicas adversárias
- Painel SOC — alertas com mapas técnicos na visão de toda a frota
- Gestão da vulnerabilidade — fechar os CVEs que exploram técnicas mapeadas
# Perguntas frequentes
# O que é o mapeamento do MITRE ATT&CK?
MITRE ATT&CK é uma base de conhecimento público de táticas e técnicas adversárias observadas em intrusões reais. Mapeamento significa que cada alerta de segurança Monitic é classificado contra esse catálogo, então um achado chega rotulado com o comportamento adversário que representa.
# # # Por que o mapeamento de técnicas importa para uma pequena equipe?
Comprime a triagem. Uma técnica nomeada carrega contexto embutido — intenção, progressão típica, gravidade — que, de outra forma, exigiria um fundo de intel ameaça para reconstruir. Equipes magras recebem classificação de nível framework sem pessoal para isso.
Posso agir diretamente num alerta mapeado?
Sim. Encontra rota para remediação na mesma plataforma: implantação de patch, execução de script no endpoint ou uma correção assistida por IA com contexto completo. Sem exportação para uma ferramenta de resposta separada.
# Que plano inclui mapeamento ATT&CK?
ATT&CK cartografa navios com SIEM e detecção de ameaças na camada Enterprise — ver pricing.
# Nomeia a técnica, termina a técnica
Teste completo, todos os módulos, 14 dias. Iniciar teste gratuito ou obter uma demonstração.
Veja a Monitic na sua própria frota
Teste completo de 14 dias · sem cartão de crédito · sua frota real no console desde o primeiro dia.