Wykrywanie zagrożeń tam, gdzie już działa Twoja flota
Wykrywaj na tej samej platformie, która reaguje.
Samodzielny model SIEM wymaga zakupu drugiego produktu, wdrożenia drugiego agenta i obsługi drugiej konsoli — a następnie dostarcza alerty bez możliwości działania. Monitic buduje SIEM dla zespołów IT w platformie, która już zarządza flotą: agent Monitic przesyła logi i zdarzenia z punktów końcowych do zintegrowanej analityki bezpieczeństwa Wazuh, a każde znalezisko trafia do konsoli, która może zastosować łatkę, uruchomić skrypt lub przekazać naprawę asystentowi AI. Wykrywanie i reakcja przestają być dwoma produktami z kolejką zgłoszeń między nimi.
Bez drugiego agenta, bez drugiej konsoli. Agent punktu końcowego wdrożony do zarządzania jest kolektorem; wyniki bezpieczeństwa pojawiają się obok inwentarza, stanu łat i narzędzi zdalnego dostępu dla tej samej maszyny.
Znaleziska, nie powodzie. Surowe zdarzenia pozostają w backendzie bezpieczeństwa. Monitic wyświetla wyselekcjonowane znaleziska — alerty warte uwagi człowieka, z kontekstem umożliwiającym działanie.
Możliwości klasy korporacyjnej w cenie platformy. SIEM i wykrywanie zagrożeń jest dostępne w warstwie Enterprise — za ułamek kosztów licencjonowania i obsługi samodzielnego stosu SIEM. Zobacz cennik.
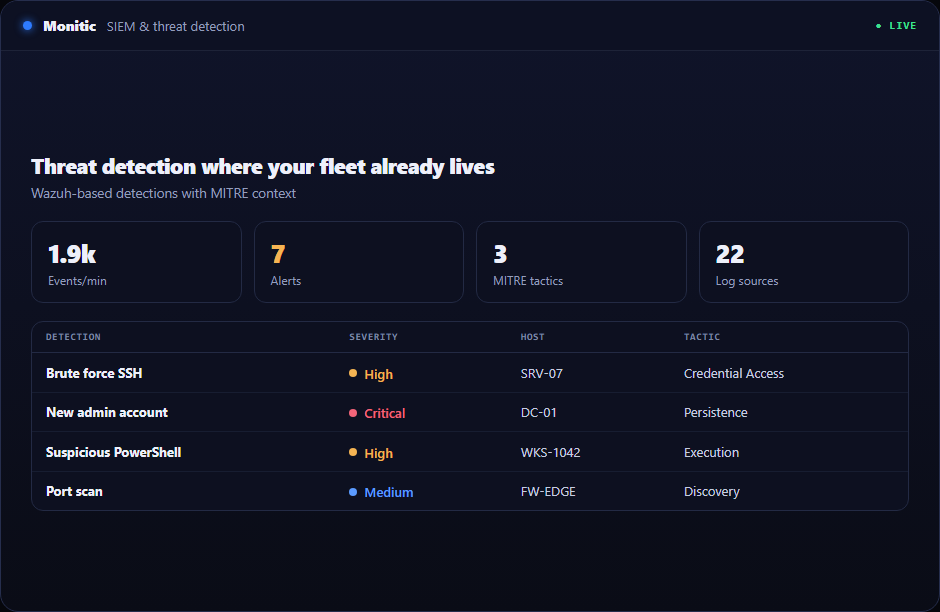
Zbieranie logów z punktów końcowych do analityki bezpieczeństwa
Każdy zarządzany punkt końcowy przesyła swoje logi i zdarzenia bezpieczeństwa do zintegrowanej analityki Wazuh za pośrednictwem już zainstalowanego agenta. Nie ma osobnego kolektora do pakowania, floty forwarderów do utrzymania ani luki między „zarządzanym” a „monitorowanym” — jeśli agent jest na urządzeniu, wnosi ono telemetrię.
- Zbieranie logów i zdarzeń z punktów końcowych przez istniejącego agenta Monitic
- Analiza w backendzie bezpieczeństwa; wyselekcjonowane znaleziska wyświetlane w konsoli
- Zasięg rośnie automatycznie wraz z flotą — rejestracja to wdrożenie
Poznaj zbieranie logów z punktów końcowych szczegółowo.
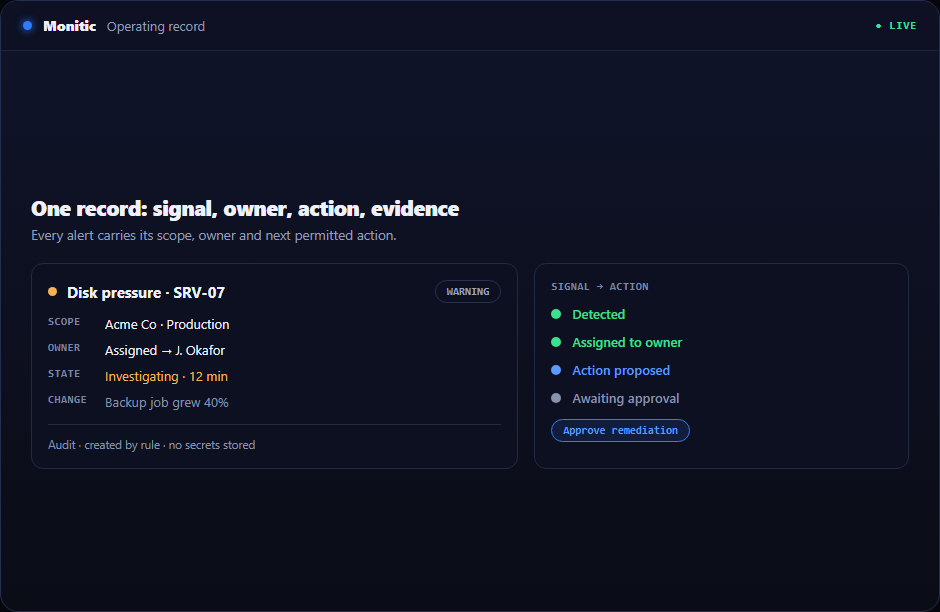
Monitorowanie integralności plików i ocena konfiguracji
Atakujący zmieniają rzeczy: pliki binarne, klucze rejestru, pliki konfiguracyjne. Monitorowanie integralności plików Monitic ostrzega o zmianach w krytycznych plikach lub kluczach rejestru, a ocena konfiguracji bezpieczeństwa (SCA) ocenia punkty końcowe pod kątem oczekiwań dotyczących wzmocnienia — dzięki czemu widoczne są zarówno manipulacje, jak i słabości, które je umożliwiły.
- FIM ostrzega o zmianach w krytycznych plikach i kluczach rejestru
- Wyniki SCA pokazują, gdzie konfiguracja punktu końcowego odbiega od normy
- Znaleziska zawierają kontekst urządzenia niezbędny do działania, a nie tylko różnicę skrótu
Zobacz monitorowanie integralności plików szczegółowo.
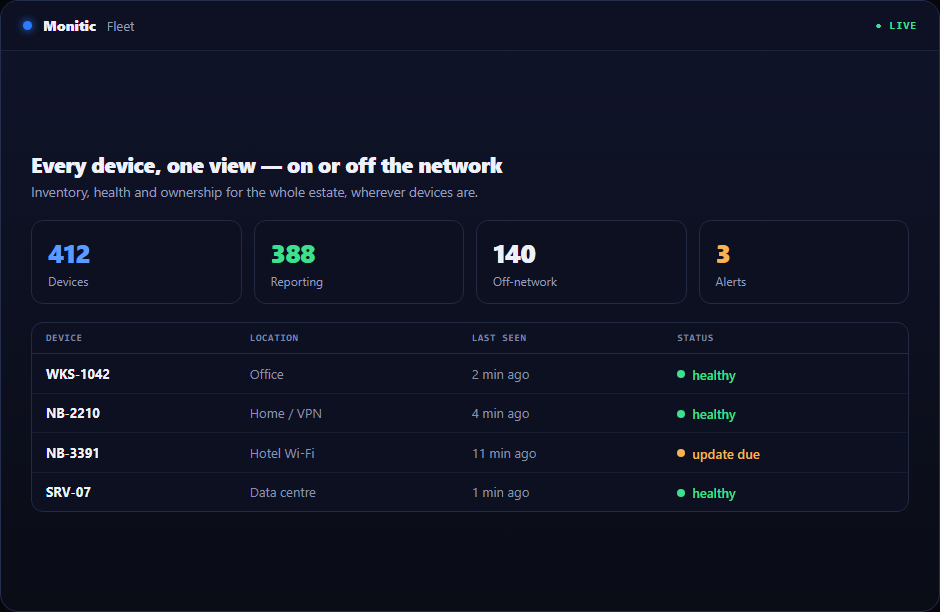
Alerty mapowane na MITRE ATT&CK
Alert mówiący „podejrzana aktywność” rozpoczyna dochodzenie; alert mapowany na technikę MITRE ATT&CK rozpoczyna reakcję. Monitic mapuje alerty bezpieczeństwa na techniki ATT&CK, dając analitykom wspólny język do opisu działań przeciwnika i ich miejsca w łańcuchu ataku.
Poznaj mapowanie MITRE ATT&CK.
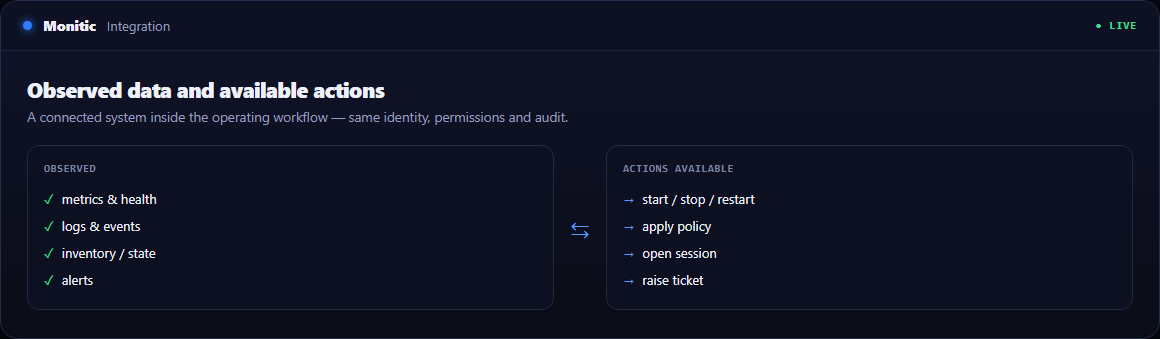
Panel SOC dla całej floty
Panel SOC agreguje stan bezpieczeństwa, aktywne alerty i podatności we wszystkich firmach i punktach końcowych, którymi zarządzasz — jeden ekran odpowiadający na pytanie „jak bardzo jesteśmy teraz narażeni” bez łączenia trzech narzędzi.
Od wykrycia do reakcji — ta sama platforma
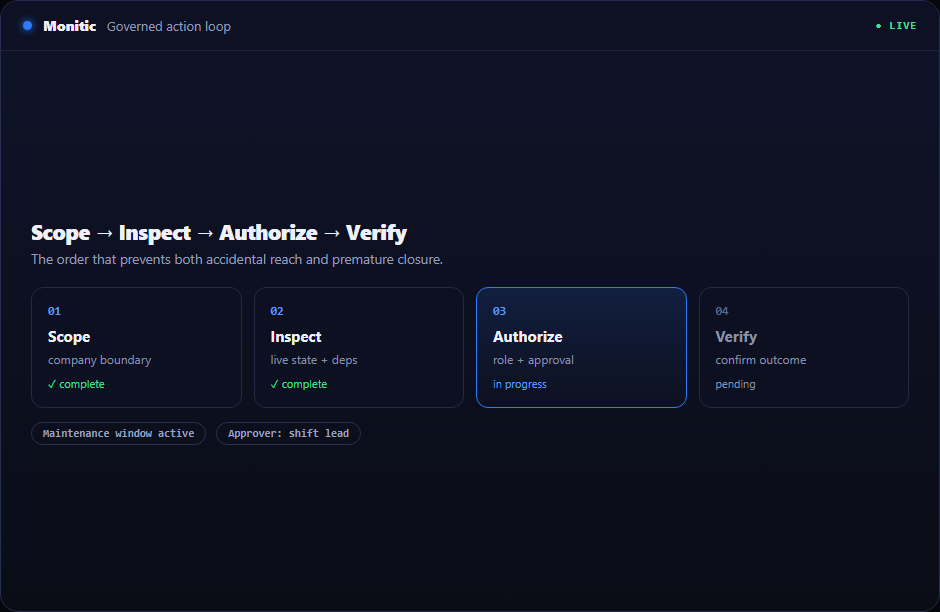
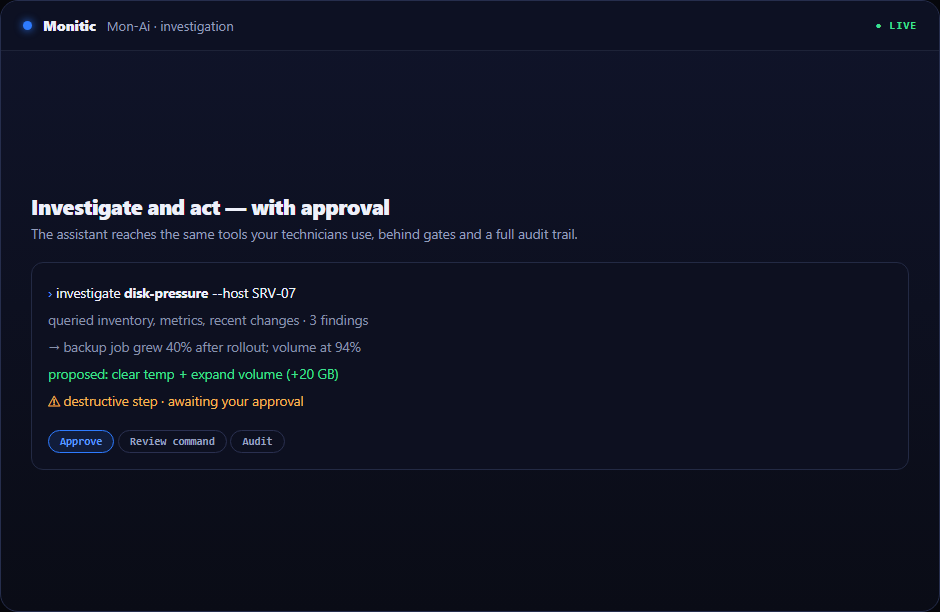
To jest część, której samodzielne SIEM-y nie potrafią: działać. Znalezisko w Monitic może zostać bezpośrednio skierowane do naprawy — zastosuj brakującą łatkę, wyślij skrypt do punktu końcowego lub przekaż sprawę asystentowi AI z pełnym kontekstem. Odległość od alertu do naprawy to kliknięcie, a nie eksport do backlogu innego zespołu.
Jak to działa
Agenci zbierają logi i zdarzenia. Analityka zintegrowana z Wazuh wykrywa; surowe zdarzenia pozostają w backendzie bezpieczeństwa. Wyselekcjonowane znaleziska — zmiany FIM, błędy SCA, alerty mapowane na ATT&CK — pojawiają się w panelu SOC, a każde z nich zawiera ścieżkę naprawy. Zbieraj, wykrywaj, wyświetlaj, reaguj: jedna pętla, jedna platforma.
Poznaj SIEM i wykrywanie zagrożeń szczegółowo
- Zbieranie logów — telemetria punktów końcowych do analityki bezpieczeństwa, bez dodatkowego agenta
- Monitorowanie integralności plików — alerty o zmianach w krytycznych plikach i rejestrze
- Mapowanie MITRE ATT&CK — alerty przełożone na techniki przeciwnika
- Panel SOC — stan, alerty i podatności w jednym widoku
Powiązane moduły
- Najpierw znajdź narażenie — zarządzanie podatnościami identyfikuje CVE wykorzystywane przez atakujących
- Obserwuj obwód — zarządzanie zaporami łączy FortiGate, OPNsense, Sophos i SonicWall w jednej konsoli
- Wzmocnij to, co chroni wykrywanie — zgodność bezpieczeństwa egzekwuje baseline, który czyni alerty rzadszymi
Budujesz operacje bezpieczeństwa w małym zespole? Zobacz Monitic dla operacji bezpieczeństwa.
Często zadawane pytania
Czy Monitic zastępuje samodzielny SIEM?
Dla zespołów IT i bezpieczeństwa skoncentrowanych na flocie — tak: zbieranie logów z punktów końcowych, FIM, SCA, alerty mapowane na ATT&CK i panel SOC pokrywają podstawowe obciążenie SIEM. Surowe zdarzenia pozostają w backendzie bezpieczeństwa zintegrowanym z Wazuh; Monitic wyświetla wyselekcjonowane znaleziska, nad którymi Twój zespół faktycznie pracuje.
Który plan obejmuje SIEM i wykrywanie zagrożeń?
Warstwa Enterprise — wciąż znacznie poniżej kosztów licencjonowania i obsługi oddzielnego SIEM. Szczegóły w cenniku.
Czy muszę wdrożyć kolejnego agenta?
Nie. Agent Monitic już zainstalowany na każdym zarządzanym punkcie końcowym obsługuje zbieranie telemetrii bezpieczeństwa. Rejestracja do zarządzania to rejestracja do wykrywania.
Co dzieje się po wykryciu?
Znaleziska są kierowane do reakcji na tej samej platformie: zastosuj łatkę, uruchom skrypt na dotkniętym punkcie końcowym lub przekaż znalezisko asystentowi AI z pełnym kontekstem. Wskazówki dotyczące konfiguracji znajdują się w dokumentacji SIEM i wykrywania zagrożeń.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.