Monitorowanie integralności plików, które kończy się naprawą
Większość naruszeń pozostawia ślady w systemie plików, zanim pojawią się gdzie indziej: zmodyfikowany plik binarny, nowy wpis startowy, klucz rejestru, którego wczoraj nie było. Monitorowanie integralności plików istnieje, aby wychwycić te ślady – ale jako samodzielne wdrożenie to kolejny agent do wdrożenia i kolejny strumień alertów do analizy w izolacji. Monitic uruchamia FIM poprzez zintegrowane z Wazuh analizy bezpieczeństwa, które już są zasilane przez agenta platformy: zmiany krytycznych plików i wpisów rejestru generują alerty w tej samej konsoli, która zarządza maszyną, z dołączoną ścieżką naprawy.
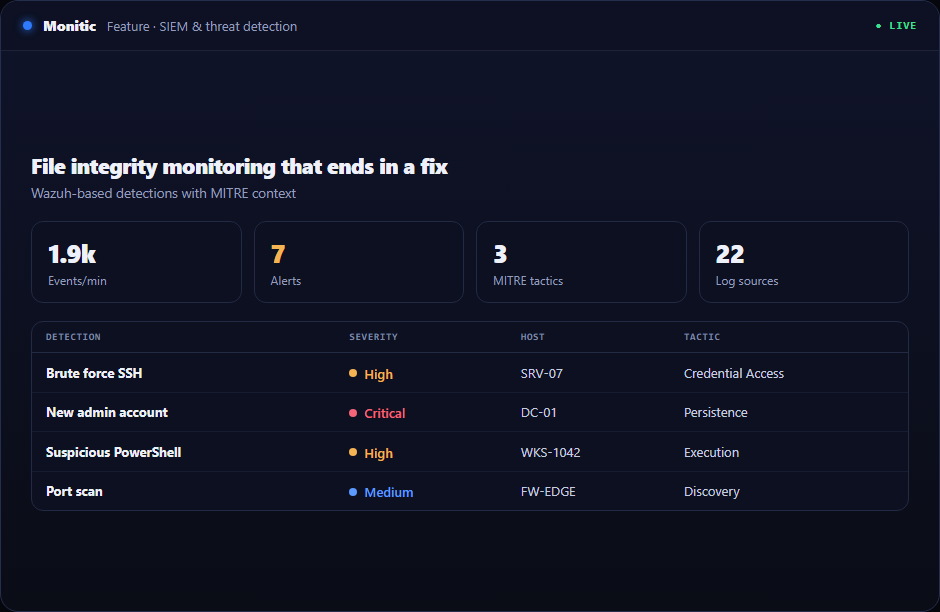
Alerty o krytycznych zmianach plików i rejestru
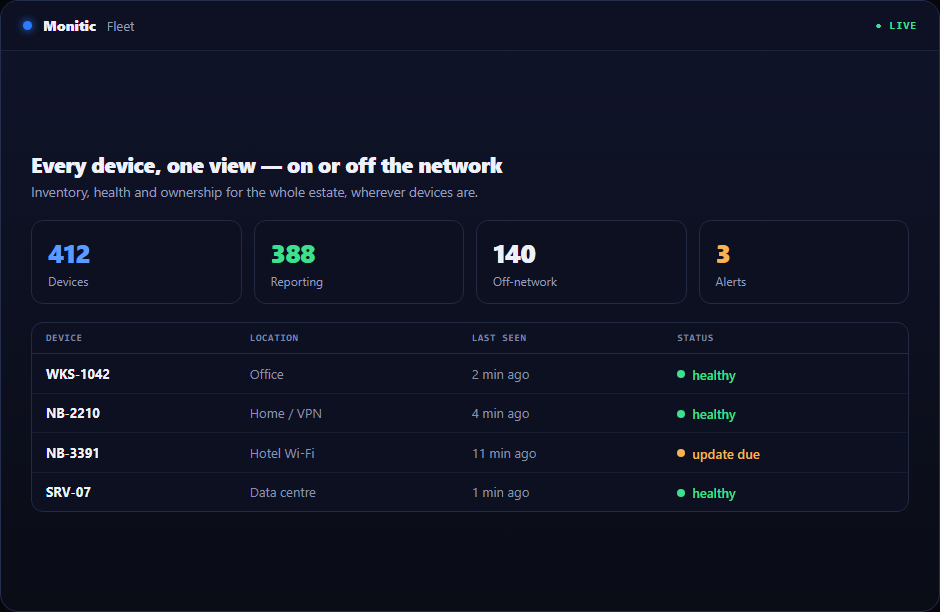
Agent monitoruje pliki i lokalizacje rejestru, które mają znaczenie – pliki binarne systemu, pliki konfiguracyjne, punkty trwałości – i generuje alert, gdy nastąpi zmiana. Każdy alert podaje nazwę punktu końcowego, obiekt, który się zmienił, oraz czas. Ponieważ alert pojawia się w platformie zarządzania, tożsamość maszyny nigdy nie wymaga wyszukiwania: jej sprzęt, zainstalowane oprogramowanie, stan poprawek i właściciel są dostępne jednym kliknięciem, co stanowi kontekst odróżniający „plik się zmienił” od „ten plik nie powinien się zmienić na tej maszynie”.
Zarówno złośliwe manipulacje, jak i dobrze zamierzone odchylenia ujawniają się w ten sam sposób. Edycja rejestru wykonana przez technika poza kontrolą zmian oraz klucz trwałości umieszczony przez złośliwe oprogramowanie są dla systemu plików tą samą klasą zdarzeń – i oba warto znać.
Integralność plus konfiguracja: FIM i SCA razem
FIM odpowiada na pytanie „co się zmieniło”; ocena konfiguracji bezpieczeństwa (SCA) odpowiada na pytanie „czy było słabe od początku”. Monitic uruchamia oba z tej samej telemetrii. Punkt końcowy, którego ocena konfiguracji wykazuje luki w zabezpieczeniach i którego krytyczne pliki się zmieniają, ma inny priorytet niż każdy z tych sygnałów osobno – a widzenie ich obok siebie pozwala małemu zespołowi triage'ować jak dojrzały SOC. Alerty odpowiadające znanym zachowaniom przeciwników niosą ze sobą technikę MITRE ATT&CK, dzięki czemu zmiana integralności jest odczytywana jako etap ataku, a nie izolowane zdarzenie.
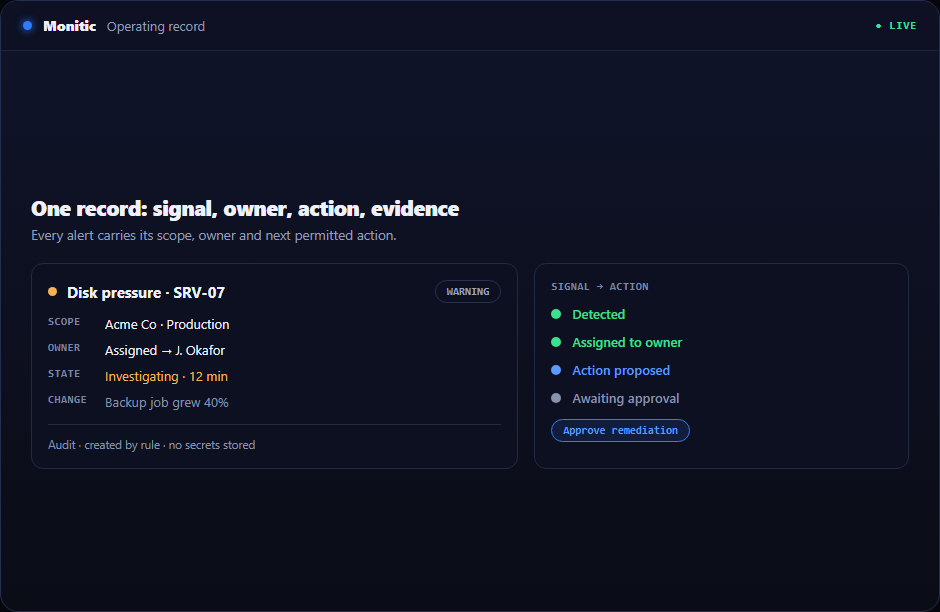
Od zmienionego pliku do zamkniętego znaleziska
To tutaj platforma FIM różni się od samodzielnego FIM. Alert o zmianie w dedykowanym narzędziu kończy się e-mailem; alert o zmianie w Monitic kończy się działaniem. Przekieruj znalezisko do naprawy na tej samej platformie – wyślij skrypt do inspekcji lub przywrócenia punktu końcowego, wdróż poprawkę zamykającą wykorzystaną lukę lub przekaż sprawę asystentowi AI z pełnym kontekstem alertu. Znalezisko trafia również do pulpitu SOC, dzięki czemu zdarzenia integralności przyczyniają się do ogólnego obrazu postawy floty, zamiast żyć w silosie.
Surowe zdarzenia pozostają w backendzie bezpieczeństwa do dogłębnego śledztwa; konsola pokazuje opracowane znalezisko i opcje odpowiedzi. Wykrywanie, na które można zareagować, wycenione jako część platformy, a nie jako drugi produkt bezpieczeństwa.
Współpracuje z
- Zbieranie logów – strumień telemetrii punktów końcowych, z którego pochodzą znaleziska FIM
- Mapowanie MITRE ATT&CK – zmiany integralności sklasyfikowane według technik przeciwnika
- Pulpit SOC – znaleziska FIM w widoku postawy całej floty
- Zgodność z bezpieczeństwem – egzekwuj konfigurację bazową, której integralność weryfikuje FIM
Często zadawane pytania
Co monitoruje FIM Monitic?
Krytyczne pliki i wpisy rejestru – obiekty systemowe, których nieoczekiwana zmiana najczęściej sygnalizuje manipulację lub nieautoryzowane odchylenie. Alerty identyfikują punkt końcowy, zmieniony obiekt i czas zmiany.
Czy FIM wymaga osobnego agenta lub narzędzia?
Nie. FIM działa poprzez agenta Monitic już zarządzającego punktem końcowym, z analizą w zintegrowanym backendzie bezpieczeństwa Wazuh. Wdrożenie zarządzania to wdrożenie monitorowania integralności.
Czym to się różni od antywirusa?
Antywirus ocenia pliki na podstawie znanych złych sygnatur i zachowań. FIM monitoruje znane ważne obiekty pod kątem wszelkich zmian, złośliwych lub nie – wychwytując manipulacje, nieautoryzowane edycje i odchylenia, co do których silniki sygnatur nie mają zdania. Są to uzupełniające się warstwy.
Czy alert FIM może wywołać odpowiedź?
Tak. Znaleziska są kierowane do naprawy na tej samej platformie – skrypt na punkcie końcowym, wdrożenie poprawki lub naprawa wspomagana AI z pełnym kontekstem. FIM jest dostarczany z SIEM i wykrywaniem zagrożeń w warstwie Enterprise; zobacz cennik.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.