Mapowanie MITRE ATT&CK: alerty mówiące językiem przeciwnika
Nieoznaczony alert to zagadka: coś się stało na punkcie końcowym, a ktoś musi teraz ustalić, co to znaczy, jak poważne jest i co zwykle dzieje się dalej. Mapowanie MITRE ATT&CK usuwa tę zagadkę. Monitic mapuje alerty bezpieczeństwa na techniki ATT&CK — branżowy katalog zachowań przeciwnika — dzięki czemu każde zdarzenie przychodzi wstępnie sklasyfikowane: to dostęp do poświadczeń, to utrwalenie, to ruch boczny. Twój zespół reaguje na nazwaną technikę ze znanym kontekstem, zamiast odwrotnie inżynierować surowe zdarzenia, i robi to na platformie, która może również wykonać reakcję.
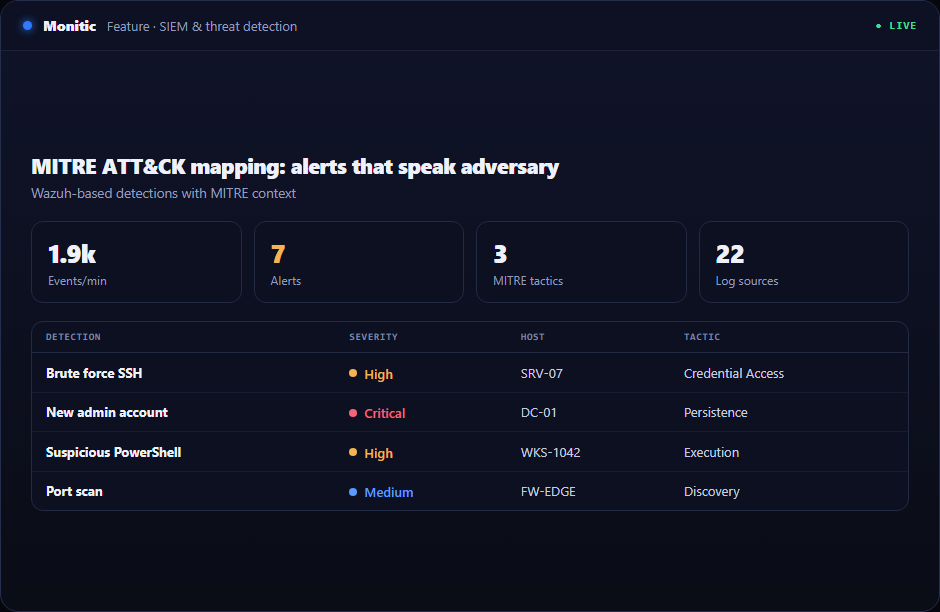
Od surowego zdarzenia do nazwanej techniki
Logi punktów końcowych i zdarzenia zebrane przez agenta Monitic trafiają do analiz bezpieczeństwa zintegrowanych z Wazuh, gdzie detekcje są dopasowywane do technik ATT&CK. Mapowanie podąża za zdarzeniem do konsoli: zamiast „podejrzana modyfikacja rejestru" analityk widzi klasyfikację techniki, która natychmiast odpowiada na pytania, które w innym przypadku pochłaniają pierwszą godzinę triażu — co przeciwnik próbuje osiągnąć i w którym miejscu cyklu ataku to się znajduje.
Dla oszczędnego zespołu IT bez dedykowanej funkcji analizy zagrożeń to różnica między posiadaniem frameworka a posiadaniem frameworka zastosowanego. Zbiorowa wiedza ATT&CK o taktykach przeciwnika jest wbudowana w każdy alert, a nie leży w PDF-ie, do którego nikt nie ma czasu zajrzeć.
Wspólny język dla triażu i raportowania
Mapowanie ATT&CK opłaca się podwójnie. W triażu techniki pozwalają rankingować według zachowania: technika związana z aktywną ingerencją człowieka na klawiaturze przewyższa wzorzec szumu, niezależnie od surowego wyniku ważności. W raportowaniu techniki dają CISO i zarządowi obronny język — „wykryliśmy i zamknęliśmy aktywność związaną z dostępem do poświadczeń na trzech punktach końcowych" to stwierdzenie zrozumiałe dla audytora, ubezpieczyciela i komitetu bezpieczeństwa, ponieważ opiera się na frameworku, którego już używają.
Zmapowane alerty agregują się w pulpicie SOC obok danych o postawie i podatnościach, więc widok na poziomie technik przekłada się na widok całej floty.
Klasyfikacja kończąca się działaniem
Znajomość techniki jest przydatna tylko wtedy, gdy można jej przeciwdziałać, i tutaj Monitic różni się od narzędzi tylko detekcyjnych: zmapowane zdarzenie znajduje się w tej samej konsoli, która zarządza punktem końcowym. Technika wykorzystująca brakującą łatkę kieruje do wdrożenia poprawek. Technika nadużywająca słabej konfiguracji kieruje do skryptu lub zmiany hardeningu. Niejednoznaczne przypadki są przekazywane asystentowi AI z już dołączonym zdarzeniem, techniką i kontekstem urządzenia. Detekcja nazywa zachowanie; platforma je kończy.
Surowe zdarzenia pozostają w backendzie bezpieczeństwa do dogłębnego śledztwa; konsola przenosi wyselekcjonowane, oznaczone technikami zdarzenia, nad którymi faktycznie pracuje Twój zespół.
Współpracuje z
- Zbieranie logów — telemetria punktów końcowych, na której opierają się detekcje
- Monitorowanie integralności plików — zmiany integralności klasyfikowane jako techniki przeciwnika
- Pulpit SOC — alerty zmapowane na techniki w widoku całej floty
- Zarządzanie podatnościami — zamykaj CVE, które wykorzystują zmapowane techniki
Często zadawane pytania
Czym jest mapowanie MITRE ATT&CK?
MITRE ATT&CK to publiczna baza wiedzy o taktykach i technikach przeciwnika zaobserwowanych w rzeczywistych włamaniach. Mapowanie oznacza, że każdy alert bezpieczeństwa Monitic jest klasyfikowany względem tego katalogu, więc zdarzenie przychodzi oznaczone zachowaniem przeciwnika, które reprezentuje.
Dlaczego mapowanie technik ma znaczenie dla małego zespołu?
Skraca triaż. Nazwana technika niesie wbudowany kontekst — intencję, typową progresję, wagę — który w innym przypadku wymagałby wiedzy z analizy zagrożeń do odtworzenia. Oszczędne zespoły otrzymują klasyfikację na poziomie frameworka bez potrzeby zatrudniania personelu.
Czy mogę działać bezpośrednio na zmapowanym alercie?
Tak. Zdarzenia kierują do naprawy na tej samej platformie: wdrożenie łatki, wykonanie skryptu na punkcie końcowym lub naprawa wspomagana AI z pełnym kontekstem. Bez eksportu do osobnego narzędzia reakcji.
Który plan obejmuje mapowanie ATT&CK?
Mapowanie ATT&CK jest dostępne z SIEM i wykrywaniem zagrożeń w warstwie Enterprise — zobacz cennik.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.