Dashboard SOC, który odpowiada na pytanie „jak bardzo jesteśmy narażeni”
Zapytaj większość organizacji IT o ich aktualny stan bezpieczeństwa, a dostaniesz spotkanie: ktoś sprawdza SIEM, ktoś skaner podatności, ktoś narzędzie do zgodności, a odpowiedź przychodzi dzień później, już nieaktualna. Dashboard SOC od Monitic zamienia to spotkanie w jeden ekran. Stan bezpieczeństwa, aktywne alerty i podatności są agregowane w całej flocie — każda firma, każdy punkt końcowy — w jednym widoku, zasilanym przez tego samego agenta i analitykę, które napędzają resztę platformy. Pytanie „jak bardzo jesteśmy narażeni w tej chwili” otrzymuje aktualną odpowiedź na żądanie.
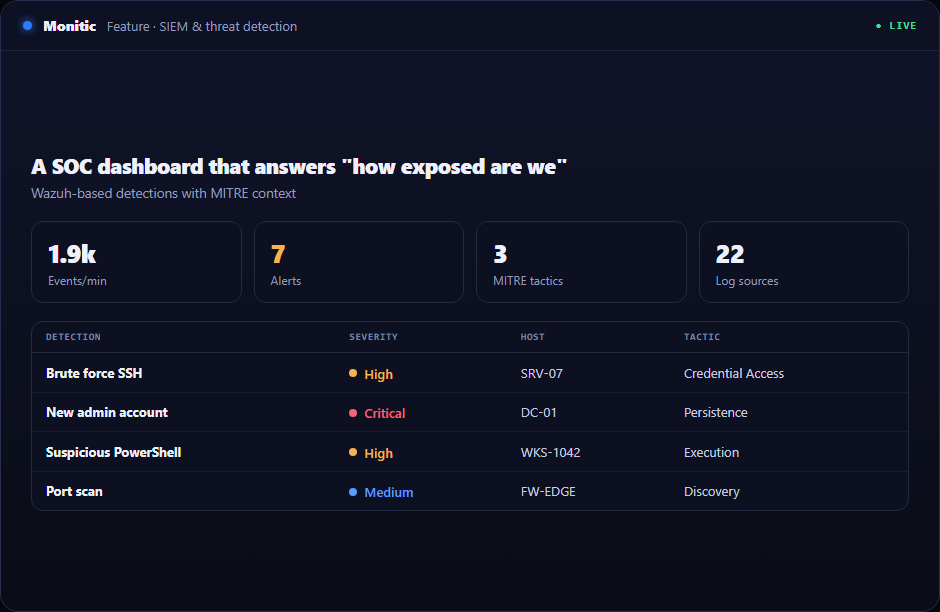
Stan, alerty i podatności — jedna agregacja
Dashboard łączy trzy sygnały definiujące narażenie. Stan: jak bardzo flota jest zabezpieczona, na podstawie oceny konfiguracji bezpieczeństwa i danych o zgodności. Alerty: co się aktualnie dzieje, z wykrywania zintegrowanego z Wazuh — zmiany integralności plików, zdarzenia mapowane na MITRE ATT&CK i reszta wyselekcjonowanego strumienia. Podatności: co może się wydarzyć, z danych CVE dla zainstalowanego oprogramowania.
Widziane osobno, każdy sygnał wprowadza w błąd. Czysty strumień alertów niewiele znaczy we flocie pełnej niezałatanych CVE; wysoki wynik stanu bezpieczeństwa niewiele znaczy podczas aktywnego wykrycia. Widziane razem, triangulują — do czego służy dashboard SOC.
Zasięg całej floty, głębokość na poziomie punktu końcowego
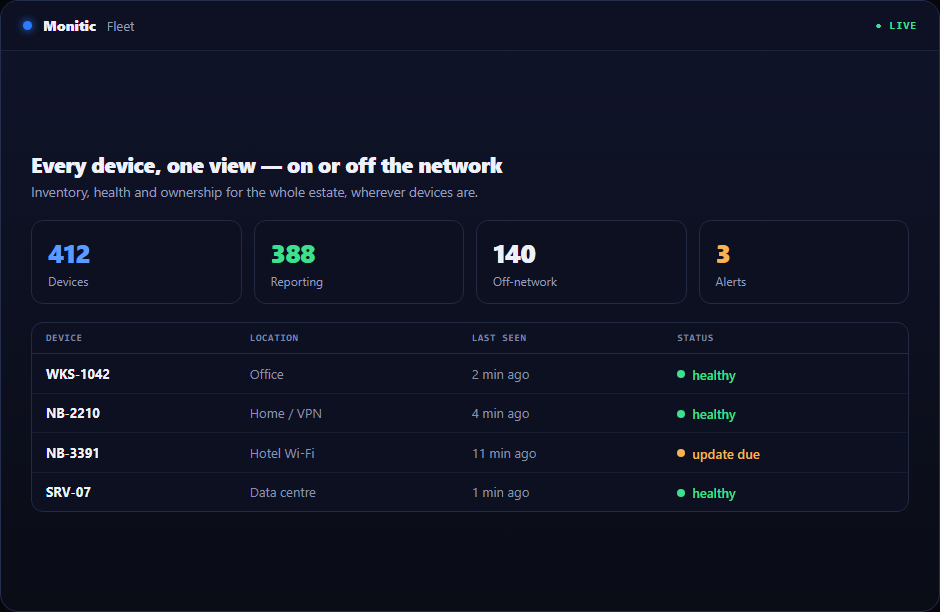
Agregacja pomaga tylko wtedy, gdy można z niej zejść w dół. Z widoku na poziomie floty przejdź do firmy, potem do punktu końcowego, a następnie do konkretnego zdarzenia — a ponieważ dashboard żyje na platformie zarządzania, punkt końcowy, na który trafisz, jest w pełni opisany: sprzęt, inwentaryzacja oprogramowania, stan łat, zalogowany użytkownik, historia zarządzania. Analityk w samodzielnym SIEM przełącza się między konsolami, aby zbudować ten obraz; tutaj jest to ten sam rekord.
Dla MSP i organizacji wielopodmiotowych, zestawienie na poziomie firmy zamienia dashboard w zawsze aktualny raport bezpieczeństwa dla klienta — widok, od którego zaczyna się rozmowa wirtualnego CISO.
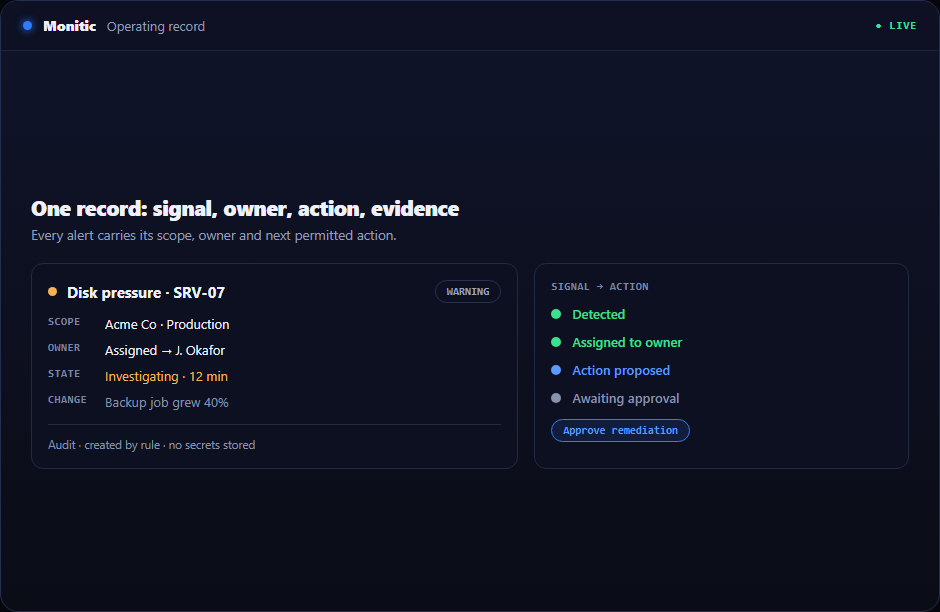
Dashboard, który działa
Dashboard SOC dołączony do stosu tylko detekcyjnego kończy każdy przepływ pracy tak samo: otwórz zgłoszenie gdzie indziej. Monitic kończy go inaczej. Każde zdarzenie na tablicy jest jedno kliknięcie od reakcji na tej samej platformie — wdróż łatkę zamykającą ujawnione CVE, wyślij skrypt do alarmującego punktu końcowego lub przekaż zdarzenie asystentowi AI z pełnym kontekstem. Dashboard nie jest oknem na problem; jest powierzchnią sterowania nad nim.
Surowe zdarzenia pozostają w backendzie bezpieczeństwa dla głębokości kryminalistycznej. Dashboard przenosi warstwę wyselekcjonowaną — zdarzenia warte uwagi, z możliwością ich zamknięcia.
Współpracuje z
- Zbieranie logów — strumień telemetrii za strumieniem alertów
- Mapowanie MITRE ATT&CK — etykiety technik na każdym mapowanym zdarzeniu
- Monitorowanie integralności plików — zdarzenia integralności w obrazie stanu
- Zarządzanie podatnościami — dane CVE zasilające panel podatności
Często zadawane pytania
Co pokazuje dashboard SOC?
Stan bezpieczeństwa, aktywne alerty i podatności, zagregowane dla każdej zarządzanej firmy i punktu końcowego — z możliwością przejścia od poziomu floty do pojedynczego zdarzenia na pojedynczej maszynie.
Czy potrzebuję osobnej platformy SOC, aby go używać?
Nie. Dashboard jest częścią modułu SIEM i wykrywania zagrożeń Monitic, zasilanego przez agenta platformy i analitykę zintegrowaną z Wazuh. Nie ma dodatkowego produktu do licencjonowania ani integracji.
Czy mogę reagować na zdarzenia z dashboardu?
Tak — o to chodzi. Zdarzenia prowadzą do usunięcia problemu na tej samej platformie: wdrożenie łatki, wykonanie skryptu lub naprawa wspomagana AI z pełnym kontekstem.
Który poziom obejmuje dashboard SOC?
Poziom Enterprise, który zawiera pełny moduł SIEM i wykrywania zagrożeń — zobacz cennik, co zawiera każdy poziom.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.