Zbieranie logów z punktów końcowych bez drugiego agenta
Każdy projekt SIEM utyka w tym samym miejscu: pozyskiwanie logów. Samodzielne platformy wymagają własnego kolektora wdrożonego na każdej maszynie, architektury forwarderów do utrzymania i projektu wdrożeniowego, zanim pojawi się pierwsze zdarzenie — a maszyny, które ominęło wdrożenie, to właśnie te, których nikt nie obserwuje. Monitic całkowicie eliminuje ten projekt. Agent już zarządzający każdym punktem końcowym jest kolektorem: zasila logi i zdarzenia bezpieczeństwa do analityki bezpieczeństwa zintegrowanej z Wazuh od dnia rejestracji urządzenia. Zbieranie logów z punktów końcowych przestaje być programem infrastrukturalnym, a staje się właściwością bycia zarządzanym.
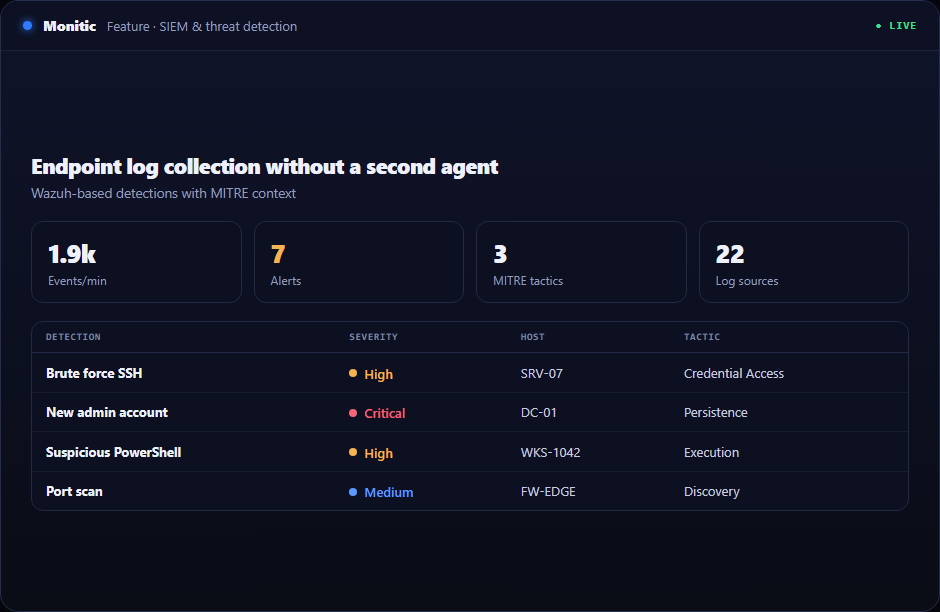
Jeden agent do zarządzania i telemetrii
Agent Monitic obsługuje inwentaryzację, łatkowanie, monitorowanie i zdalny dostęp — a telemetria bezpieczeństwa korzysta z tego samego kanału. Ten jeden fakt eliminuje tryby awarii, które nękają dedykowane kolektory: dryf wersji między agentem zarządzania a bezpieczeństwa, punkty końcowe objęte jednym, ale nie drugim, oraz dwa potoki wdrożeniowe do synchronizacji. Pokrycie śledzi rejestrację automatycznie. Gdy nowy laptop dołącza do floty, zaczyna dostarczać zdarzenia bezpieczeństwa tego samego dnia, bez udziału inżyniera bezpieczeństwa.
Dla CISO pytanie audytowe „z których punktów końcowych faktycznie zbieramy” otrzymuje nietypową odpowiedź: ze wszystkich zarządzanych, weryfikowalnie, ponieważ zbieranie i zarządzanie to ten sam obszar.
Analityka w backendzie, wyniki w konsoli
Zebrane zdarzenia trafiają do backendu bezpieczeństwa zintegrowanego z Wazuh, gdzie odbywa się ciężka praca analityczna — korelacja, ocena reguł, wykrywanie. Surowy strumień zdarzeń pozostaje tam. W konsoli Monitic pojawia się warstwa wyselekcjonowana: wyniki warte uwagi operatora, każdy z kontekstem urządzenia i każdy odwzorowany na technikę MITRE ATT&CK, jeśli dotyczy.
Ten podział ma znaczenie operacyjne. Zespoły tonące w surowych zdarzeniach SIEM nie cierpią na brak danych — cierpią na brak sygnału. Konsola Monitic pokazuje wynik, maszynę i działanie; głębokość kryminalistyczna pozostaje dostępna w backendzie bezpieczeństwa, gdy dochodzenie tego wymaga.
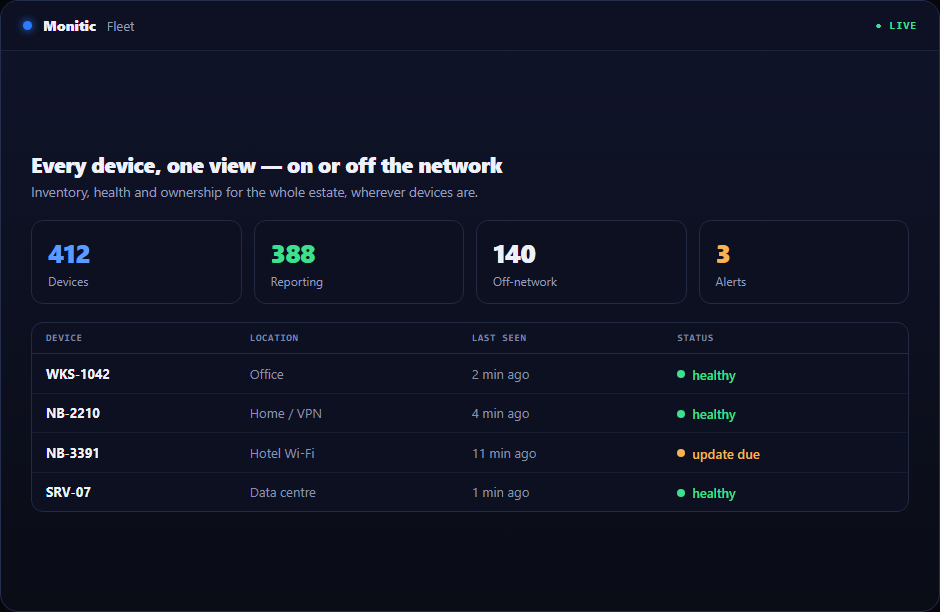
Od zebranego zdarzenia do zamkniętego wyniku
Ponieważ zbieranie żyje na platformie zarządzania, żyje na niej również odpowiedź. Wynik podniesiony z telemetrii punktu końcowego jest jedno kliknięcie od działania: wdróż łatkę zamykającą wykorzystaną lukę, wyślij skrypt na dotkniętą maszynę lub przekaż sprawę asystentowi AI z pełnym kontekstem wyniku. Panel SOC agreguje zebrane wyniki w postawę floty, więc kierownictwo widzi te same dane, na których pracuje analityk.
Ta ścieżka od początku do końca — zbierz, wykryj, działaj — jest tym, czego potok zbierania do samodzielnego SIEM nigdy nie dostarcza, ponieważ SIEM może widzieć, ale nie może dotknąć punktu końcowego.
Współpracuje z
- Monitorowanie integralności plików — alerty o zmianach w krytycznych plikach i wpisach rejestru, z tej samej telemetrii
- Mapowanie MITRE ATT&CK — zebrane zdarzenia klasyfikowane do technik przeciwnika
- Panel SOC — zebrane wyniki zagregowane w postawę floty
- Zgodność z bezpieczeństwem — utwardź konfiguracje, które Twoje logi ciągle flagują
Często zadawane pytania
Czy muszę zainstalować osobny kolektor logów?
Nie. Agent Monitic już wdrożony do zarządzania punktami końcowymi zbiera logi i zdarzenia bezpieczeństwa. Nie ma drugiego agenta, forwardera ani potoku wysyłania do zbudowania i utrzymania.
Gdzie żyją surowe zdarzenia?
W backendzie bezpieczeństwa zintegrowanym z Wazuh. Monitic celowo trzyma surowy strumień poza konsolą zarządzania i zamiast tego wyświetla wyselekcjonowane wyniki — sygnał dla operatora, głębokość w backendzie dla dochodzeń.
Jak szybko nowy punkt końcowy zaczyna raportować?
Natychmiast po rejestracji. Zbieranie jest częścią bycia zarządzanym, więc pokrycie bezpieczeństwa rośnie wraz z flotą bez osobnego kroku wdrożeniowego.
Czy to jest zawarte w każdym planie?
SIEM i wykrywanie zagrożeń, w tym zbieranie logów, jest dostępne w warstwie Enterprise — zobacz cennik dla szczegółów warstw.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.