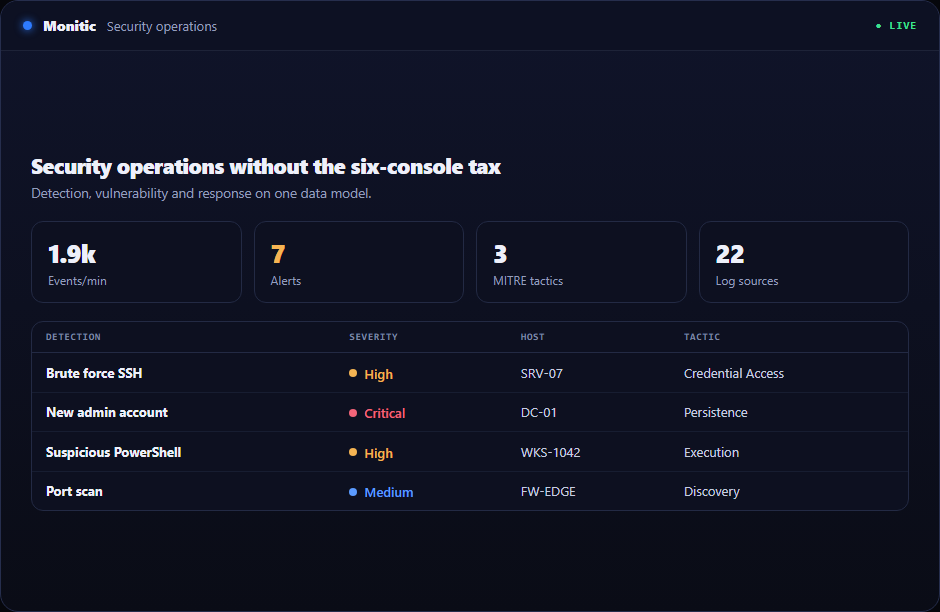
Operacje bezpieczeństwa bez podatku od sześciu konsol
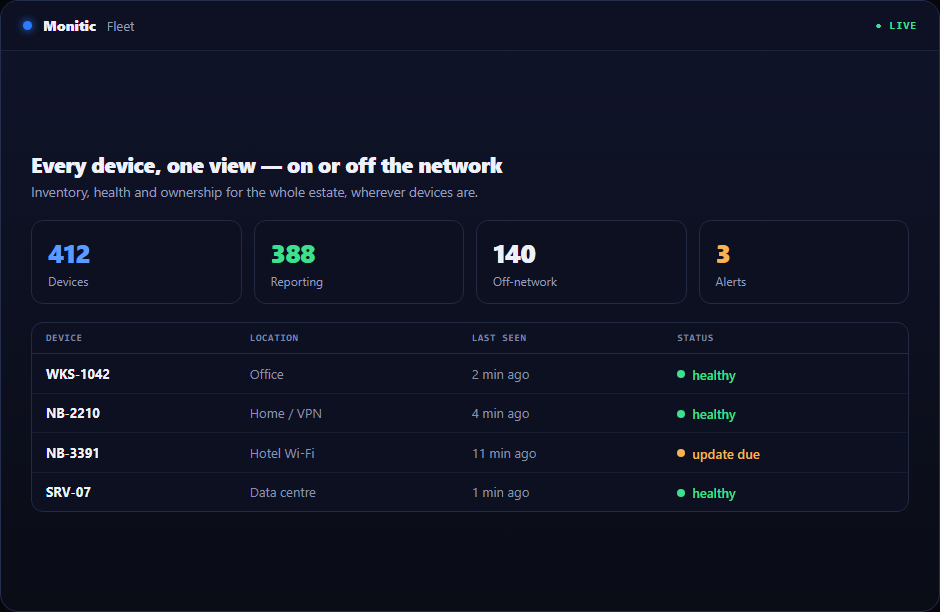
Większość stosów bezpieczeństwa to wypadek historii zakupów: SIEM kupiony po incydencie, skaner podatności kupiony przed audytem, jedna konsola na dostawcę zapory, skarbiec PAM stojący samotnie i RMM, z którym żaden z nich nie rozmawia. Każdy alert rozpoczyna śledztwo z kręceniem się na krześle między systemami, z których każdy przechowuje inny fragment prawdy. Podatek płaci się dwukrotnie – raz w subskrypcjach, raz w minutach, które analityk potrzebuje na zebranie kontekstu przed podjęciem decyzji.
Trzy problemy, które rozpoznaje każdy zespół bezpieczeństwa
Alerty bez kontekstu. Detekcja podaje nazwę hosta. Kto jest właścicielem urządzenia, jakie oprogramowanie na nim działa, kiedy było ostatnio łatane, w którym segmencie sieci się znajduje – odpowiedź na to wymaga trzech dodatkowych logowań. Składanie kontekstu, a nie analiza, pochłania zmianę.
Znajdowanie bez naprawiania. Skanery generują wyniki; inny zespół odpowiada za remediację. Przekazanie to arkusz kalkulacyjny lub zgłoszenie przerzucone przez mur, a w tej luce cicho umierają SLA remediacji.
Koszt nałożony na koszt. SIEM, skaner, PAM i narzędzia do zapór są fakturowane osobno, odnawiane osobno i wymagają osobnej pracy integracyjnej, aby choćby przybliżyć wspólny obraz.
Co zmienia platforma operacji bezpieczeństwa na jednym modelu danych
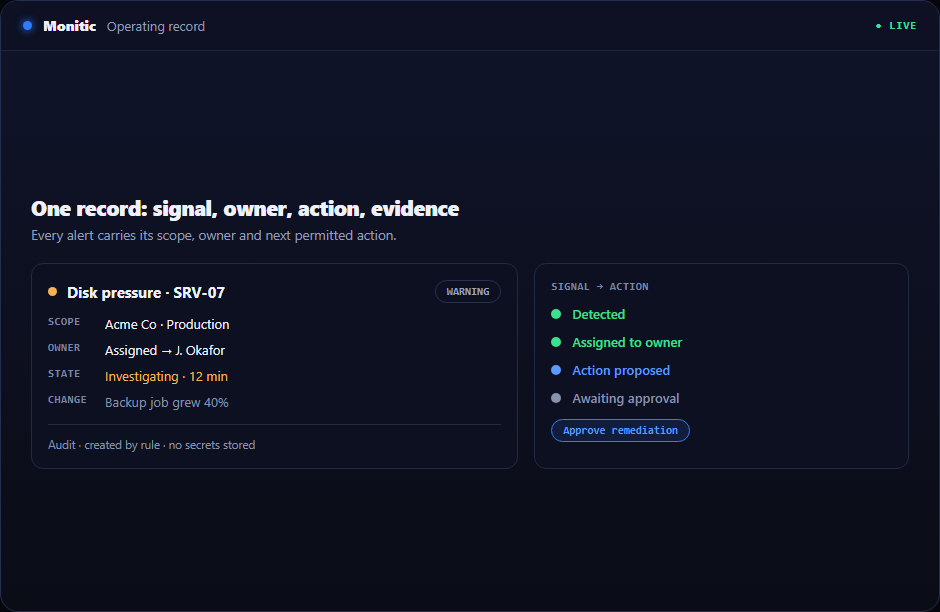
Moduły bezpieczeństwa Monitic odczytują te same rekordy, które zapisuje agent punktu końcowego, więc detekcja i odpowiedź dzielą jedno źródło prawdy:
- SIEM i wykrywanie zagrożeń – zbieranie logów z punktów końcowych, monitorowanie integralności plików i mapowanie MITRE ATT&CK, wyświetlane na pulpicie SOC, gdzie każda detekcja dociera już połączona z rekordem urządzenia.
- Zarządzanie podatnościami – dopasowywanie CVE działa ciągle względem inwentarza oprogramowania, który agent już utrzymuje, z skanowaniem sieci dla wszystkiego bez agenta. Żadne okno skanowania nie jest potrzebne, aby poznać ekspozycję punktów końcowych.
- Zgodność bezpieczeństwa – ciągłe kontrole z jednoklikową remediacją, więc dryf stanu jest naprawiany w tej samej konsoli, która go znalazła.
- Zarządzanie zaporą – FortiGate, OPNsense, Sophos i SonicWall pod jednym widokiem, w tym wyszukiwanie polityki, które odpowiada "dlaczego ten ruch jest blokowany" w sekundach zamiast sesji archeologicznej reguła po regule.
- Dostęp uprzywilejowany – poświadczenia w skarbcu i nagrywane sesje uprzywilejowane, w tych samych granicach RBAC co wszystko inne.
Od detekcji do naprawy, jedna konsola
| Wyzwanie operacji bezpieczeństwa | Jak Monitic na nie odpowiada |
|---|---|
| Detekcjom brakuje kontekstu urządzenia | Zdarzenia SIEM automatycznie łączą się z żywym rekordem punktu końcowego |
| Zaległości podatności nigdy nie maleją | Wyniki CVE zasilają bezpośrednio wdrażanie poprawek |
| Reguły zapory są nieprzejrzyste | Wyszukiwanie polityki śledzi werdykt do konkretnej reguły |
| Aktywność uprzywilejowana jest niewidoczna | Skarbiec, nagrywanie sesji i audyt w jednym śladzie |
| Wolumen triażu przekracza liczbę pracowników | Mon-Ai triażuje, koreluje i proponuje naprawę |
Triaż AI, który kończy się naprawą, a nie podsumowaniem
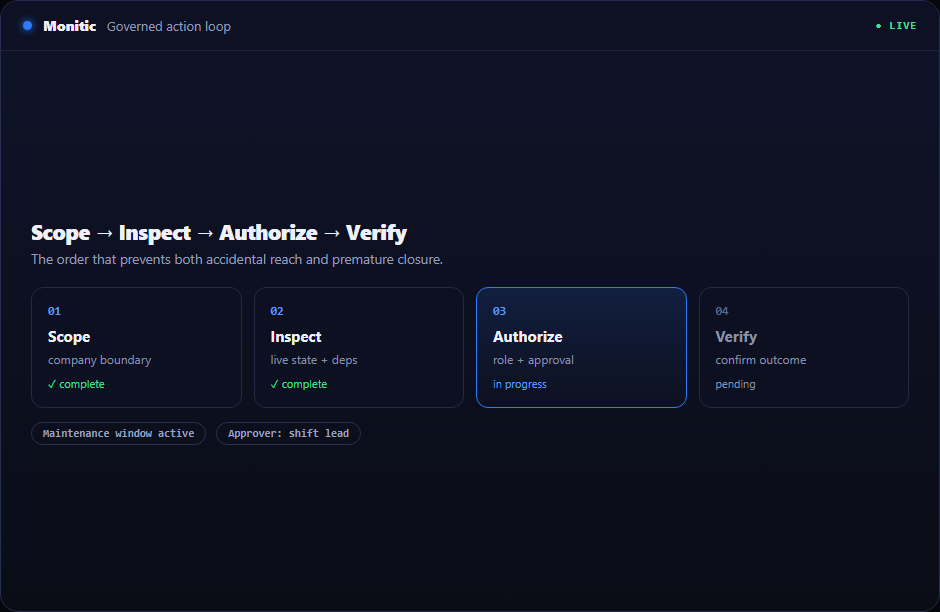
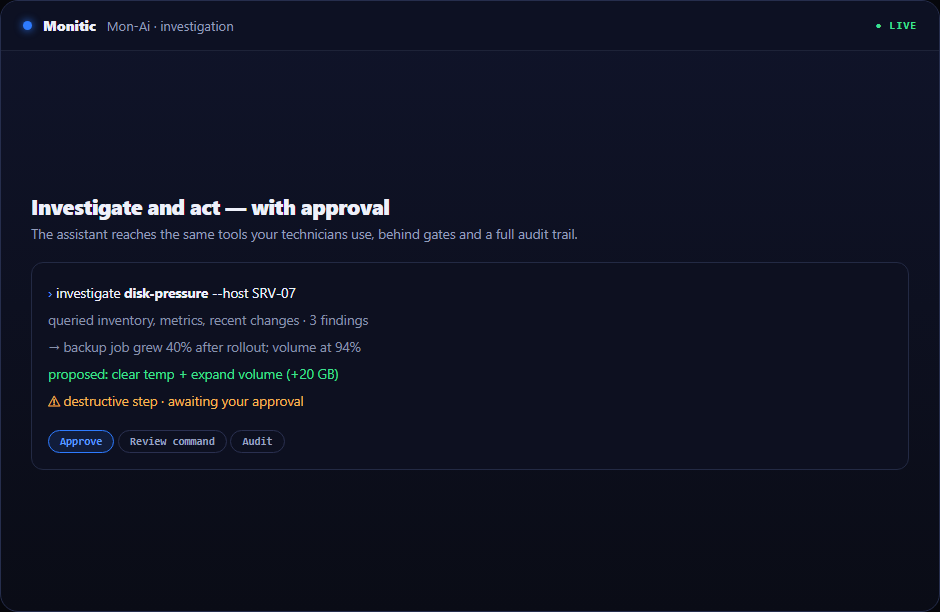
Mon-Ai jest wbudowany w tę samą platformę, więc triaż to nie chatbot czytający logi – może pobrać rekord urządzenia, sprawdzić stan poprawek, uruchomić ograniczone polecenie terminalowe i zaproponować remediację. Każda akcja przechodzi przez bramkę zatwierdzenia, działa w zakresie RBAC analityka i ląduje w śladzie audytu. AI skraca ścieżkę od detekcji do naprawy; nigdy nie robi kroku, którego Twój zespół nie autoryzował.
Pozycja budżetowa, o którą zapyta Twój CFO
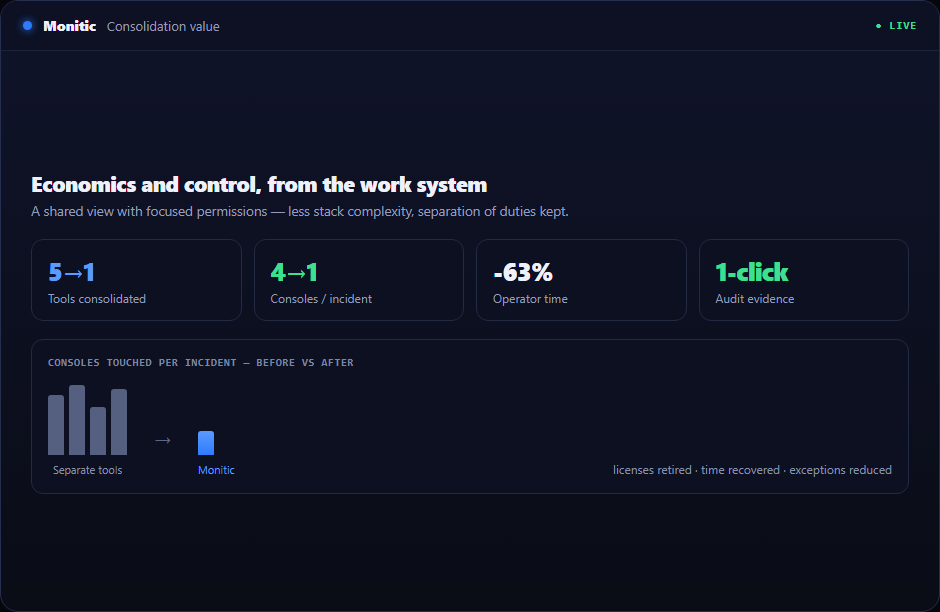
Kupione osobno, SIEM, skaner, produkt PAM i warstwa zarządzania zaporą układają swoje faktury na Twoim RMM. Monitic oferuje plany platformy na punkt końcowy; zakres operacji bezpieczeństwa jest pakowany w wyższych warstwach i dodatkach, w tym warstwa Enterprise – matematyka konsolidacji jest przedstawiona na stronie konsolidacja IT i stronie cenowej.
Często zadawane pytania
Dla większości środowisk średniego rynku tak – zbieranie logów z punktów końcowych, reguły detekcji, mapowanie MITRE i pulpit SOC pokrywają główne obciążenie pracą SIEM. Jeśli wyspecjalizowany SIEM musi pozostać, detekcje i kontekst urządzenia Monitic nadal zasilają Twój istniejący przepływ pracy.
Tak. Zakres RBAC pozwala SOC na posiadanie detekcji, podczas gdy zespoły punktów końcowych posiadają łatanie i remediację – różnica polega na tym, że oba zespoły pracują na tym samym rekordzie zamiast wymieniać się arkuszami kalkulacyjnymi.
Każda akcja zatwierdzona przez menedżera wymaga zgody człowieka, działa w zakresie uprawnień operatora i jest zapisywana w dzienniku audytu z informacją, kto ją zlecił i co zostało zrobione. Możesz także przynieść własnego dostawcę LLM, aby utrzymać zarządzanie wewnątrz firmy.
FortiGate, OPNsense, Sophos i SonicWall na starcie, obejmujące monitorowanie, widoczność polityki i wyszukiwanie polityki. Strona zarządzanie zaporą ma aktualną macierz.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.