Zgodność, którą możesz egzekwować, nie tylko raportować
Bezpieczeństwo wbudowane. Nie dodane.
Większość oprogramowania do zgodności punktów końcowych generuje raport i pozostawia naprawę Tobie. Monitic ocenia każdy punkt końcowy względem kontroli zgodnych z CIS w sposób ciągły — a następnie zamyka ustalenia: kontrole możliwe do automatycznej naprawy są wysyłane jako zadania agenta jednym kliknięciem, reszta jest przekazywana asystentowi AI z pełnym kontekstem. Zgodność przestaje być kwartalnym pośpiechem, a staje się właściwością floty.
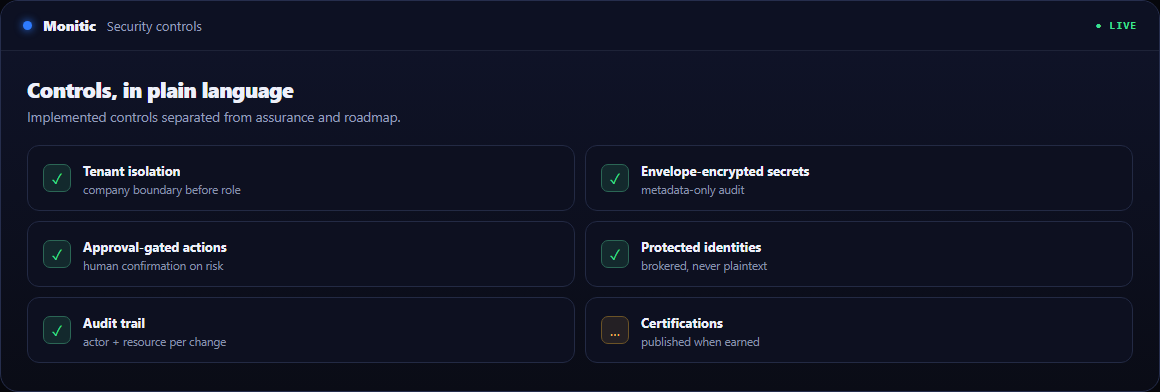
Gotowe do audytu, zawsze. Ciągła ocena oznacza, że dowody istnieją zanim audytor zapyta — stany kontroli, znaczniki czasu i niezmienny ślad każdego działania.
Naprawiaj, nie tylko oznaczaj. Ustalenia niosą ścieżkę naprawy na tej samej platformie, a nie przekazanie arkusza kalkulacyjnego do innego zespołu i innego narzędzia.
Jedna ocena na flotę. Pojedyncza ocena stanu z podziałem na firmy i jednostki, dzięki czemu kierownictwo widzi zgodność jako liczbę, która się zmienia — i wie, dlaczego się zmieniła.
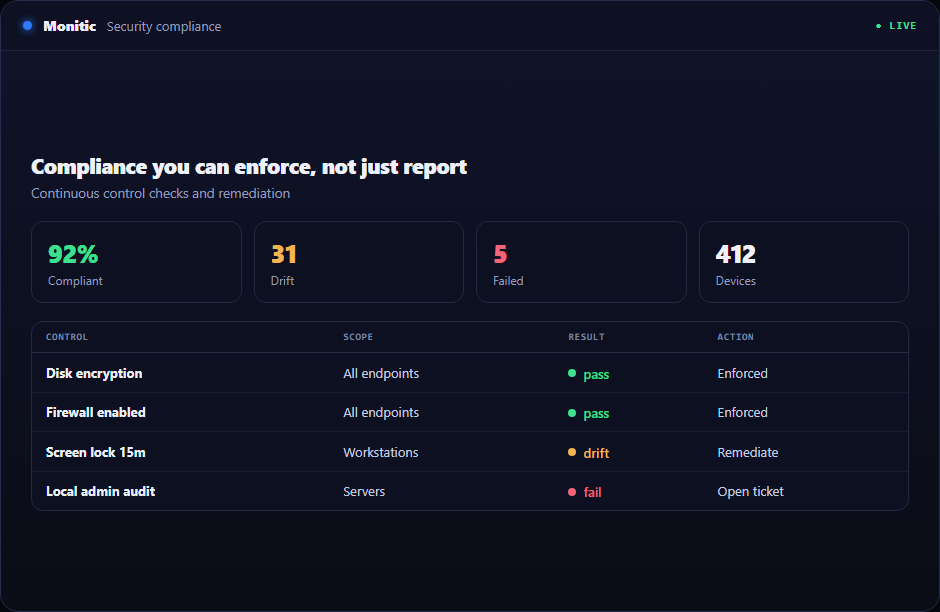
Kontrole zgodności, zgodne z CIS i stale oceniane
Agent ocenia każdy punkt końcowy względem zestawu kontroli zgodnych z CIS — nie skan punktowy, ale ciągłe kontrole, które wychwytują maszynę w dniu, w którym wypada z linii. Przypisz polityki kontroli do firm i jednostek, a każde urządzenie będzie mierzone względem standardu, który go dotyczy.
- Kontrole zgodne z CIS oceniane w sposób ciągły na każdym punkcie końcowym
- Wyniki na urządzenie, więc ustalenie zawsze wskazuje maszynę i kontrolę
- Przypisanie polityki według firmy i jednostki dla środowisk wielopodmiotowych
Poznaj kontrole zgodności szczegółowo.
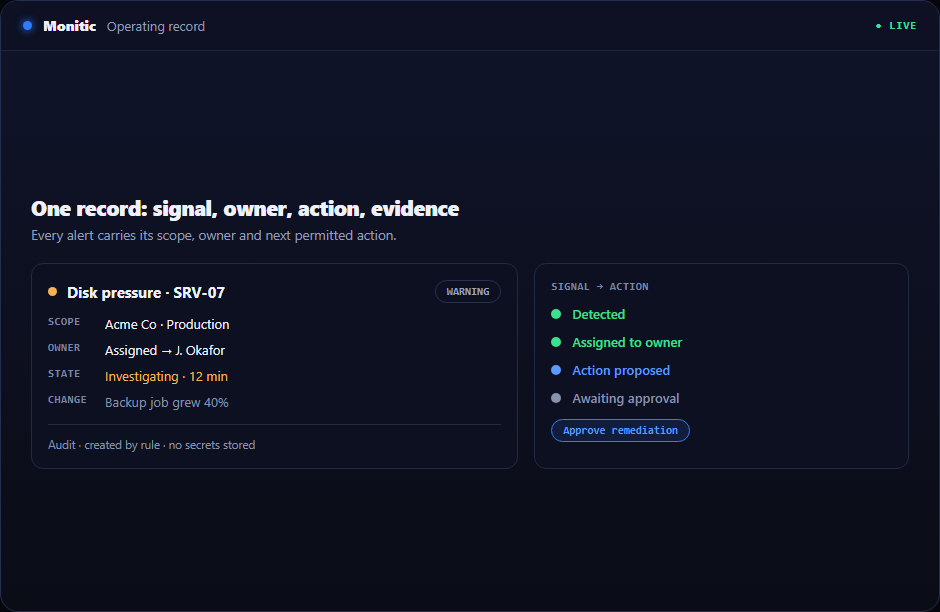
Naprawa jednym kliknięciem — i AI dla reszty
Ustalenie, które pozostaje w raporcie, to ryzyko z datą. W Monitic kontrole możliwe do automatycznej naprawy są wysyłane jako zadania agenta jednym kliknięciem: naprawa uruchamia się na punkcie końcowym, a kontrola jest ponownie oceniana. Kontrole wymagające oceny są przekazywane asystentowi AI z pełnym kontekstem — urządzenie, kontrola, ustalenie — dzięki czemu technik rozwiązuje je w minutach zamiast badać przez popołudnie.
- Kontrole możliwe do automatycznej naprawy naprawiane jako zadania agenta, weryfikowane po zakończeniu
- Ustalenia nieautomatyczne przekazywane Mon-Ai z pełnym kontekstem
- Każda naprawa rejestrowana: co zostało uruchomione, gdzie, przez kogo
Zobacz naprawę jednym kliknięciem i naprawę AI.
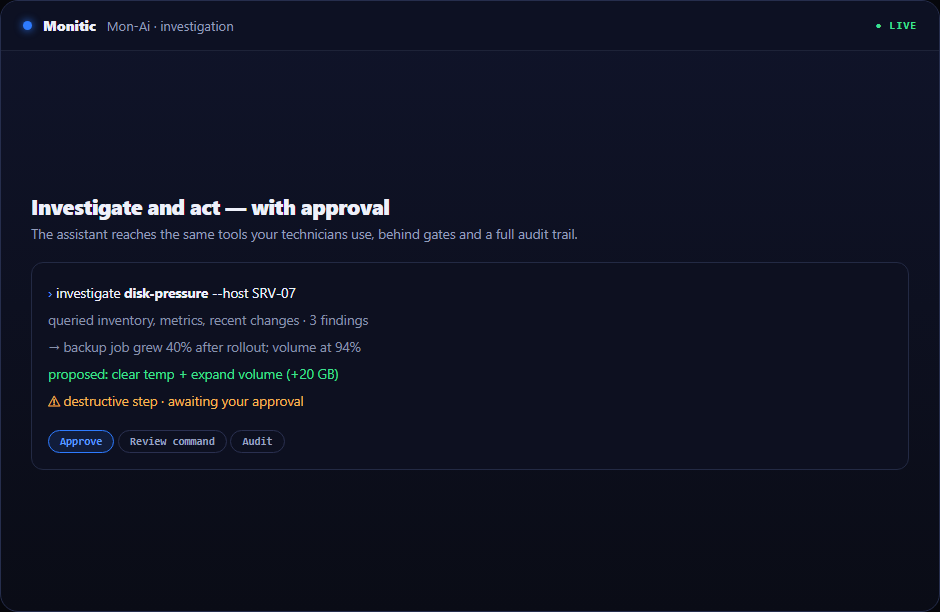
Ocena stanu floty z wykrywaniem dryfu
Zgodność to trend, a nie migawka. Monitic kondensuje wyniki kontroli w ocenę stanu floty z wykrywaniem dryfu — gdy utwardzona flota zaczyna się osuwać, widzisz to jako zmieniającą się liczbę, podzieloną według firmy i jednostki, zanim stanie się incydentem lub porażką audytu.
- Jedna ocena stanu dla floty, z podziałem na firmy i jednostki
- Wykrywanie dryfu, które sygnalizuje degradację, gdy się zaczyna
- Trendy stanu zasilają panele do raportowania dla kierownictwa
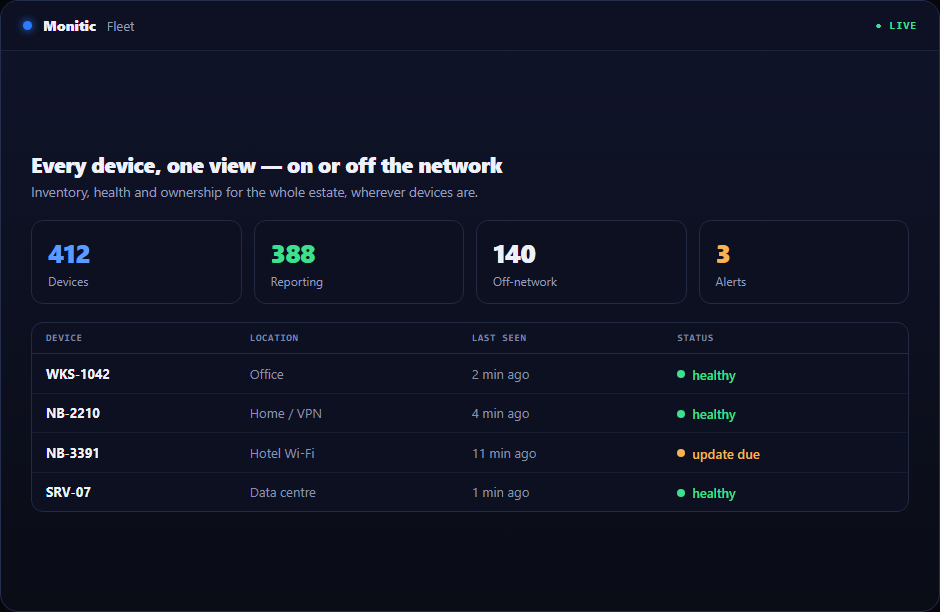
Niezmienny dziennik audytu
Każde działanie operatora i każde działanie AI jest zapisywane w niezmiennym dzienniku audytu — kto zrobił co, kiedy i na którym urządzeniu. Naprawy, zmiany polityk i ujawnienia danych wrażliwych pozostawiają ślad, na którym audytor może polegać, co zamienia przygotowanie do audytu z projektu archeologicznego w zapytanie.
Poznaj dziennik audytu.
Jak to działa
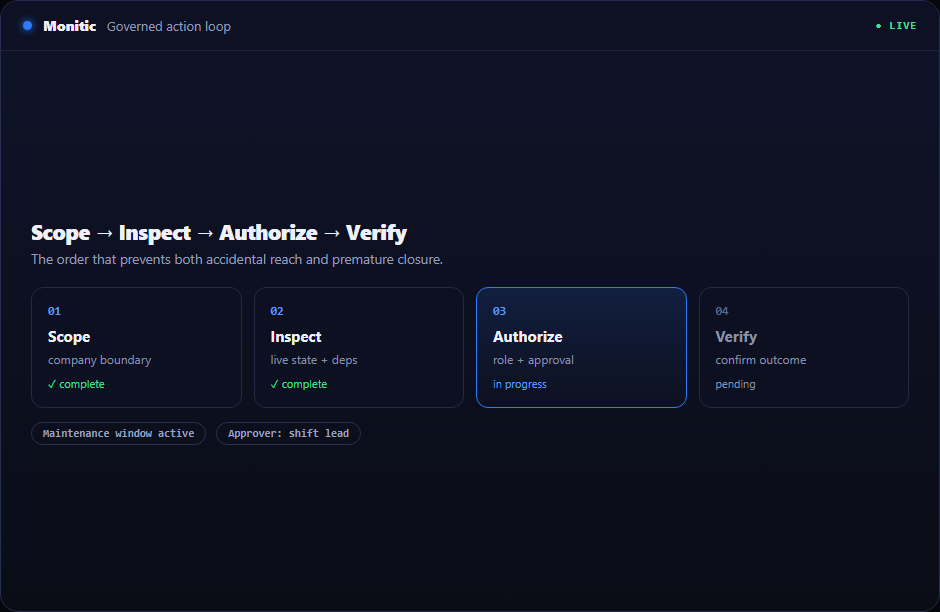
Agent ocenia kontrole na każdym punkcie końcowym. Wyniki sumują się w ocenę stanu. Niespełnione kontrole są naprawiane — jednym kliknięciem dla możliwych do automatycznej naprawy, wspomagane AI dla reszty — i ponownie oceniane w celu weryfikacji naprawy. Oceń, oceń stan, napraw, zweryfikuj: pętla, a nie raport.
Poznaj zgodność bezpieczeństwa szczegółowo
- Kontrole zgodności — zestaw kontroli zgodnych z CIS i przypisanie polityki
- Naprawa jednym kliknięciem — od ustalenia do zweryfikowanej naprawy
- Dziennik audytu — niezmienny ślad kto-co-zrobił
Powiązane moduły
- Napraw to, co znajdzie zgodność — zarządzanie łatkami zamyka kontrole związane z aktualizacjami na skalę floty
- Skanuj głębiej — zarządzanie podatnościami znajduje CVE za błędnymi konfiguracjami
- Obserwuj zagrożenia — SIEM i wykrywanie zagrożeń monitoruje to, co zgodność utwardza
Spełniasz ramy? Zobacz, jak zespoły przygotowują się do audytów z Monitic dla zgodności — w tym środowiska rządowe, ochrony zdrowia i usług finansowych. Funkcje zgodności są zawarte w planach platformy; zobacz cennik.
Często zadawane pytania
Zestaw kontroli jest zgodny z CIS. Ponieważ benchmarki CIS stanowią podstawę wymagań technicznych kontroli w większości ram, zespoły używają wyników Monitic jako dowodów z punktów końcowych podczas przygotowań do audytów względem standardów takich jak ISO 27001 czy NIS2.
Kontrole możliwe do automatycznej naprawy są wysyłane jako zadania agenta jednym kliknięciem i weryfikowane przez ponowną ocenę. Kontrole wymagające oceny są przekazywane asystentowi AI z pełnym kontekstem, a nie naprawiane na ślepo — każde działanie jest rejestrowane.
Kontrole zgodności sprawdzają konfigurację — czy punkt końcowy jest skonfigurowany zgodnie z polityką. Zarządzanie podatnościami sprawdza oprogramowanie — czy zainstalowany asortyment zawiera znane CVE. Dojrzałe programy uruchamiają oba; Monitic uruchamia oba na jednej platformie. Zobacz przewodnik po zgodności punktów końcowych.
Tak. Działania operatora i działania AI trafiają do niezmiennego dziennika audytu z podmiotem, działaniem, celem i czasem.
Skonfiguruj w minutach — przeczytaj dokumentację zgodności bezpieczeństwa.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.