Każda zapora, jedna konsola
Czterech dostawców. Zero konsol dostawców.
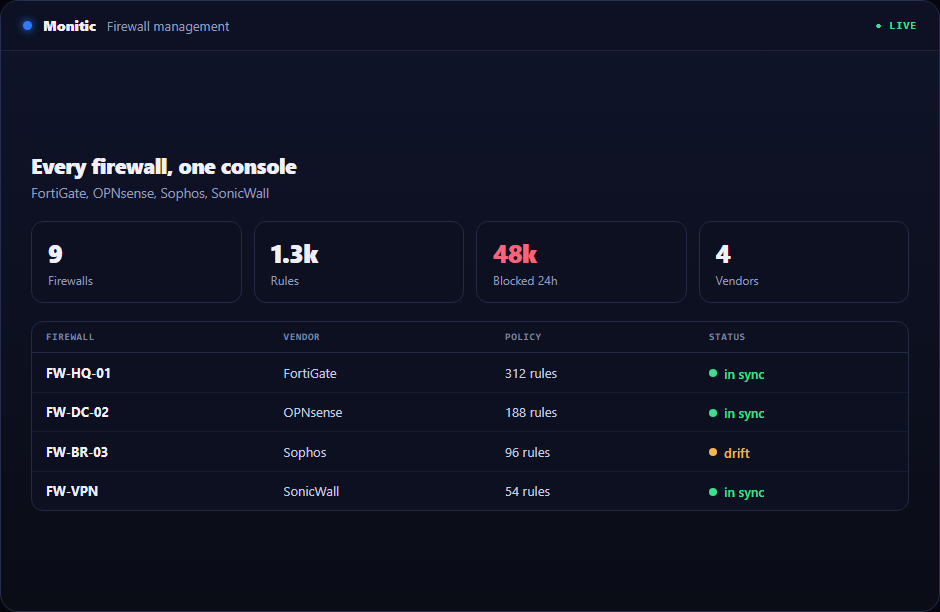
Większość sieci korzysta z więcej niż jednej marki zapór — przejęcie tu, oddział tam — a każda marka oznacza kolejną konsolę, kolejne logowanie, kolejny zestaw umiejętności, który zespół musi utrzymywać. Oprogramowanie do zarządzania zaporami Monitic łączy FortiGate, OPNsense, Sophos i SonicWall w tej samej konsoli, która już zarządza Twoimi punktami końcowymi: stan urządzeń, status interfejsów, widoczność polityk i wgląd w DHCP u różnych dostawców, plus diagnostyka odpowiadająca na pytanie „dlaczego ten ruch jest blokowany” bez otwierania sesji SSH.
Jedno okienko dla obwodu. Stan, interfejsy, polityki i dzierżawy dla każdej zapory, niezależnie od dostawcy, obok floty, którą zapory chronią.
Odpowiedzi zamiast wypraw. Diagnostyka wyszukiwania polityk dostarcza werdykt — zablokowany lub dozwolony i przez którą regułę — podczas gdy konkurencja wysyła Cię do CLI zapory.
Bez ceny samodzielnego NAC. Zarządzanie zaporami jest dostarczane jako część platformy, w planach na punkt końcowy — zobacz cennik.
Monitorowanie zapór wielu dostawców
Monitic integruje się z FortiGate, OPNsense, Sophos i SonicWall i monitoruje to, co utrzymuje obwód w ryzach: stan urządzeń i status poszczególnych interfejsów. Uszkodzona zapora lub nieaktywny interfejs pojawiają się w tej samej konsoli — i często na pierwszy rzut oka — co punkty końcowe i urządzenia sieciowe za nią, co jest dokładnie tą korelacją, która zamienia zgłoszenia „internet jest wolny” w diagnozy.
- Stan urządzeń dla FortiGate, OPNsense, Sophos i SonicWall
- Monitorowanie interfejsów dla każdej zintegrowanej zapory
- Stan zapory obok monitorowania punktów końcowych i sieci, jedna konsola
Poznaj monitorowanie zapór szczegółowo.
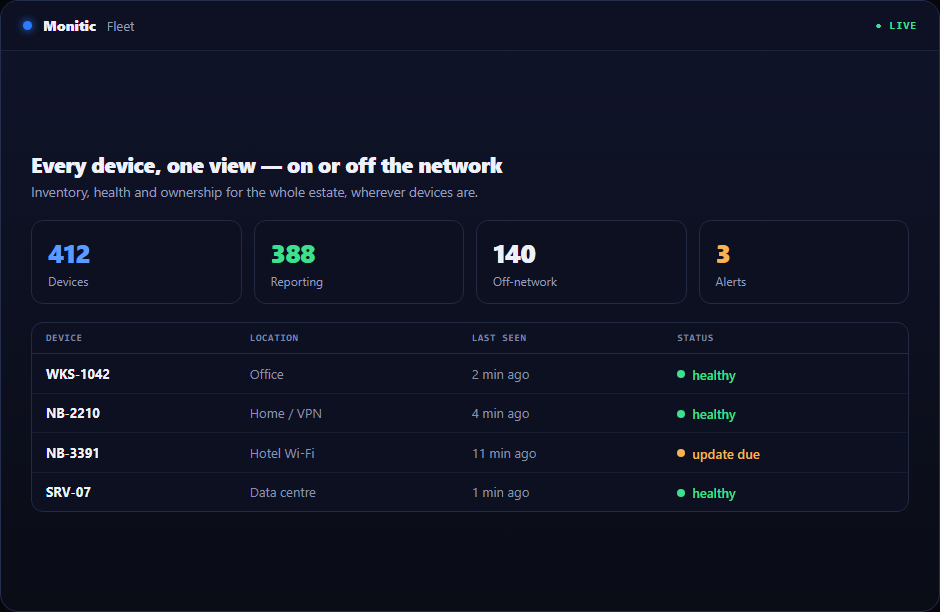
Widoczność polityk i reguł u różnych dostawców
Każdy dostawca zapór ma własną konsolę, własny układ tabeli reguł i własną terminologię. Monitic to normalizuje: polityki i reguły od wszystkich czterech dostawców są widoczne w jednym miejscu, więc przeglądanie obwodu nie wymaga już czterech logowań i czterech modeli myślowych. Gdy audytor pyta o bazę reguł, odpowiedź pochodzi z jednego ekranu.
- Widoczność polityk i reguł dla FortiGate, OPNsense, Sophos, SonicWall
- Jedna konsola, jedna reprezentacja — bez przełączania kontekstu między dostawcami
- Szczegóły na poziomie reguł dostępne, gdy diagnoza tego wymaga
Zobacz zarządzanie politykami szczegółowo.
Widoczność zakresów DHCP i dzierżaw
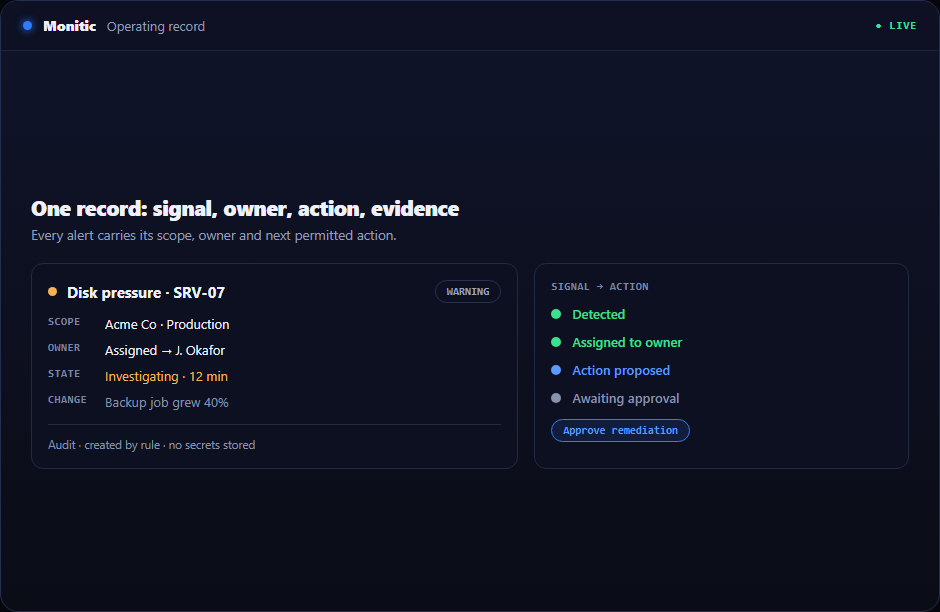
Zapory często przechowują prawdę DHCP dla sieci, które chronią. Monitic udostępnia dane zakresów DHCP i dzierżaw z integracji zapór, dzięki czemu odpowiedź na pytanie „co jest w tej sieci i jaki ma adres” jest dostępna z konsoli — przydatna na co dzień i bezcenna podczas incydentu. To naturalnie łączy się z monitorowaniem sieci dla pełnego obrazu sieci.
Wyszukiwanie polityk: „dlaczego to jest blokowane?”
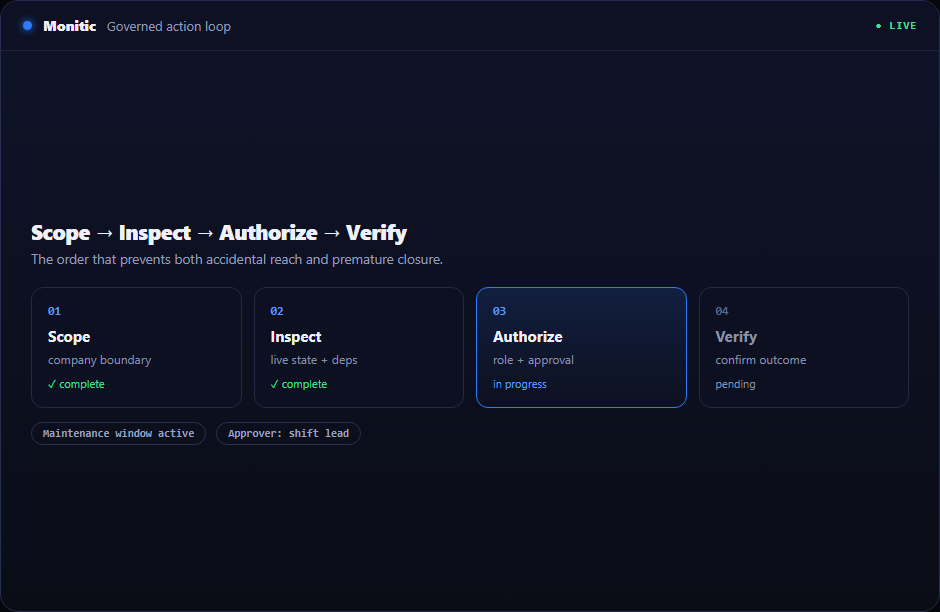
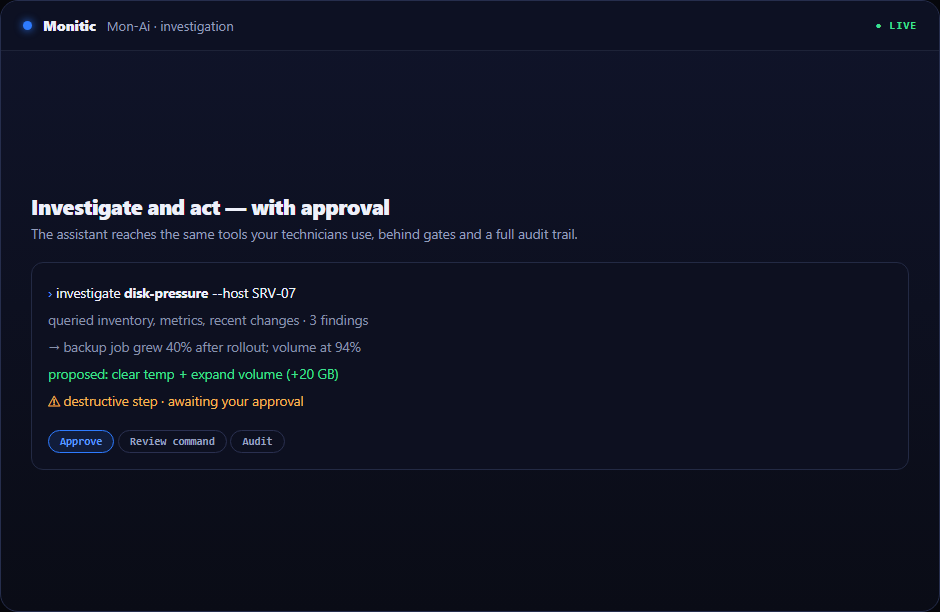
Funkcja flagowa. Gdy ruch nie przechodzi, Monitic łączy sondę po stronie agenta z korelacją polityk zapory i logów, aby wydać werdykt: zablokowany lub dozwolony oraz pasująca reguła. Pytanie, które normalnie pochłania popołudnie na przechwytywanie pakietów i archeologię CLI, zostaje rozwiązane jako diagnostyka — przez każdego technika, nie tylko specjalistę od zapór.
Poznaj wyszukiwanie polityk.
Jak to działa
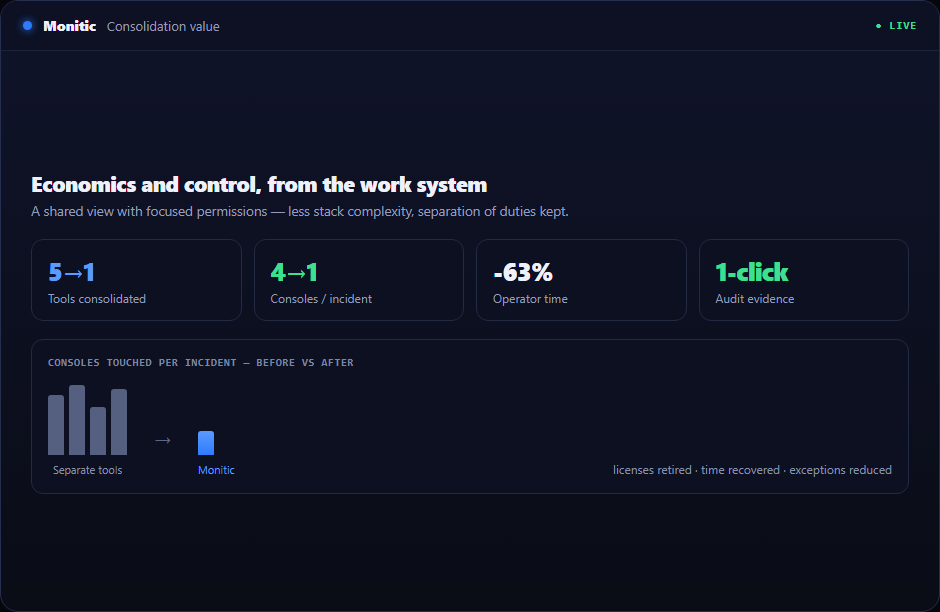
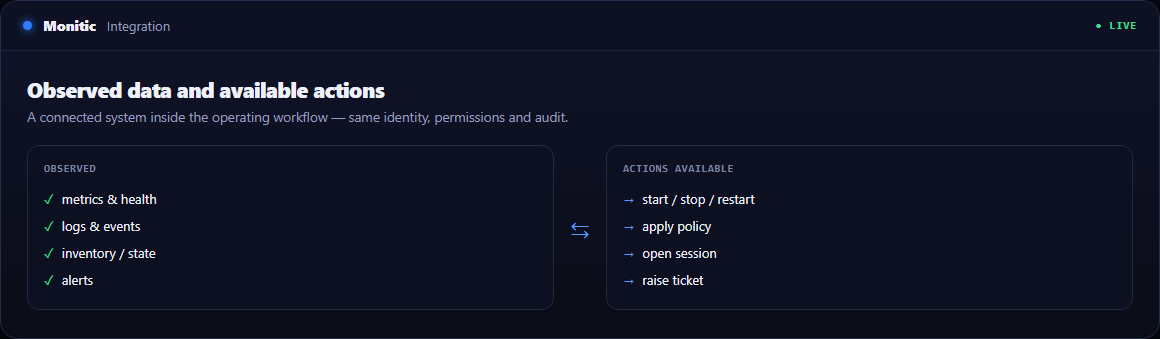
Monitic integruje się z każdą zaporą przez jej interfejs zarządzania. Stan, interfejsy, polityki i dane DHCP przepływają do konsoli i znajdują się obok telemetrii punktów końcowych i sieci. Gdy pojawia się pytanie o łączność, wyszukiwanie polityk uruchamia sondę po stronie agenta, koreluje ją z politykami zapory i logami, a następnie zwraca werdykt wraz z regułą, która go wywołała.
Poznaj zarządzanie zaporami szczegółowo
- Monitorowanie zapór — stan urządzeń i status interfejsów u różnych dostawców
- Zarządzanie politykami — widok reguł i polityk wielu dostawców
- Wyszukiwanie polityk — silnik werdyktów „dlaczego to jest blokowane”
Powiązane moduły
- Zobacz całą sieć — monitorowanie sieci dodaje SNMP, wykrywanie i IPAM wokół zapór
- Koreluj z zagrożeniami — SIEM i wykrywanie zagrożeń monitoruje punkty końcowe chronione przez Twoje zapory
- Udowodnij obwód — zgodność bezpieczeństwa zamienia konfigurację w dowód audytu
Prowadzisz bezpieczeństwo dla całego stosu? Zobacz Monitic dla operacji bezpieczeństwa.
Często zadawane pytania
FortiGate, OPNsense, Sophos i SonicWall — wszystko z tej samej konsoli, ze stanem urządzeń, monitorowaniem interfejsów, widocznością polityk oraz danymi zakresów DHCP i dzierżaw dla każdej integracji.
Tak. Wyszukiwanie polityk uruchamia sondę po stronie agenta i koreluje ją z politykami zapory i logami, aby wydać werdykt — zablokowany lub dozwolony — wraz z pasującą regułą. Bez sesji SSH, bez maratonu przechwytywania pakietów.
Do codziennej widoczności, monitorowania i diagnozy zespoły pracują w Monitic; głębokie administrowanie specyficzne dla dostawcy pozostaje dostępne w konsoli dostawcy. Chodzi o to, że rutynowe operacje przestają wymagać czterech z nich.
Podłącz każdą zaporę przez jej integrację, a dane zaczną płynąć do konsoli. Kroki konfiguracji znajdują się w dokumentacji zarządzania zaporami.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.