Zaufanie to praktyka operacyjna, nie plakietka
Monitic zarządza uprzywilejowanymi punktami końcowymi, tożsamościami, usługami, bezpieczeństwem i przepływami pracy infrastruktury. Model bezpieczeństwa musi być więc zrozumiały przed zakupem i możliwy do przeglądu po wdrożeniu.
Typową alternatywą jest specjalistyczna konsola, ręcznie utrzymywana lista lub technik, który wie, gdzie każdy element jest ukryty. Taki model staje się kosztowny, gdy środowisko rośnie, zmieniają się członkowie zespołu, a kierownictwo prosi o aktualne dowody. Monitic utrzymuje tę funkcjonalność na tym samym modelu danych z izolacją dzierżawcy, co zarządzanie punktami końcowymi, service desk, bezpieczeństwo, automatyzacja i raportowanie.
Dlaczego ten przepływ pracy ma znaczenie
Produkty punktowe mogą być głębokie, ale rzadko znają pełną sytuację: która firma jest właścicielem zasobu, który technik może działać, które zgłoszenie uruchomiło pracę lub co zmieniło się bezpośrednio przed. Zespoły kompensują to, kopiując identyfikatory między konsolami i dokumentując decyzję po fakcie. Opóźnienie rośnie, a dowód działania zostaje oddzielony od powodu.
Monitic zamyka tę lukę. Każdy widok zaczyna się od prawidłowej dzierżawy i zakresu firmy. Każde działanie jest rozwiązywane przez uprawnienia kierującego użytkownika. Każda mutacja może być powiązana z aktorem i stabilnymi identyfikatorami zasobów. Operatorzy mogą przechodzić z kontekstu floty lub kierownictwa do jednej firmy, zasobu, znaleziska, żądania lub zadania bez utraty wątku.
Jak wygląda centrum bezpieczeństwa i zaufania w Monitic
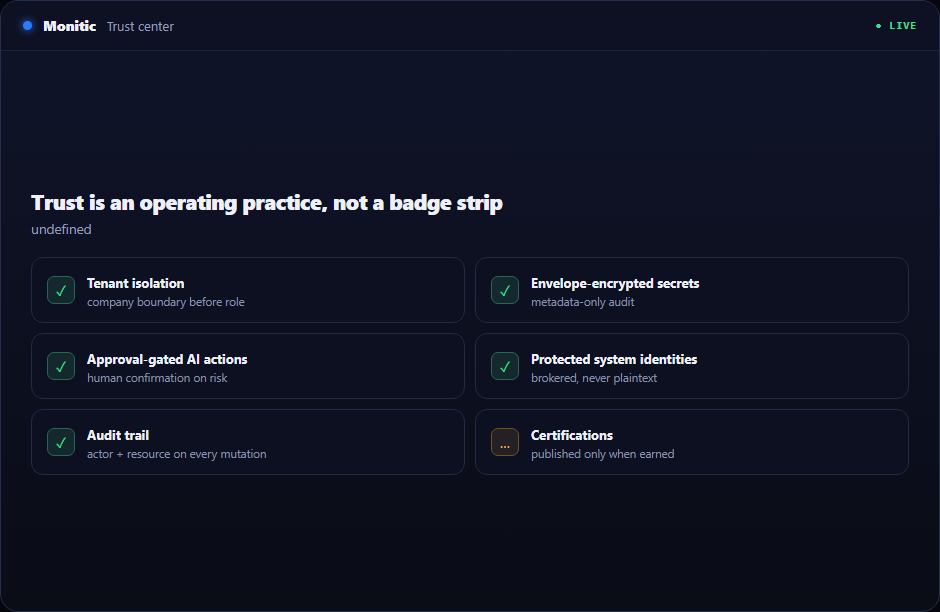
Wyjaśnij izolację dzierżawcy, tożsamość, uprawnienia, zatwierdzenia, audyt i kontrolę przechowywania sekretów. Widok jest stworzony do podejmowania decyzji, a nie pasywnego inwentarza: utrzymuje własność, powiązane rekordy, ostatnią aktywność i następne dozwolone działanie blisko sygnału.
Publikuj ścieżki odpowiedzialnego ujawniania i obsługi podatności bez składania niezasłużonych deklaracji certyfikacyjnych. Technicy nie muszą odtwarzać kontekstu klienta, urządzenia, tożsamości ani konserwacji w innym narzędziu przed rozpoczęciem pracy.
Daj zespołom ds. bezpieczeństwa i zakupów aktualne miejsce dla architektury, wdrożenia, danych i odpowiedzi dotyczących zgodności. Ograniczenia firmy, uprawnienia ról, uprawnienia dodatków, zatwierdzenia tam, gdzie to właściwe, oraz rejestry audytu pozostają częścią przepływu pracy, a nie administracją po fakcie.
Od dowodu do zweryfikowanego działania
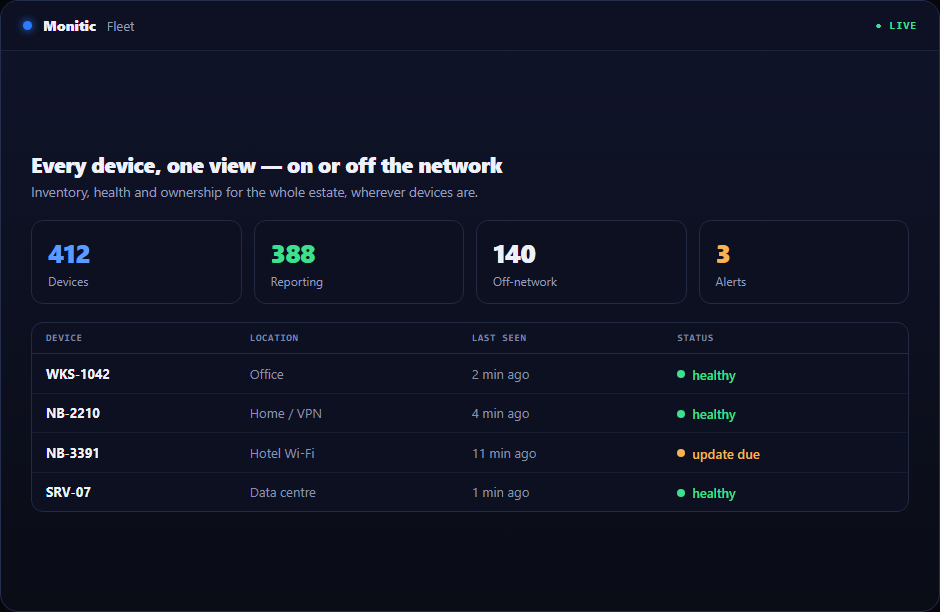
- Ustal zakres. Zacznij od firmy, grupy, zasobu, alertu, zgłoszenia, raportu lub integracji, która definiuje pracę. Monitic rozwiązuje własność i dostęp przed rozpoczęciem operacji.
- Sprawdź bieżące dowody. Przejrzyj stan na żywo i powiązaną historię zamiast działać na podstawie starego eksportu. Operator widzi, dlaczego wymagana jest uwaga i co jeszcze może być dotknięte.
- Wybierz odpowiedź. Użyj zdalnego działania, zgłoszenia, przepływu pracy, automatyzacji lub zatwierdzonej propozycji AI, która pasuje do sytuacji i uprawnień użytkownika.
- Zweryfikuj i zachowaj. Postęp i wynik pozostają widoczne. Następny operator i następny raport zaczynają od dowodów z platformy, a nie indywidualnej pamięci.
Ta sekwencja zapobiega typowej awarii w operacjach IT: działaniu na poprawnym obiekcie technicznym w niewłaściwej firmie, środowisku lub kontekście konserwacji.
Co Centrum zaufania będzie i nie będzie twierdzić
Ta strona odróżnia wdrożone mechanizmy bezpieczeństwa od prac nad mapą drogową i zapewnieniami. Izolacja dzierżawcy, autoryzacja świadoma firmy, rejestrowanie audytu, sekrety dzierżawcy szyfrowane w kopercie, działania AI z zatwierdzeniem i chronione tożsamości systemowe mogą być opisane, ponieważ są częścią architektury platformy. Certyfikaty i formalne poświadczenia zostaną opublikowane dopiero po ich zdobyciu i niezależnym uzasadnieniu.
Badacze bezpieczeństwa potrzebują bezpośredniej ścieżki odpowiedzialnego ujawniania z oczekiwaniami dotyczącymi potwierdzenia i zakazem umieszczania wrażliwych znalezisk w ogólnych kanałach wsparcia. Zespoły zakupowe potrzebują architektury, podprocesorów, opcji lokalizacji danych, przechowywania, komunikacji o incydentach i odpowiedzi dotyczących wdrożenia. Operatorzy muszą wiedzieć, jak przyznawany, przeglądany i odwoływany jest dostęp.
Wartość biznesowa poza funkcją
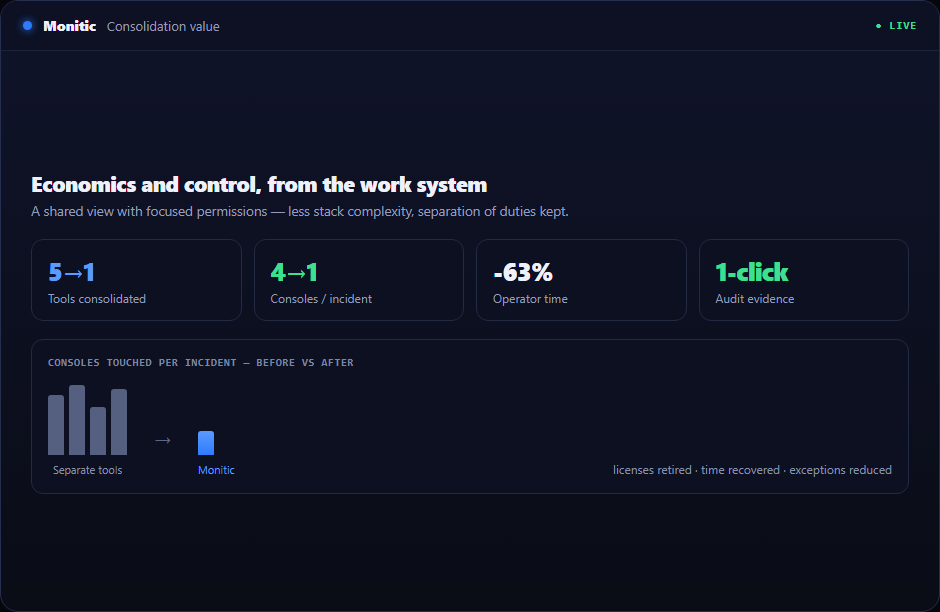
Konsolidacja zmniejsza więcej niż koszt licencji. Eliminuje duplikaty agentów, konserwację łączników, oddzielne odnowienia, powtarzane szkolenia i minuty, które technicy spędzają na odtwarzaniu kontekstu dla każdego zgłoszenia. Wspólna platforma sprawia również, że delegowanie jest bezpieczniejsze: widoczność może być szeroka, podczas gdy operacje mutujące pozostają wąsko uprawnione.
Dla wewnętrznego IT wynikiem jest spójny model operacyjny w jednostkach biznesowych. Dla MSP ta sama architektura obsługuje wiele firm klientów, zachowując własność główną i izolację firmy. Kierownictwo otrzymuje bieżące raporty z systemu pracy zamiast równoległego procesu w arkuszach kalkulacyjnych.
Połączone z resztą platformy
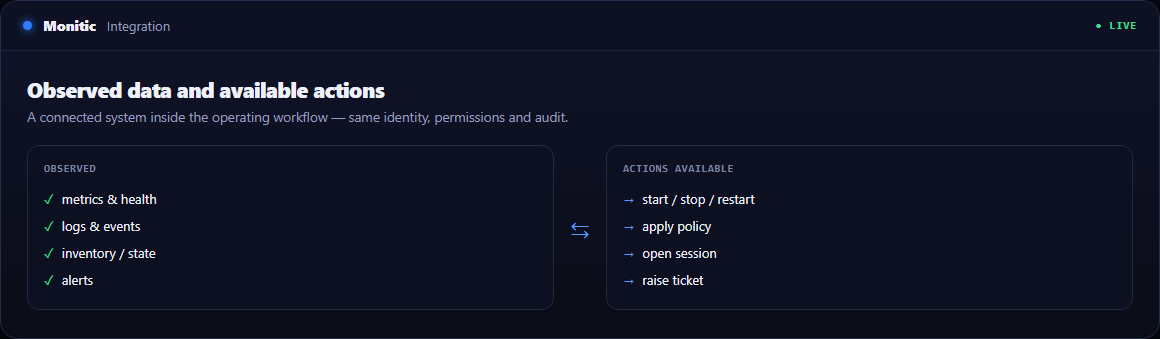
Automatyzacja standaryzuje powtarzalną pracę. Service desk utrzymuje widoczność własności i komunikacji. Raportowanie i analityka przekształca bieżący stan w cykliczne dowody. Mon-Ai może zebrać kontekst i zaproponować następny krok przez te same granice uprawnień i zatwierdzeń. Zespoły mogą przyjąć tę funkcjonalność dla bieżącego przypadku użycia bez tworzenia kolejnej izolowanej wyspy.
Tematy architektury bezpieczeństwa omówione tutaj
Izolacja dzierżawcy. Zasoby będące własnością są zakotwiczone w głównej dzierżawie. Ograniczenia firmy tworzą twardą granicę dostępu dla pod-użytkowników przed uwzględnieniem uprawnień ról.
Sekrety i poświadczenia. Poświadczenia przechowywane przez dzierżawcę korzystają z usługi sekretów szyfrowanych w kopercie lub projektu agent-przekaźnik, gdzie backend nie powinien posiadać tekstu jawnego. Rejestry audytu niosą metadane, nigdy odszyfrowane wartości.
Zarządzanie AI. Mon-Ai działa przez chronione subkonto AI i zakres uprawnień kierującego człowieka. Działania zatwierdzone przez menedżera wymagają potwierdzenia; dowody audytu rejestrują kierunek ludzki i udział AI.
Wybory wdrożeniowe. Oceny SaaS i on-prem muszą dokumentować ścieżki danych, obowiązki aktualizacyjne, przechowywanie kluczy, oczekiwania dotyczące kopii zapasowych i komunikację o incydentach. Przegląd bezpieczeństwa powinien używać faktycznie kupowanej architektury.
Zgłoś podatność
Jeśli uważasz, że znalazłeś podatność bezpieczeństwa w Monitic, zgłoś ją tutaj — nie przez ogólne kanały kontaktowe lub wsparcia. Nie wklejaj samego znaleziska do ogólnej skrzynki: prześlij swój raport, dowód koncepcji lub dowody do lokalizacji, którą kontrolujesz, i udostępnij link poniżej. Nasz zespół bezpieczeństwa przegląda każde powiązane znalezisko w izolowanym piaskownicy. Osobisty adres e-mail jest w porządku. Potwierdzamy każdy uzasadniony raport, informujemy Cię na podanym adresie i prosimy o umożliwienie rozsądnego czasu na naprawę przed jakimkolwiek publicznym ujawnieniem.
Często zadawane pytania
Czy funkcjonalność jest świadoma dzierżawy?
Tak. Zasoby pozostają zakotwiczone w dzierżawie będącej właścicielem, a ograniczenia firmy są stosowane przed uprawnieniami ról, które określają, co technik może zobaczyć lub zrobić.
Czy każdy technik potrzebuje dostępu administratora?
Nie. Skoncentrowane uprawnienia pozwalają na delegowanie wymaganego przepływu pracy bez przekształcania każdego operatora w administratora platformy lub infrastruktury.
Czy praca może być audytowana?
Działania wrażliwe dla bezpieczeństwa i mutujące zachowują kontekst aktora i zasobu. Działania kierowane przez AI mogą dodatkowo rejestrować, kto kierował pracą i które konto AI uczestniczyło.
Czy możemy to ocenić we własnym środowisku?
Tak. 14-dniowy okres próbny obejmuje pełną platformę, aby zespoły mogły zweryfikować przepływ pracy wobec swojej floty, integracji i modelu operacyjnego. Pakiety i ceny początkowe są na cennik.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.