Dostęp uprzywilejowany bez osobnego rachunku za PAM
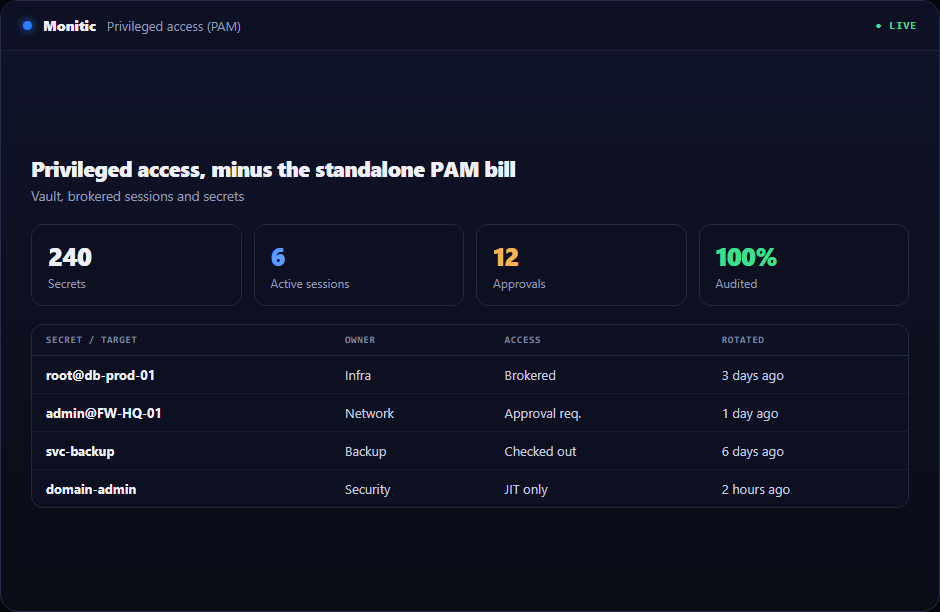
Samodzielne platformy PAM są wyceniane tak, jakby dostęp uprzywilejowany był oddzielną dyscypliną z własnym budżetem. Dla większości organizacji IT tak nie jest – jest częścią tej samej tkanki operacyjnej co łatkowanie, monitorowanie i service desk. Monitic wbudowuje zarządzanie dostępem uprzywilejowanym w platformę: szyfrowany na poziomie dzierżawcy magazyn haseł, zarządzanie zasobami uprzywilejowanymi dla serwerów i urządzeń sieciowych, sesje z brokerem oraz ślad audytowy rejestrujący każde ujawnienie poświadczeń. Jest dostępny w pakiecie Enterprise – zazwyczaj za mniej niż koszt samodzielnego produktu PAM – na platformie z planami per-endpoint.
Co oprogramowanie do zarządzania dostępem uprzywilejowanym musi udowodnić
CISO oceniający PAM potrzebuje trzech odpowiedzi. Po pierwsze, inwentaryzacja: które serwery, urządzenia sieciowe i poświadczenia są uprzywilejowane i gdzie się znajdują. Po drugie, kryptograficzne zabezpieczenie: jeśli baza danych wycieknie, czy sekrety wyciekną razem z nią. Po trzecie, atrybucja: kto widział które poświadczenie i kiedy. Monitic odpowiada na wszystkie trzy w konsoli, z której Twój zespół już korzysta – magazyn haseł do zabezpieczenia, zasoby uprzywilejowane i sesje do inwentaryzacji i brokeringu oraz ślad audytowy na poziomie ujawnień do atrybucji.
Magazyn haseł zamknięty na poziomie dzierżawcy
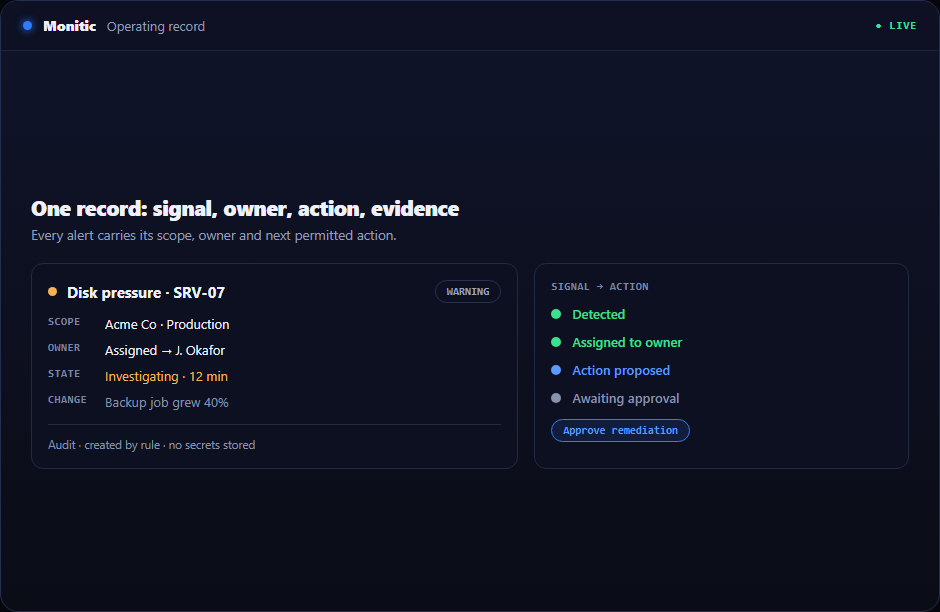
Każda zawartość wpisu w magazynie jest szyfrowana kopertowo: zabezpieczona AES-256-GCM przy użyciu klucza danych unikalnego dla Twojej dzierżawy, który sam jest owinięty kluczem głównym, nigdy nie przechowywanym obok danych. Zrzut bazy danych nie ujawnia niczego bez tego klucza głównego. Wpisy są zorganizowane w foldery, dzięki czemu zespoły mogą strukturyzować poświadczenia według klienta, lokalizacji lub systemu, a częściowe aktualizacje niosą flagi audytowe odróżniające edycję metadanych od rzeczywistej zmiany sekretu. Pełny projekt znajduje się na stronie magazyn haseł.
Zasoby uprzywilejowane i sesje z brokerem
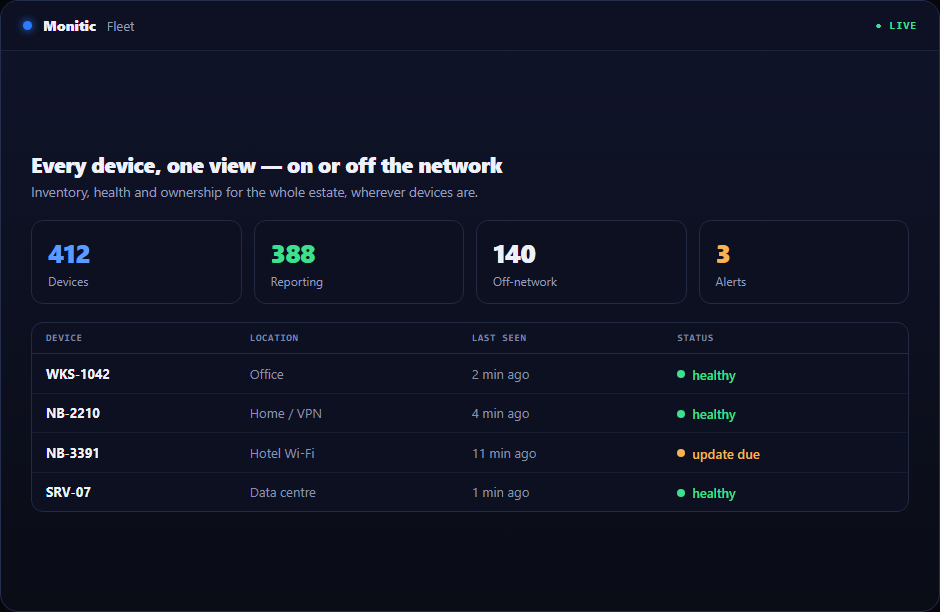
Zarejestruj serwery i urządzenia sieciowe jako zasoby uprzywilejowane, dołącz poświadczenia, które je odblokowują, i przypisz sesje technikom, którzy potrzebują dostępu – bez udostępniania stałych poświadczeń wszystkim w zespole. MSP mogą przechowywać poświadczenia w imieniu swoich klientów, a wzorce dostępu z zakresem osobowym utrzymują pracowników obsługi klienta w ich obszarze. Zobacz zasoby uprzywilejowane i sesje po model brokeringu oraz dostęp zdalny po warstwę połączeń, z którą współpracuje.
Audyt odróżniający zmianę nazwy od zmiany sekretu
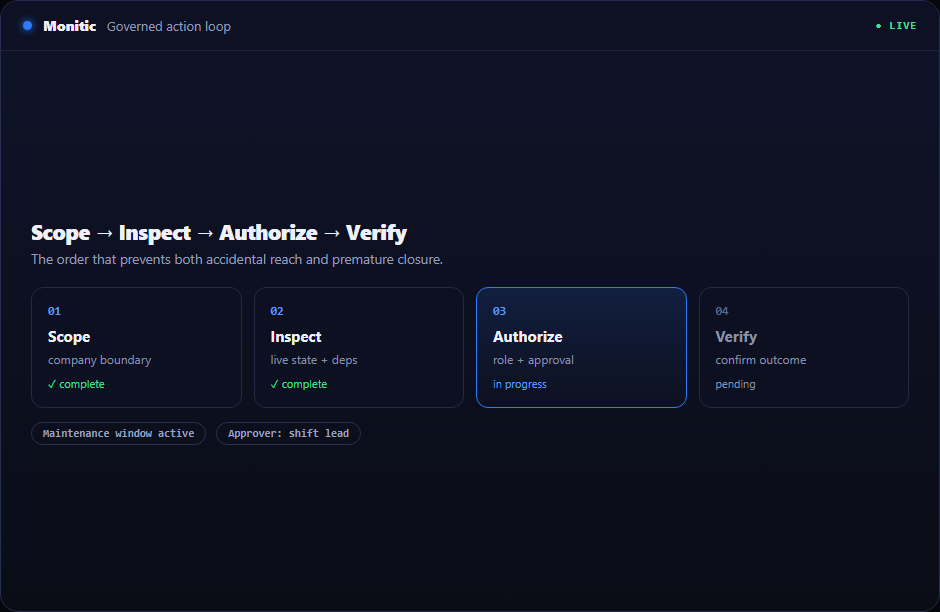
Każde ujawnienie poświadczenia jest rejestrowane: kto ujawnił co i kiedy. Mutacje są logowane z wystarczającym kontekstem do późniejszej rekonstrukcji zdarzeń – a flagi częściowych aktualizacji pozwalają audytorowi na pierwszy rzut oka stwierdzić, czy edycja dotknęła sekretnej zawartości, czy tylko metadanych. Ta precyzja ma znaczenie, gdy odpowiadasz przed regulatorem, a nie tylko przed pulpitem. Ta sama dyscyplina obowiązuje w zgodności z bezpieczeństwem w całej platformie.
Jak to działa
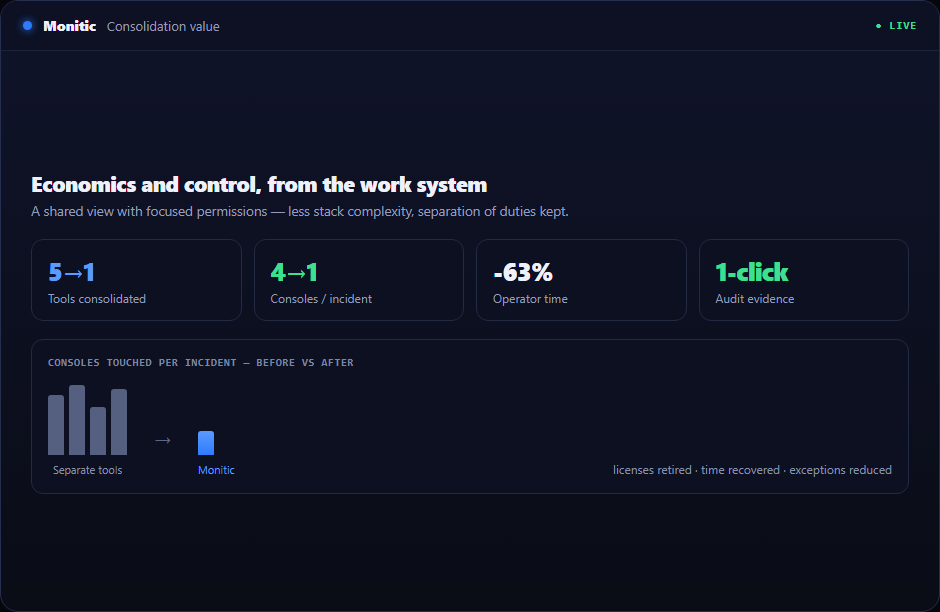
Zarejestruj zasoby uprzywilejowane i przechowuj ich poświadczenia w magazynie. Przypisz lub udostępnij sesje technikom i personelowi, którzy ich potrzebują. Każde ujawnienie i każda mutacja trafia automatycznie do śladu audytowego – żaden osobny produkt do logowania, żaden potok eksportu do utrzymania, żadna reconciliacja między narzędziem PAM a platformą rejestru.
Poznaj dostęp uprzywilejowany w szczegółach
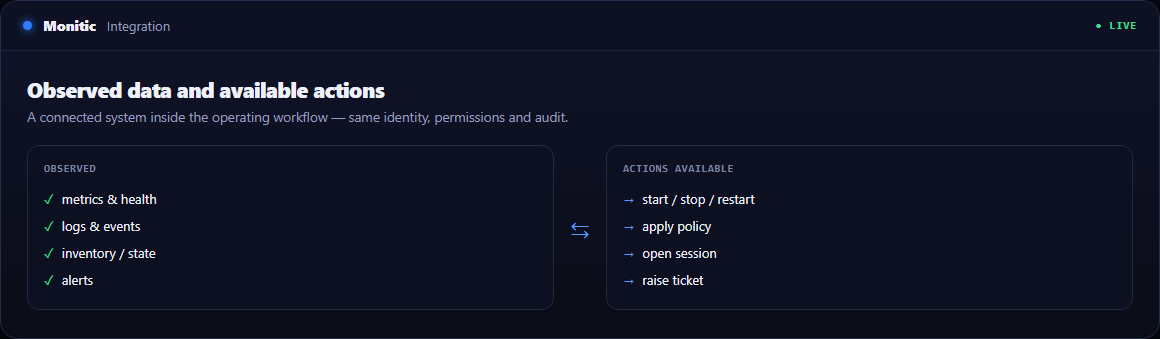
- Magazyn haseł – wpisy zorganizowane w foldery, szyfrowanie kopertowe dla każdego wpisu, audytowane ujawnienia.
- Zasoby uprzywilejowane i sesje – rejestr zasobów, przypisywanie sesji i brokering, dostęp z zakresem osobowym.
Współpracuje z resztą platformy
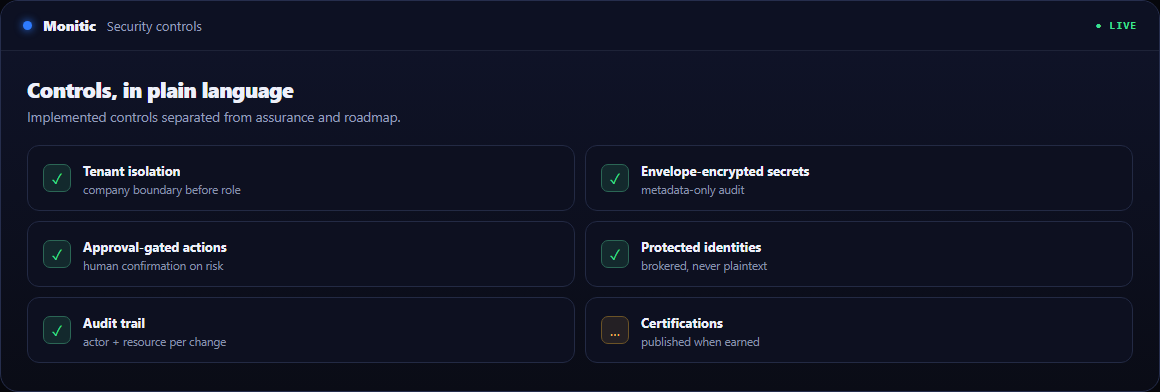
Dostęp uprzywilejowany jest silniejszy, gdy dzieli model danych z resztą operacji. Tożsamość i katalog zarządza tym, kto istnieje i jakie ma role; dostęp zdalny przenosi sesje, które PAM pośredniczy; zgodność z bezpieczeństwem zamienia ślad audytowy w dowód. Zespoły przygotowujące się do audytu ramowego powinny zacząć od rozwiązania compliance. PAM jest dostępny w pakiecie Enterprise – zobacz cennik – a konfiguracja jest opisana w dokumentacji dostępu uprzywilejowanego.
Często zadawane pytania
Nie. Monitic koncentruje się na zabezpieczonym przechowywaniu, dostępie z brokerem i audycie na poziomie ujawnień. Rotacja pozostaje kontrolowaną, inicjowaną przez człowieka operacją – a ponieważ każda zmiana sekretu jest oznaczona w śladzie audytowym, możesz zweryfikować, że faktycznie nastąpiła.
Nic użytecznego dla atakującego. Zawartość magazynu jest zabezpieczona AES-256-GCM przy użyciu kluczy na dzierżawcę owiniętych kluczem głównym przechowywanym osobno. Bez klucza głównego zrzut zawiera szyfrogram.
Nie ma osobnego produktu. PAM i funkcje tożsamości są zawarte w pakiecie Enterprise. Samodzielne narzędzia PAM często kosztują więcej niż cała platforma.
Tak. Zasoby uprzywilejowane i wpisy w magazynie mogą być przechowywane na klienta, z listami dozwolonych dostępów na firmę, utrzymującymi każdego technika w obrębie przypisanych mu klientów.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.