Magazyn haseł dla zespołów IT — zamknięty na dzierżawcę, audytowany przy każdym ujawnieniu
Większość menedżerów haseł dla zespołów została zaprojektowana dla pojedynczych użytkowników i rozciągnięta na potrzeby organizacji. Magazyn Monitic został zaprojektowany od podstaw dla operacji IT: poświadczenia zorganizowane według folderów, ładunek każdego wpisu szyfrowany indywidualnie, a każde ujawnienie zapisywane w śladzie audytu z nazwą aktora. Działa w ramach modułu dostępu uprzywilejowanego platformy Monitic, więc dostęp do magazynu podlega tym samym rolom i zakresom firmowym, co wszystko inne, co robi Twój zespół — bez osobnej listy użytkowników, bez osobnego silosu audytu.
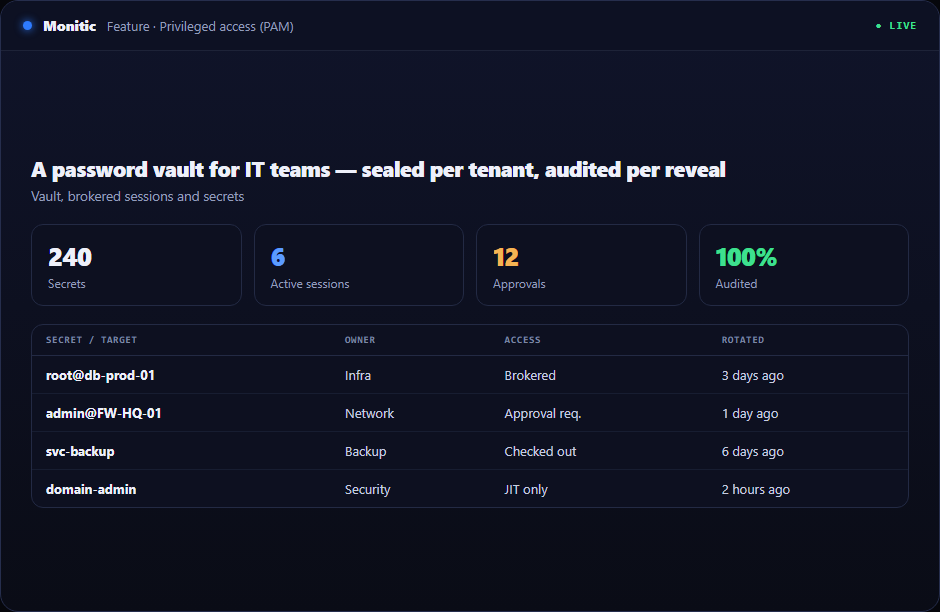
Szyfrowanie kopertowe: co dostaje atakujący po zrzucie bazy danych
Nic. Ładunek każdego wpisu magazynu jest zapieczętowany AES-256-GCM przy użyciu klucza danych unikalnego dla Twojego dzierżawcy. Ten klucz danych jest owinięty kluczem głównym przechowywanym oddzielnie od bazy danych. Atakujący posiadający pełny zrzut magazynu danych ma tylko szyfrogram — bez klucza głównego nie ma drogi powrotu do tekstu jawnego, dla żadnego dzierżawcy. Jest to szyfrowanie kopertowe stosowane przez usługi zarządzania kluczami w chmurze, zastosowane na każdy wpis i każdego dzierżawcę.
Wynikają z tego dwie właściwości. Izolacja dzierżawców jest kryptograficzna, a nie tylko logiczna: materiały kluczy jednego dzierżawcy nigdy nie deszyfrują wpisów innego. A promień rażenia jest ograniczony przez projekt: klucze są warstwowe, tak aby żaden pojedynczy przechowywany artefakt nie ujawnił tajemnic.
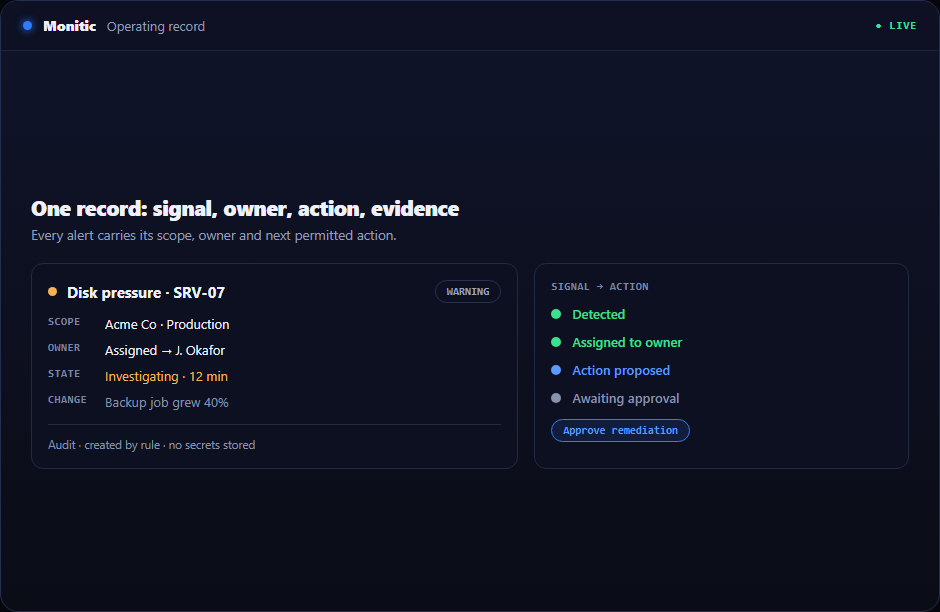
Każde ujawnienie to zdarzenie audytu
Magazyn jest tak godny zaufania, jak odpowiedź na pytanie „kto widział to hasło i kiedy”. W Monitic ujawnienie poświadczenia jest zawsze audytowane — aktor, wpis, znacznik czasu. Nie ma cichej ścieżki odczytu do tajemnicy. Aktualizacje są również audytowane, z rozróżnieniem docenianym przez audytorów: flagi częściowej aktualizacji rejestrują, czy zmiana dotknęła tajnego ładunku, czy tylko metadanych, takich jak tytuł lub folder. Zmiana nazwy wpisu i zmiana hasła to różne zdarzenia, a dziennik to odnotowuje bez konieczności czytania różnic.
Zbudowany dla rzeczywistego udostępniania poświadczeń przez zespoły IT
Foldery odwzorowują strukturę Twojej operacji — według klienta, lokalizacji, klasy systemu. Dostęp podlega kontroli dostępu opartej na rolach platformy: szczegółowe uprawnienia decydują, kto może czytać, a kto zarządzać, a listy dozwolonych na firmę utrzymują techników MSP w obrębie przypisanych klientów. Ponieważ magazyn współdzieli warstwę tożsamości z resztą Monitic, nowy technik wdrożony przez SCIM od razu otrzymuje odpowiednio zakresowany dostęp do magazynu pierwszego dnia — i traci go w dniu, w którym IdP tak zdecyduje.
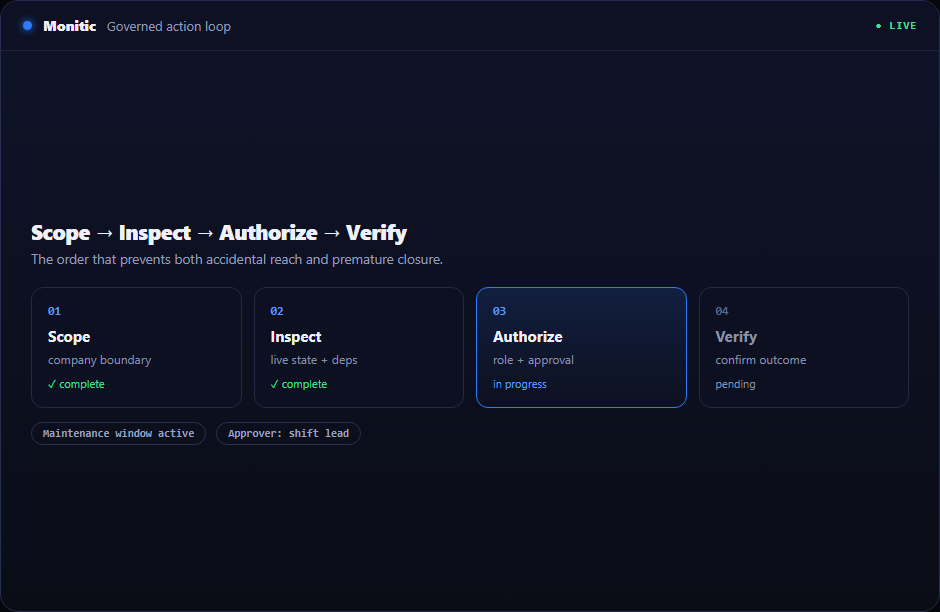
Współpracuje z
Magazyn to jedna połowa historii dostępu uprzywilejowanego. Zasoby i sesje uprzywilejowane przypisują poświadczenia do serwerów i urządzeń sieciowych oraz pośredniczą w sesjach do nich, dzięki czemu technicy uzyskują dostęp bez posiadania stałych tajemnic. Tożsamość i katalog zarządza rolami i wdrożeniem, które decydują, kto może otworzyć który folder. Oba łączą się w centrum dostępu uprzywilejowanego, zawartym w warstwie Enterprise — zobacz cennik.
Często zadawane pytania
Jak szyfrowany jest magazyn?
Na każdy wpis, za pomocą AES-256-GCM, pod kluczem danych dzierżawcy owiniętym oddzielnie przechowywanym kluczem głównym — szyfrowanie kopertowe. Zrzut bazy danych bez klucza głównego daje tylko szyfrogram.
Czy możemy sprawdzić, kto wyświetlił poświadczenie?
Tak, zawsze. Każde ujawnienie to zdarzenie audytu zawierające aktora, wpis i znacznik czasu. Nie ma nieaudytowanego sposobu odczytania tajemnicy z magazynu.
Czy możemy stwierdzić, czy aktualizacja zmieniła rzeczywiste hasło?
Tak. Częściowe aktualizacje niosą flagi audytu odróżniające edycje metadanych od zmian tajemnic, dzięki czemu audytor może na pierwszy rzut oka oddzielić przeniesienie folderu od zmiany hasła.
Czy magazyn to osobny produkt?
Nie. Jest dostarczany w ramach modułu dostępu uprzywilejowanego w warstwie Enterprise Monitic — na platformie z planami na punkt końcowy.
Umieść swoje poświadczenia w bezpiecznym miejscu
Magazyn, który Twoi audytorzy mogą zweryfikować, a technicy faktycznie użyją — w konsoli, w której już pracują. Rozpocznij bezpłatny okres próbny — 14 dni, pełna funkcjonalność — lub umów się na demo. Powrót do dostępu uprzywilejowanego.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.