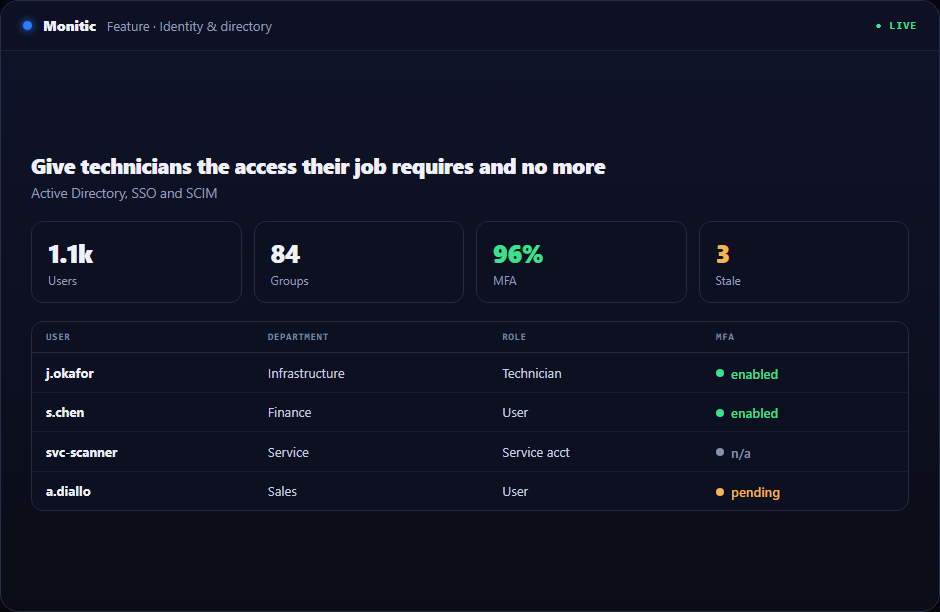
Daj technikom dostęp wymagany przez ich pracę i nic więcej
Platformy IT skupiają potężne działania. Monitic łączy własność dzierżawy, ograniczenia firmowe, role, uprawnienia i bramki dodatków, aby decyzje o dostępie pozostały jednoznaczne.
Działanie techniczne to tylko jedna część kontroli dostępu opartej na rolach. Zespoły muszą również zidentyfikować właściwą firmę, potwierdzić własność, pracować w kontekście utrzymania i udowodnić wynik. Monitic utrzymuje te decyzje na jednej zarządzanej ścieżce.
Dlaczego ten przepływ pracy ma znaczenie
Kierownictwo widzi opóźnienia; technicy odczuwają przełączanie kontekstu. Oba wynikają z tej samej architektury: oddzielne narzędzia utrzymują oddzielne wersje stanu. Połączenie kontroli dostępu opartej na rolach ze wspólnym rekordem zasobów i usług usuwa ten krok uzgadniania.
Monitic rozwiązuje granicę firmy przed udostępnieniem zasobu, a następnie ocenia skoncentrowane uprawnienia operatora. Kontrola dostępu oparta na rolach może być zatem delegowana bez przekazywania nieograniczonej administracji platformą lub dostawcą. Ta sama tożsamość podąża za działaniem do audytu i raportowania.
Jak wygląda kontrola dostępu oparta na rolach w Monitic
Definiuj role na podstawie skoncentrowanych uprawnień, a nie szerokiego statusu administratora. Bieżące dane są powiązane z zasobem i firmą za nim; ekran jest zaprojektowany tak, aby odpowiedzieć na kolejne pytanie operacyjne, a nie tylko udowodnić, że dane zostały zebrane.
Ogranicz pod-użytkowników do zatwierdzonych firm przed oceną RBAC. Technik może przejść od obserwacji do odpowiedniego narzędzia zdalnego, przepływu pracy lub dochodzenia bez ponownego wprowadzania relacji klienta i zasobu.
Stosuj autoryzację spójnie do interfejsu użytkownika, API, automatyzacji i narzędzi AI. Ścieżki prowadzone przez człowieka, zautomatyzowane i kierowane przez AI zbiegają się na tym samym modelu autoryzacji i dowodów, unikając uprzywilejowanych tylnych drzwi dla wygody.
Punkty kontrolne oceny kontroli dostępu opartej na rolach
Przydatna ocena powinna udowodnić przepływ pracy w rzeczywistym zakresie, a nie na wypolerowanym demo. Użyj następujących punktów kontrolnych podczas walidacji kontroli dostępu opartej na rolach IT:
- Stan: Sprawdź, czy platforma może definiować role na podstawie skoncentrowanych uprawnień, a nie szerokiego statusu administratora, oraz czy znaczniki czasu, własność firmy i wyjątki są zrozumiałe dla operatora, który nie konfigurował funkcji.
- Działanie: Potwierdź, że autoryzowani technicy mogą ograniczyć pod-użytkowników do zatwierdzonych firm przed oceną RBAC bez przyznawania szerszego dostępu niż wymaga tego zadanie.
- Dowody: Sprawdź, czy Monitic może stosować autoryzację spójnie do interfejsu użytkownika, API, automatyzacji i narzędzi AI, a wynik jest przydatny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę używanych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w wersji próbnej. Porównanie powinno pokazać, czy kontrola dostępu oparta na rolach zmniejsza liczbę przekazań, a także realizuje zadanie techniczne.
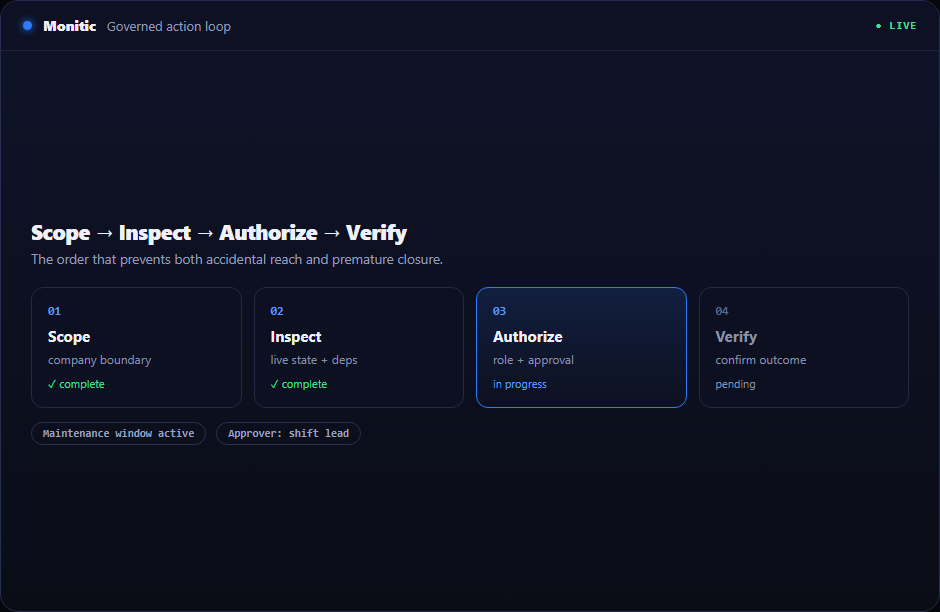
Od dowodów do zweryfikowanego działania
- Obserwuj wyjątek. Oddziel istotne warunki od normalnych odchyleń.
- Przypisz własność. Zidentyfikuj zespół, technika lub przepływ pracy odpowiedzialny.
- Działaj z kontekstem. Użyj bieżących dowodów i najmniej zakłócającej odpowiedzi.
- Utrwal zamknięcie. Zapisz wynik, pozostały wyjątek i datę następnego przeglądu, jeśli to konieczne.
Przepływ pracy skaluje się, ponieważ wiedza staje się dowodem, a nie folklorem.
Wartość biznesowa poza funkcją
Praktyczny zwrot to spójność operacyjna. Nowy technik podąża tą samą zarządzaną ścieżką co ekspert; nowa firma klienta dziedziczy ten sam model izolacji i raportowania; nowy moduł wykorzystuje ustalone podstawy zasobów i tożsamości.
Ta spójność pozwala kontroli dostępu opartej na rolach skalować się bez proporcjonalnego wzrostu ręcznej koordynacji.
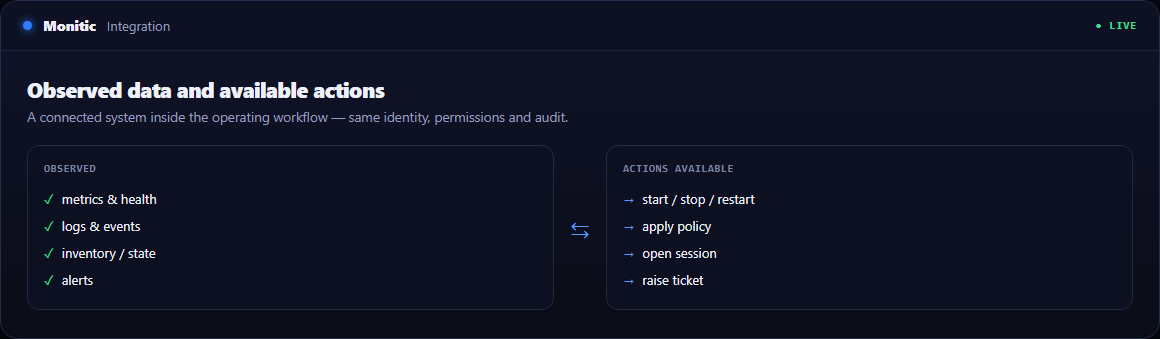
Połączone z resztą platformy
Przepływ pracy kontroli dostępu opartej na rolach nie kończy się na tej stronie. Service desk może przechowywać własność, automatyzacja może standaryzować powtarzalne kroki, a raportowanie może przekształcić bieżący stan w cykliczne dowody. Mon-Ai używa tego samego skontekstualizowanego zakresu przy proponowaniu kolejnego działania.
Często zadawane pytania
Co powinniśmy skonfigurować najpierw?
Zacznij od zakresu, własności i najmniejszego użytecznego zestawu uprawnień. Następnie podłącz lub zarejestruj reprezentatywny zasób i zweryfikuj bieżący stan przed włączeniem działań lub automatyzacji.
Czy automatyzacja może uczestniczyć w kontroli dostępu opartej na rolach?
Tak. Stabilne i powtarzalne kroki można przenieść do zaplanowanych zadań lub przepływów pracy, podczas gdy wyjątki pozostają widoczne dla osoby podejmującej decyzję.
Gdzie pasuje Mon-Ai?
Mon-Ai może zebrać powiązany kontekst i zaproponować następny krok za pomocą narzędzi dostępnych dla kierującego użytkownika. Wykonanie o wysokim wpływie pozostaje kontrolowane i możliwe do przypisania.
Czy ocena jest ograniczona do zestawu danych demo?
Nie. 14-dniowa wersja próbna jest przeznaczona do walidacji na własnym modelu operacyjnym. Dostępne jest demo z przewodnikiem, gdy scenariusz wymaga planowania lub wielu zespołów.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.