Monitorowanie zapór sieciowych czterech dostawców na jednym ekranie
Zapora sieciowa to urządzenie, którego zły dzień staje się złym dniem dla wszystkich – a w większości środowisk nikt jej tak naprawdę nie monitoruje. Konsola dostawcy otwierana jest, gdy coś się zepsuje, co oznacza, że wczesne sygnały (degradacja urządzenia, flappujący interfejs, wyczerpujący się zakres DHCP) pozostają niezauważone, aż przerodzą się w awarie. Monitic to narzędzie do monitorowania zapór sieciowych, które stale obserwuje FortiGate, OPNsense, Sophos i SonicWall w tej samej konsoli, która monitoruje punkty końcowe i sieć za nimi – dzięki czemu stan obwodu jest stałym faktem, a nie odkryciem po incydencie.
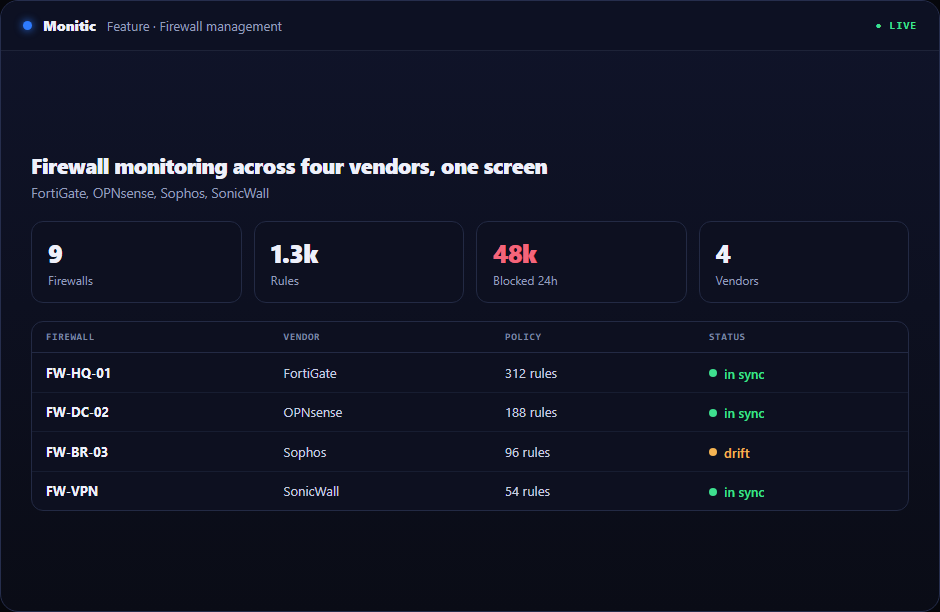
Stan urządzeń, które mają największe znaczenie
Każda zintegrowana zapora raportuje swój stan do konsoli, niezależnie od dostawcy. Ta jednolitość to operacyjna zaleta: MSP używające FortiGate u jednego klienta, OPNsense u innego i Sophos u trzeciego monitoruje wszystkie w ten sam sposób, bez narzędzi specyficznych dla dostawcy i bez wiedzy plemiennej na telefon. Zapora zmierzająca w stronę problemu pojawia się obok wszystkiego innego, co monitoruje zespół, w przepływie pracy, który już prowadzą – a nie w konsoli, której nikt nie ma otwartej.
Ponieważ stan zapory znajduje się obok telemetrii punktów końcowych, korelacja jest naturalna. Gdy dwadzieścia maszyn za jednym bramą traci łączność jednocześnie, konsola pokazuje zaporę i punkty końcowe w tym samym widoku – różnica między dwudziestoma zgłoszeniami a jedną diagnozą.
Monitorowanie interfejsów: gdzie problemy się ujawniają
Większość incydentów zapory to najpierw incydenty interfejsów – degradacja łącza WAN, zerwanie interfejsu VPN, wyłączenie portu LAN. Monitic monitoruje interfejsy każdej zintegrowanej zapory, więc stan każdego łącza jest widoczny na urządzenie i na dostawcę. Eliminowany jest scenariusz cichej awarii: redundantne łącze, które padło tygodnie temu, niezauważone, ponieważ podstawowe przejęło ruch, odkryte dopiero, gdy podstawowe podążyło za nim.
Wgląd w zakresy DHCP i dzierżawy z zapory
Zapory często obsługują DHCP dla sieci, których strzegą, co czyni je źródłem prawdy o tym, „co jest w tej sieci”. Monitic udostępnia dane o zakresach DHCP i dzierżawach z integracji zapór: zakresy, ich wykorzystanie oraz wydane dzierżawy. Wyczerpujący się zakres przestaje być tajemniczą awarią („nowe urządzenia nie mogą się połączyć”) i staje się widocznym stanem; nieznane urządzenie posiadające dzierżawę staje się możliwym do znalezienia faktem podczas dochodzenia.
Razem – stan, interfejsy, DHCP – to obraz obwodu, który zwykle wymaga logowania się do każdej zapory po kolei. Tutaj jest on ambientowy, ciągły i wielodostawczy. A gdy pytanie zmienia się z „czy zapora jest zdrowa” na „dlaczego ten konkretny ruch zawodzi”, wyszukiwanie polityk przejmuje tam, gdzie monitorowanie kończy.
Współpracuje z
- Zarządzanie politykami – zobacz reguły egzekwowane przez monitorowane urządzenia
- Wyszukiwanie polityk – silnik orzekania „dlaczego to jest blokowane”
- Monitorowanie sieci – SNMP, wykrywanie i IPAM wokół obwodu
Często zadawane pytania
Które zapory może monitorować Monitic?
FortiGate, OPNsense, Sophos i SonicWall. Wszystkie cztery raportują stan urządzenia i status interfejsów do tej samej konsoli, wraz z danymi o zakresach DHCP i dzierżawach.
Czy potrzebuję agenta na zaporze?
Nie. Zapory są integrowane przez interfejsy zarządzania. Agent Monitic działa na punktach końcowych; integracje zapór łączą się bezpośrednio.
Czy mogę zobaczyć dzierżawy DHCP bez logowania się do zapory?
Tak. Wgląd w zakresy DHCP i dzierżawy jest częścią integracji – zakresy, wykorzystanie i dzierżawy są odczytywalne z konsoli Monitic.
Czy monitorowanie zapór to osobny produkt?
Nie – jest częścią platformy Monitic, jednej konsoli z operacjami na punktach końcowych, sieci i bezpieczeństwie. Jest częścią planów platformy na punkt końcowy; zobacz cennik.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.