Odpowiedz, dlaczego połączenie jest blokowane, z dowodami
Nieudane połączenie może pochodzić z DNS, punktu końcowego, reguły zapory, filtrowania UTM lub usługi nadrzędnej. Zgadywanie prowadzi do długich zgłoszeń i niepotrzebnych zmian reguł.
Większość zespołów potrafi dziś przeprowadzić wyszukiwanie reguł zapory; problemem jest robienie tego konsekwentnie w rosnącym środowisku. Monitic zamienia indywidualną wiedzę w wspólny proces z kontekstem na żywo, kontrolowanym dostępem i rezultatem widocznym nawet po odejściu technika.
Dlaczego ten przepływ pracy ma znaczenie
Systemy specjalistyczne dobrze opisują własne obiekty, ale zwykle niewiele wiedzą o otaczającej usłudze. Nie rozumieją automatycznie dotkniętego użytkownika, otwartego zgłoszenia, właściciela biznesowego ani sąsiedniego ryzyka. To właśnie w tych brakujących relacjach kumuluje się czas dochodzenia i wysiłek raportowania.
Zamiast synchronizować kontekst po incydencie, Monitic utrzymuje go już przed pierwszym kliknięciem. Firma, zasób, aktor, uprawnienia i ostatnia historia towarzyszą wyszukiwaniu reguł zapory, redukując zarówno błędnie skierowaną pracę, jak i retrospektywną dokumentację.
Jak wygląda wyszukiwanie reguł zapory w Monitic
Uruchamiaj sondy DNS, TCP, TLS, ping i trace na punktach końcowych na żądanie. Filtry odzwierciedlają sposób, w jaki zespoły dzielą pracę – firmę, grupę, zasób, status i własność – dzięki czemu kolejka może stać się odpowiedzialnym widokiem operacyjnym.
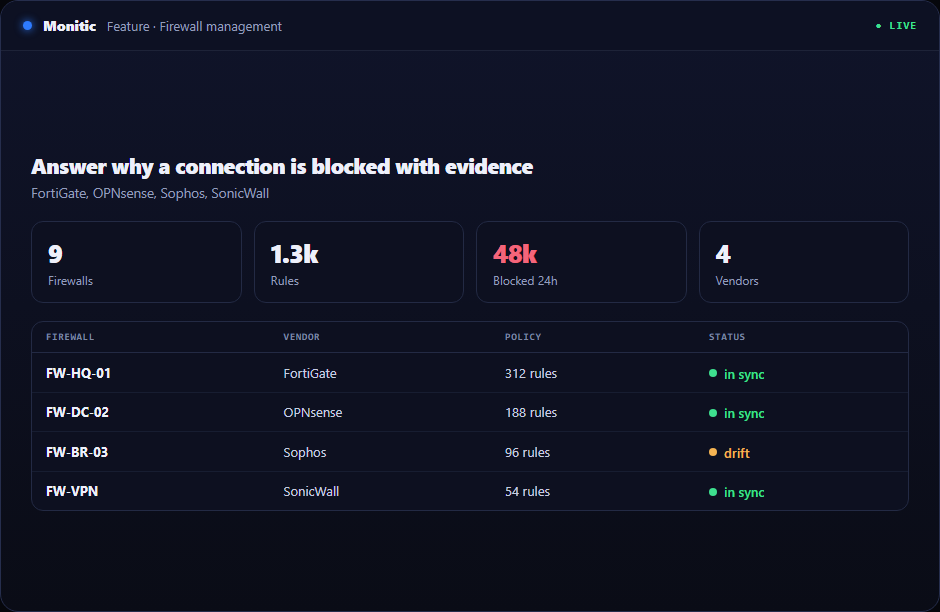
Przeszukuj obsługiwaną politykę zapory oraz ostatnie dowody blokad lub UTM. Przepływ pracy ujawnia sąsiednie zależności i ostatnie zmiany przed działaniem, redukując naprawy metodą prób i błędów oraz niepotrzebną eskalację.
Zwracaj jeden werdykt z krokami i pasującą regułą. Skoncentrowane uprawnienia określają, kto może sprawdzać, zatwierdzać i wykonywać; udane i nieudane wyniki pozostają powiązane z odpowiedzialnym aktorem.
Punkty kontrolne oceny wyszukiwania reguł zapory
Przydatna ocena powinna udowodnić działanie przepływu pracy na rzeczywistym zakresie, a nie na wypolerowanym demo. Użyj następujących punktów kontrolnych podczas walidacji wyszukiwania reguł zapory:
- Stan: Sprawdź, czy platforma może uruchamiać sondy DNS, TCP, TLS, ping i trace na punktach końcowych na żądanie oraz czy znaczniki czasu, własność firmy i wyjątki są zrozumiałe dla operatora, który nie konfigurował tej funkcji.
- Działanie: Potwierdź, że upoważnieni technicy mogą przeszukiwać obsługiwaną politykę zapory oraz ostatnie dowody blokad lub UTM bez uzyskiwania szerszego dostępu niż wymagane do zadania.
- Dowody: Sprawdź, czy Monitic może zwrócić jeden werdykt z krokami i pasującą regułą oraz czy wynik jest przydatny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę dotkniętych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w okresie próbnym. Porównanie powinno pokazać, czy wyszukiwanie reguł zapory redukuje przekazywania, a także wykonuje zadanie techniczne.
Od dowodów do zweryfikowanego działania
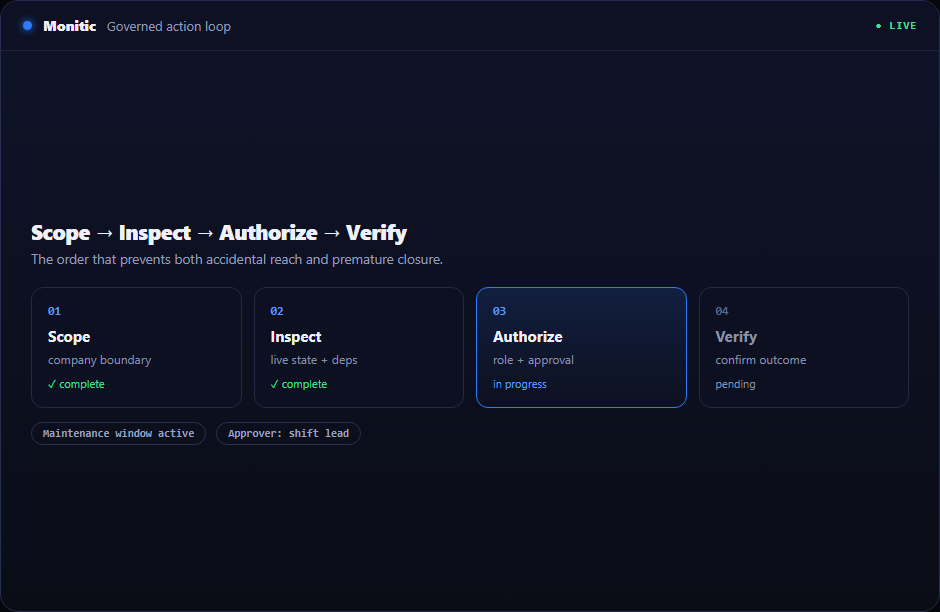
- Wejdź przez kontekst. Rozpocznij od urządzenia, zgłoszenia, znaleziska, raportu lub integracji, która wywołała potrzebę.
- Zmniejsz niejednoznaczność. Użyj bieżących dowodów platformy, aby wyizolować dotknięty rekord i prawdopodobną przyczynę.
- Koordynuj odpowiedź. Utrzymuj widoczność własności i komunikacji, podczas gdy technik lub przepływ pracy działa.
- Zamknij z dowodem. Zweryfikuj nowy stan i udostępnij go do raportowania i audytu.
To zapobiega przekształceniu wyszukiwania reguł zapory w oderwane zadanie techniczne.
Wartość biznesowa poza funkcją
Mierzalne wdrożenie powinno śledzić czas do przejęcia, czas do zweryfikowanego rozwiązania, nawroty i wysiłek raportowania. Wyszukiwanie reguł zapory jest skuteczne, gdy zespół rozwiązuje więcej pracy przy mniejszej liczbie przekazań – a nie gdy kolejny pulpit nawigacyjny otrzymuje ruch.
Te same metryki mają znaczenie dla wewnętrznego CIO i lidera operacji MSP, nawet jeśli jeden organizuje jednostki biznesowe, a drugi firmy klientów.
Połączone z resztą platformy
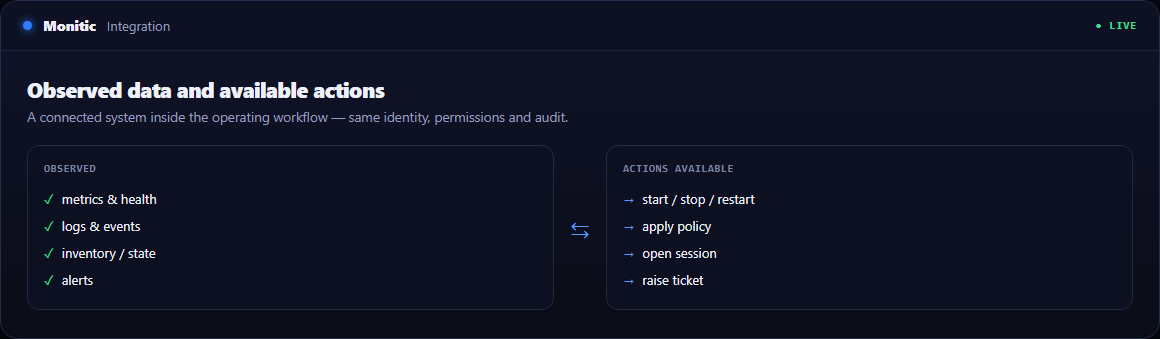
Warunek ujawniony tutaj może stać się własnym zgłoszeniem, zatwierdzoną automatyzacją, wyjątkiem w raporcie lub kontekstem dla Mon-Ai. Te ścieżki ponownie wykorzystują tę samą granicę dzierżawy i konwencje audytu, zapobiegając tworzeniu drugiego modelu zarządzania przez integrację.
Często zadawane pytania
Czy konsolidacja oznacza, że każdy zespół widzi te same informacje?
Nie. Zespoły współdzielą podstawowy rekord operacyjny, ale ograniczenia firmowe i role uprawnień określają, które widoki i działania otrzymuje każda osoba.
Jak obsługiwany jest wyjątek?
Wyjaśnienie może pozostać widoczne z własnością, trafić do zgłoszenia lub przepływu pracy albo być uwzględnione w raportowaniu, aż do przywrócenia i zweryfikowania oczekiwanego stanu.
Czy dziennik audytu przechowuje wrażliwe dane?
Rekordy audytu są zaprojektowane wokół metadanych i stabilnych identyfikatorów. Poświadczenia, odszyfrowane sekrety i inne wrażliwe wartości nie powinny być umieszczane w danych audytu.
Jaki jest najszybszy sposób na udowodnienie wartości?
Wybierz kosztowne przekazanie w przepływie pracy wyszukiwania reguł zapory, zmierz jego obecny czas i punkty awarii, a następnie powtórz przepływ pracy w 14-dniowym okresie próbnym, używając kontekstu platformy na żywo.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.