Rilevamento delle minacce dove vive già la tua flotta
Rileva sulla stessa piattaforma che risponde.
Il modello SIEM standalone ti chiede di acquistare un secondo prodotto, distribuire un secondo agente e presidiare una seconda console — poi ti fornisce avvisi senza alcun modo per agire. Monitic costruisce il SIEM per i team IT nella piattaforma che già gestisce la flotta: l'agente Monitic invia log e eventi degli endpoint all'analisi di sicurezza integrata con Wazuh, e ogni riscontro arriva nella console che può applicare patch, eseguire uno script o affidare la correzione all'assistente AI. Rilevamento e risposta smettono di essere due prodotti separati da una coda di ticket.
Nessun secondo agente, nessuna seconda console. L'agente endpoint distribuito per la gestione è il collettore; i riscontri di sicurezza appaiono accanto a inventario, stato delle patch e strumenti di accesso remoto per la stessa macchina.
Riscontri, non inondazioni. Gli eventi grezzi rimangono nel backend di sicurezza. Monitic presenta riscontri curati — gli avvisi che meritano l'attenzione umana, con il contesto per agire.
Capacità enterprise a prezzo di piattaforma. SIEM e rilevamento delle minacce sono inclusi nel livello Enterprise — una frazione del costo di licenza e gestione di uno stack SIEM standalone. Vedi prezzi.
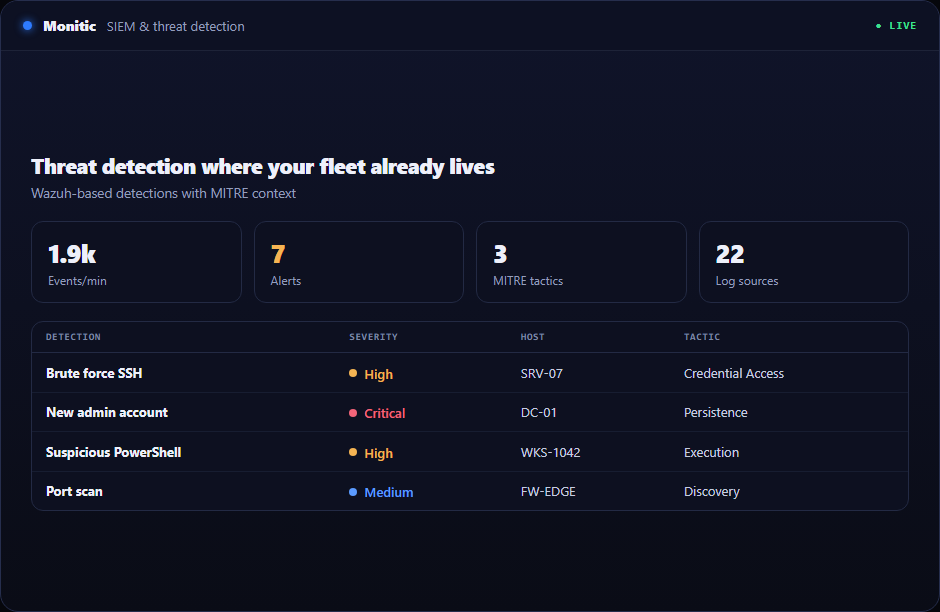
Raccolta log endpoint in analisi di sicurezza
Ogni endpoint gestito invia i propri log ed eventi di sicurezza all'analisi integrata con Wazuh tramite l'agente già installato. Non esiste un collettore separato da impacchettare, una flotta di forwarder da mantenere, né un divario tra "gestito" e "monitorato" — se l'agente è presente, contribuisce alla telemetria.
- Raccolta log ed eventi endpoint tramite l'agente Monitic esistente
- Analisi nel backend di sicurezza; riscontri curati presentati nella console
- La copertura cresce automaticamente con la flotta — l'iscrizione è l'onboarding
Esplora raccolta log endpoint in dettaglio.
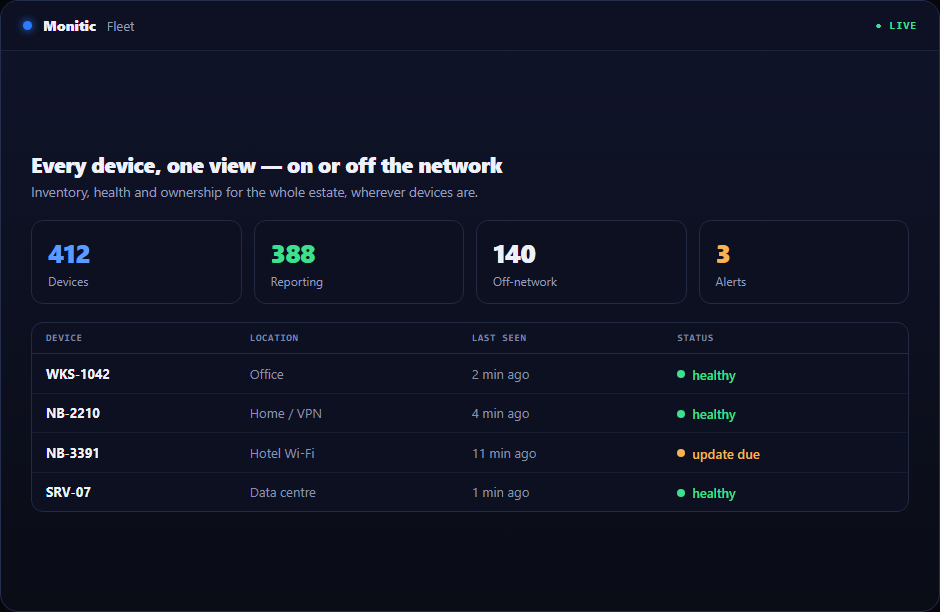
Monitoraggio integrità file e valutazione configurazione
Gli attaccanti modificano cose: binari, chiavi di registro, file di configurazione. Il monitoraggio dell'integrità dei file di Monitic avvisa quando file critici o voci di registro cambiano, e la valutazione della configurazione di sicurezza (SCA) valuta gli endpoint rispetto alle aspettative di hardening — così sia la manomissione che la debolezza che l'ha invitata sono visibili.
- FIM avvisa su modifiche a file critici e voci di registro
- I riscontri SCA mostrano dove la configurazione dell'endpoint è carente
- I riscontri includono il contesto del dispositivo necessario per agire, non solo un hash diff
Vedi monitoraggio integrità file in dettaglio.
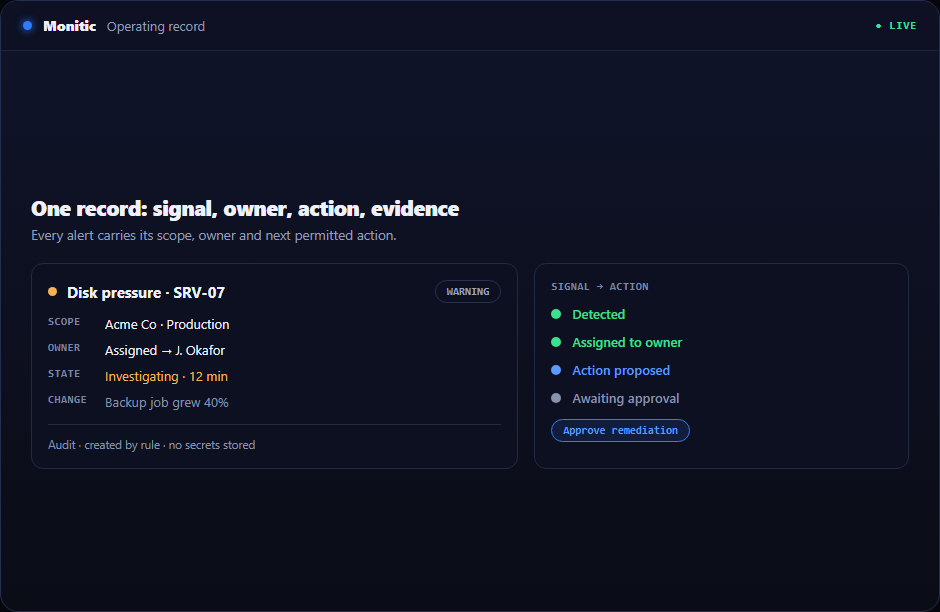
Avvisi mappati su MITRE ATT&CK
Un avviso che dice "attività sospetta" avvia un'indagine; un avviso mappato a una tecnica MITRE ATT&CK avvia una risposta. Monitic mappa gli avvisi di sicurezza alle tecniche ATT&CK, fornendo agli analisti un vocabolario condiviso su cosa sta facendo l'avversario e dove si colloca nella kill chain.
Esplora mappatura MITRE ATT&CK.
Una dashboard SOC per l'intera flotta
La dashboard SOC aggrega postura di sicurezza, avvisi attivi e vulnerabilità su ogni azienda ed endpoint che gestisci — uno schermo che risponde "quanto siamo esposti ora" senza dover combinare tre strumenti.
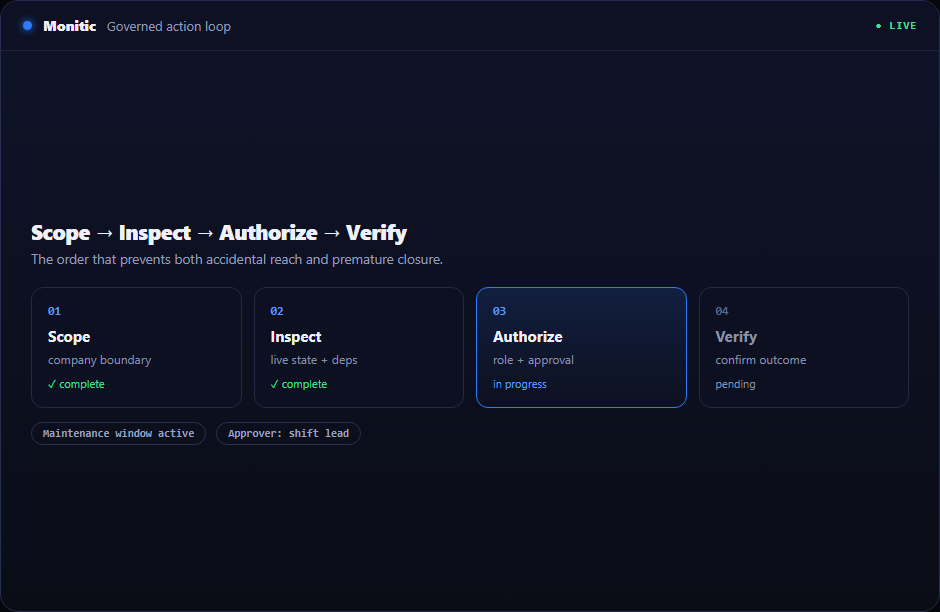
Dal rilevamento alla risposta — stessa piattaforma
Questa è la parte che i SIEM standalone non possono fare: agire. Un riscontro Monitic può essere instradato direttamente alla remediation — distribuire la patch mancante, inviare uno script all'endpoint o affidare il caso all'assistente AI con contesto completo. La distanza dall'avviso alla correzione è un clic, non un'esportazione nel backlog di un altro team.
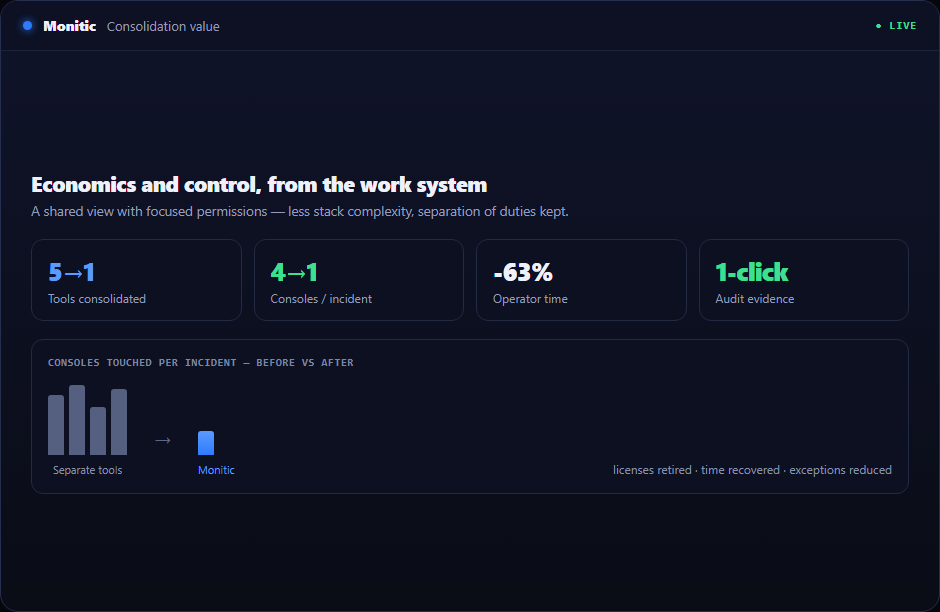
Come funziona
Gli agenti raccolgono log ed eventi. L'analisi integrata con Wazuh rileva; gli eventi grezzi rimangono nel backend di sicurezza. I riscontri curati — modifiche FIM, fallimenti SCA, avvisi mappati ATT&CK — vengono presentati nella dashboard SOC, e ciascuno include un percorso di remediation. Raccogli, rileva, presenta, rispondi: un unico ciclo, un'unica piattaforma.
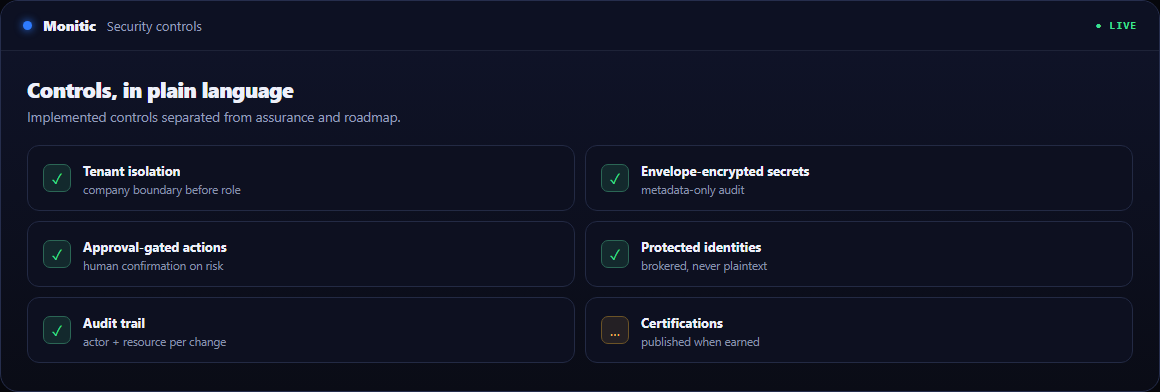
Esplora SIEM e rilevamento delle minacce in dettaglio
- Raccolta log — telemetria endpoint in analisi di sicurezza, senza agente extra
- Monitoraggio integrità file — avvisi su modifiche a file critici e registro
- Mappatura MITRE ATT&CK — avvisi tradotti in tecniche avversarie
- Dashboard SOC — postura, avvisi e vulnerabilità in un'unica vista
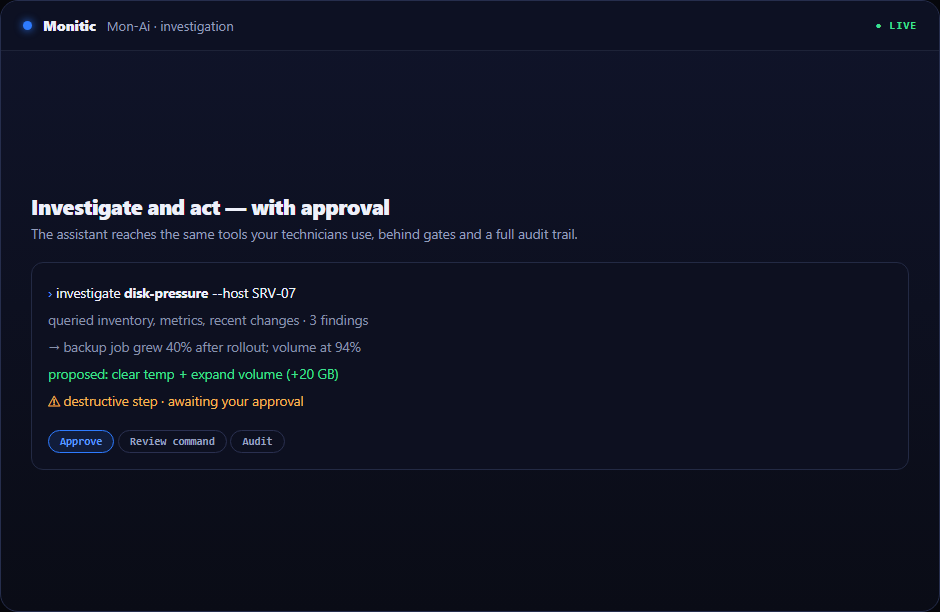
Moduli correlati
- Trova prima l'esposizione — gestione vulnerabilità identifica le CVE sfruttate dagli attaccanti
- Controlla il perimetro — gestione firewall porta FortiGate, OPNsense, Sophos e SonicWall nella stessa console
- Rafforza ciò che il rilevamento protegge — conformità sicurezza applica la baseline che rende gli avvisi più rari
Stai costruendo un'operazione di sicurezza con un team snello? Vedi Monitic per le operazioni di sicurezza.
Domande frequenti
Monitic sostituisce un SIEM standalone?
Per i team IT e di sicurezza focalizzati sulla flotta, sì — raccolta log endpoint, FIM, SCA, avvisi mappati ATT&CK e una dashboard SOC coprono il carico di lavoro principale del SIEM. Gli eventi grezzi rimangono nel backend di sicurezza integrato con Wazuh; Monitic presenta i riscontri curati su cui il tuo team lavora effettivamente.
Quale piano include SIEM e rilevamento delle minacce?
Il livello Enterprise — comunque ben al di sotto del costo di licenza e gestione di un SIEM separato. Dettagli completi su prezzi.
Devo distribuire un altro agente?
No. L'agente Monitic già presente su ogni endpoint gestito gestisce la raccolta della telemetria di sicurezza. L'iscrizione alla gestione è l'iscrizione al rilevamento.
Cosa succede dopo un rilevamento?
I riscontri vengono instradati alla risposta sulla stessa piattaforma: distribuisci una patch, esegui uno script sull'endpoint interessato o affida il riscontro all'assistente AI con contesto completo. Le guide di configurazione sono nella documentazione SIEM e rilevamento minacce.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.