Raccolta log degli endpoint senza un secondo agente
Ogni progetto SIEM si blocca nello stesso punto: ottenere i log. Le piattaforme standalone richiedono il proprio collettore distribuito su ogni macchina, un'architettura di forwarder da mantenere e un progetto di rollout prima che arrivi il primo evento — e le macchine che sfuggono al rollout sono esattamente quelle che nessuno controlla. Monitic elimina del tutto il progetto. L'agente che già gestisce ogni endpoint è il collettore: alimenta log ed eventi di sicurezza nell'analisi integrata con Wazuh dal giorno in cui il dispositivo viene registrato. La raccolta log degli endpoint smette di essere un programma infrastrutturale e diventa una proprietà dell'essere gestiti.
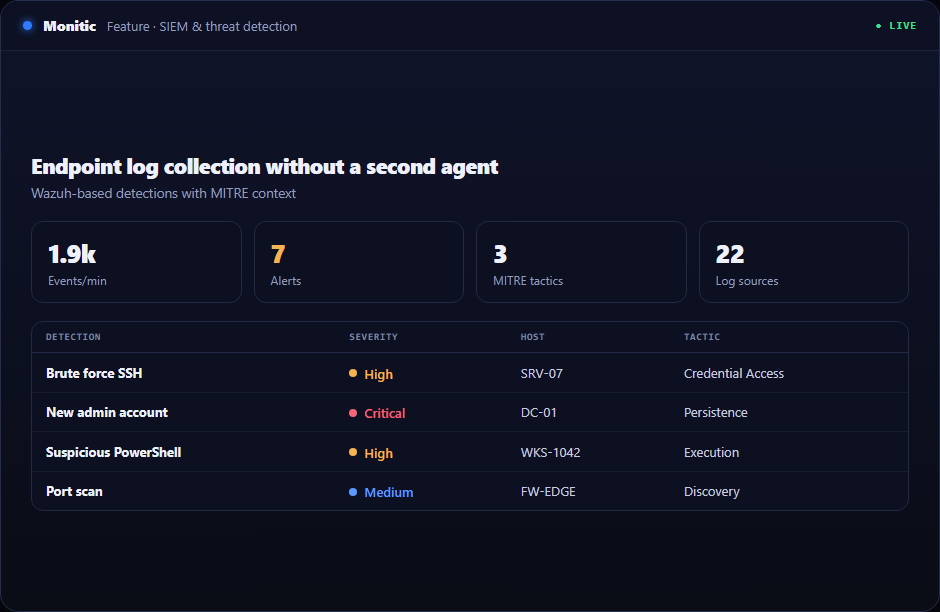
Un agente per gestione e telemetria
L'agente Monitic gestisce inventario, patch, monitoraggio e accesso remoto — e la telemetria di sicurezza viaggia sullo stesso canale. Questo singolo fatto elimina le modalità di guasto che affliggono i collettori dedicati: deriva di versione tra agente di gestione e agente di sicurezza, endpoint coperti da uno ma non dall'altro e due pipeline di distribuzione da tenere sincronizzate. La copertura segue automaticamente la registrazione. Quando un nuovo laptop si unisce alla flotta, inizia a contribuire con eventi di sicurezza lo stesso giorno, senza che un ingegnere della sicurezza debba intervenire.
Per un CISO, la domanda di audit "da quali endpoint stiamo effettivamente raccogliendo?" ottiene una risposta insolita: tutti quelli gestiti, verificabilmente, perché raccolta e gestione sono la stessa impronta.
Analisi nel backend, risultati nella console
Gli eventi raccolti fluiscono nel backend di sicurezza integrato con Wazuh, dove avviene il lavoro analitico pesante — correlazione, valutazione delle regole, rilevamento. Il flusso grezzo degli eventi rimane lì. Ciò che emerge nella console Monitic è lo strato curato: risultati degni dell'attenzione di un operatore, ciascuno con il contesto del dispositivo e mappato a una tecnica MITRE ATT&CK dove applicabile.
Questa separazione è importante dal punto di vista operativo. I team sommersi da eventi SIEM grezzi non mancano di dati — mancano di segnale. La console Monitic mostra il risultato, la macchina e l'azione; la profondità forense rimane disponibile nel backend di sicurezza quando un'indagine ne ha bisogno.
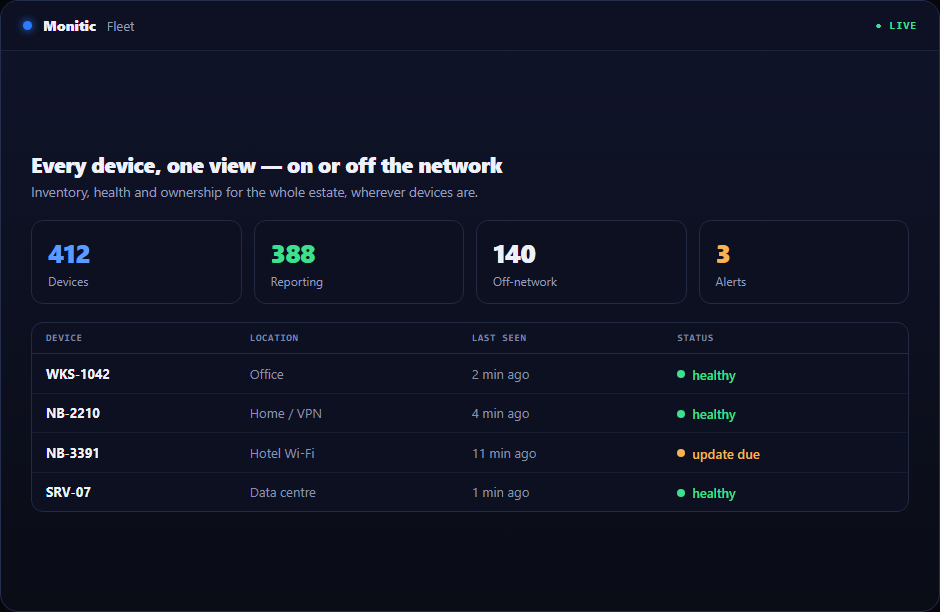
Dall'evento raccolto al risultato chiuso
Poiché la raccolta vive sulla piattaforma di gestione, anche la risposta. Un risultato sollevato dalla telemetria dell'endpoint è a un clic dall'azione: distribuire la patch che chiude il gap sfruttato, inviare uno script alla macchina interessata o affidare il caso all'assistente AI con il contesto completo del risultato. Il dashboard SOC aggrega i risultati raccolti in una postura a livello di flotta, così la leadership vede gli stessi dati su cui lavora l'analista.
Questo percorso end-to-end — raccogli, rileva, agisci — è ciò che una pipeline di raccolta in un SIEM standalone non offre mai, perché il SIEM può vedere ma non può toccare l'endpoint.
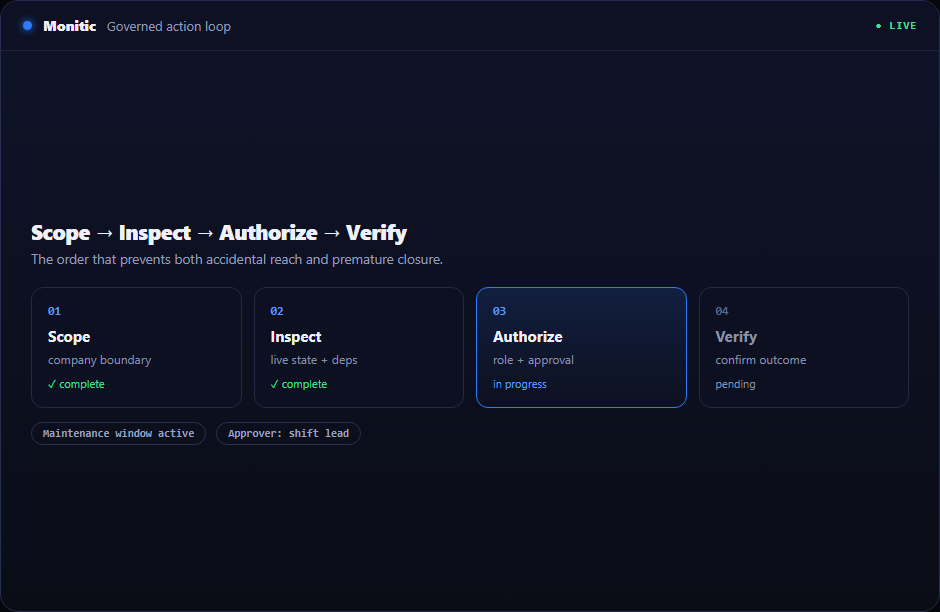
Funziona con
- Monitoraggio dell'integrità dei file — avvisi di modifica su file critici e voci di registro, dalla stessa telemetria
- Mappatura MITRE ATT&CK — eventi raccolti classificati in tecniche degli avversari
- Dashboard SOC — risultati raccolti aggregati in postura della flotta
- Conformità di sicurezza — indurisci le configurazioni che i tuoi log continuano a segnalare
Domande frequenti
Devo installare un collettore di log separato?
No. L'agente Monitic già distribuito per la gestione degli endpoint raccoglie log ed eventi di sicurezza. Non c'è un secondo agente, forwarder o pipeline di spedizione da costruire e mantenere.
Dove risiedono gli eventi grezzi?
Nel backend di sicurezza integrato con Wazuh. Monitic mantiene deliberatamente il flusso grezzo fuori dalla console di gestione e presenta invece risultati curati — segnale per l'operatore, profondità nel backend per le indagini.
Quanto velocemente un nuovo endpoint inizia a riportare?
Non appena viene registrato. La raccolta fa parte dell'essere gestiti, quindi la copertura di sicurezza cresce con la flotta senza un passaggio di onboarding separato.
È incluso in ogni piano?
SIEM e rilevamento minacce, inclusa la raccolta log, è disponibile nel livello Enterprise — vedi prezzi per i dettagli dei livelli.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.