Monitoraggio dell'integrità dei file che termina con una correzione
La maggior parte delle compromissioni lascia impronte nel file system prima di manifestarsi altrove: un binario modificato, una nuova voce di avvio, una chiave di registro che non c'era ieri. Il monitoraggio dell'integrità dei file esiste per catturare queste impronte — ma come implementazione standalone è un agente in più da distribuire e un flusso di avvisi in più da triage in isolamento. Monitic esegue FIM attraverso l'analisi di sicurezza integrata con Wazuh già alimentata dall'agente della piattaforma: le modifiche a file critici e voci di registro generano avvisi nella stessa console che gestisce la macchina, con un percorso di remediation allegato.
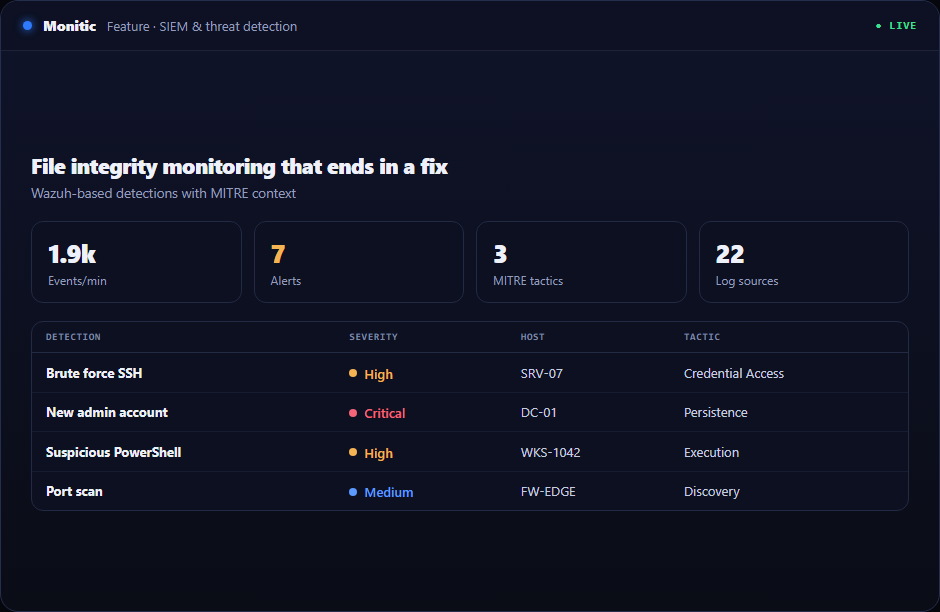
Avvisi su modifiche critiche a file e registro
L'agente monitora i file e le posizioni di registro che contano — binari di sistema, file di configurazione, punti di persistenza — e genera un avviso quando uno cambia. Ogni avviso indica l'endpoint, l'oggetto modificato e l'ora. Poiché l'avviso arriva all'interno della piattaforma di gestione, l'identità della macchina non è mai un lookup: il suo hardware, software installato, stato delle patch e proprietario sono a un clic di distanza, che è il contesto che separa "un file è cambiato" da "questo file non sarebbe dovuto cambiare su questa macchina."
Sia la manomissione malevola che la deriva ben intenzionale si manifestano allo stesso modo. La modifica al registro effettuata da un tecnico al di fuori del controllo delle modifiche e la chiave di persistenza piantata dal malware sono, per il file system, la stessa classe di evento — e vale la pena conoscerle entrambe.
Integrità più configurazione: FIM e SCA insieme
FIM risponde "cosa è cambiato"; la valutazione della configurazione di sicurezza (SCA) risponde "era debole in partenza." Monitic esegue entrambe dalla stessa telemetria. Un endpoint la cui valutazione della configurazione mostra lacune di hardening e i cui file critici stanno cambiando è una priorità diversa rispetto a ciascun segnale da solo — e vederli fianco a fianco è come un team snello triage come un SOC maturo. Gli avvisi che corrispondono a comportamenti avversari noti portano la loro tecnica MITRE ATT&CK, quindi una modifica all'integrità viene letta come una fase di un attacco piuttosto che come un evento isolato.
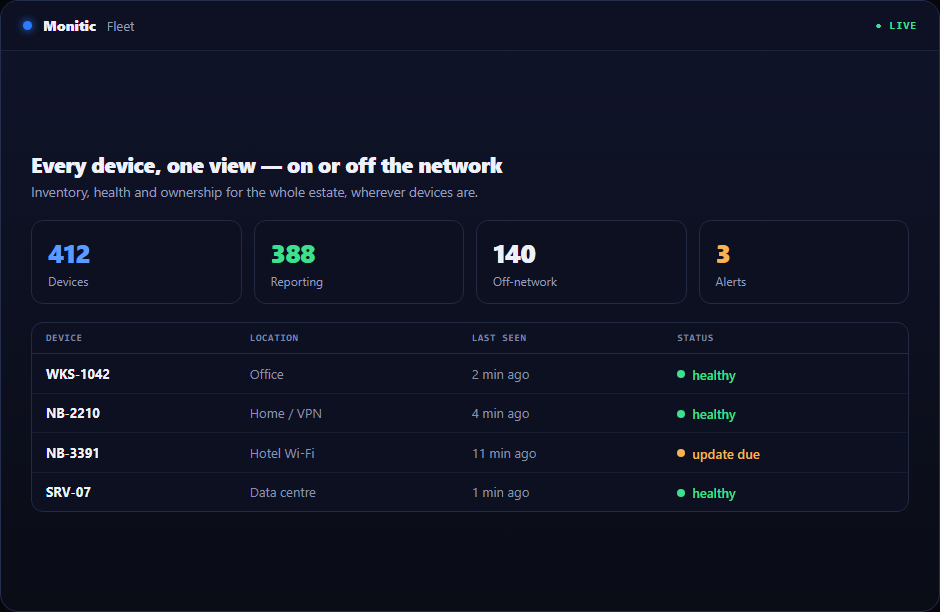
Dal file modificato al finding chiuso
Qui è dove il FIM di piattaforma diverge dal FIM standalone. Un avviso di modifica in uno strumento dedicato termina in una email; un avviso di modifica in Monitic termina in un'azione. Instrada il finding alla remediation sulla stessa piattaforma — invia uno script per ispezionare o ripristinare l'endpoint, distribuisci la patch che chiude il gap sfruttato, o passa il caso all'assistente AI con il contesto completo dell'avviso. Il finding confluisce anche nella dashboard SOC, quindi gli eventi di integrità contribuiscono al quadro della postura a livello di flotta invece di vivere in un silo.
Gli eventi grezzi rimangono nel backend di sicurezza per l'approfondimento investigativo; la console mostra il finding curato e le opzioni di risposta. Rilevamento su cui puoi agire, prezzato come parte della piattaforma piuttosto che come un secondo prodotto di sicurezza.
Funziona con
- Raccolta log — il flusso di telemetria dell'endpoint da cui emergono i finding FIM
- Mappatura MITRE ATT&CK — modifiche all'integrità classificate per tecnica avversaria
- Dashboard SOC — finding FIM nella vista della postura a livello di flotta
- Conformità di sicurezza — applica la configurazione di base che FIM verifica rimanga intatta
Domande frequenti
Cosa monitora il FIM di Monitic?
File critici e voci di registro — gli oggetti di sistema la cui modifica inaspettata segnala più spesso manomissione o deriva non autorizzata. Gli avvisi identificano l'endpoint, l'oggetto modificato e l'ora della modifica.
Il FIM richiede un agente o strumento separato?
No. Il FIM viene eseguito tramite l'agente Monitic che già gestisce l'endpoint, con analisi nel backend di sicurezza integrato con Wazuh. Distribuire la gestione significa distribuire il monitoraggio dell'integrità.
In cosa è diverso dall'antivirus?
L'antivirus giudica i file in base a firme e comportamenti noti come dannosi. Il FIM monitora oggetti noti come importanti per qualsiasi modifica, malevola o meno — catturando manomissioni, modifiche non autorizzate e derive su cui i motori di firma non hanno opinione. Sono livelli complementari.
Un avviso FIM può attivare una risposta?
Sì. I finding vengono instradati alla remediation sulla stessa piattaforma — uno script sull'endpoint, una distribuzione di patch o una correzione assistita da AI con contesto completo. Il FIM è incluso con SIEM e rilevamento delle minacce nel livello Enterprise; vedi prezzi.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.