Accessi privilegiati, senza il costo del PAM standalone
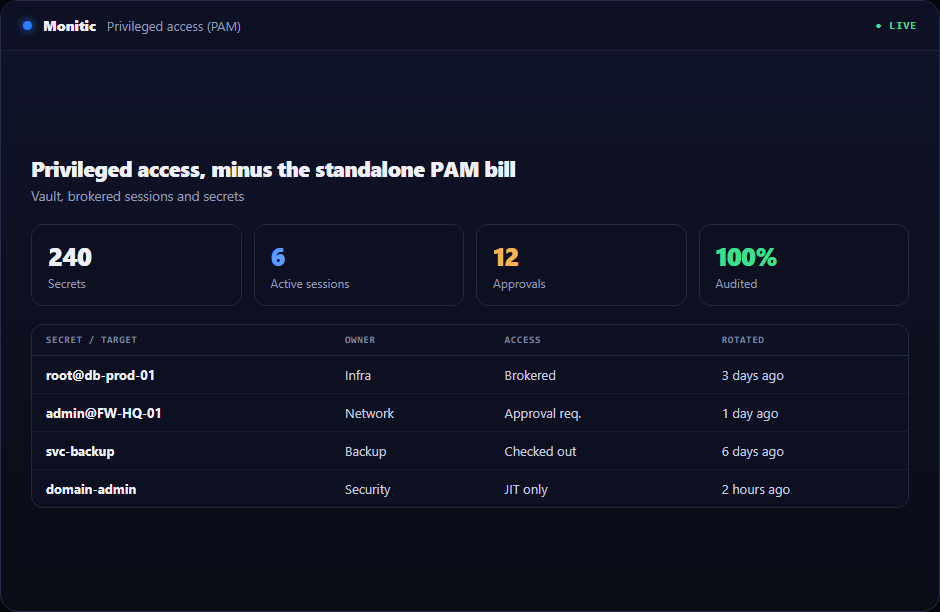
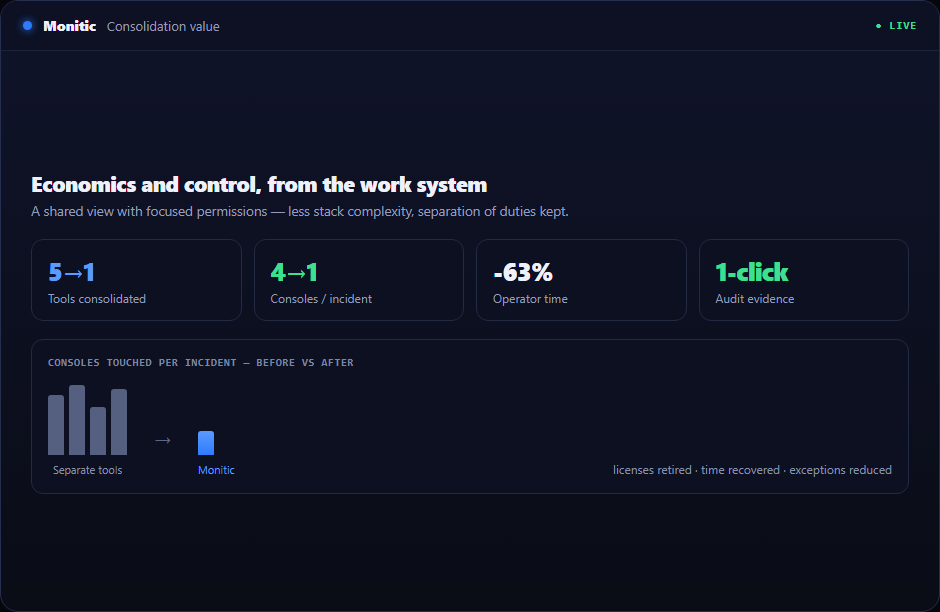
Le piattaforme PAM standalone hanno prezzi come se l'accesso privilegiato fosse una disciplina separata con un proprio budget. Per la maggior parte delle organizzazioni IT non lo è — fa parte dello stesso tessuto operativo di patch, monitoraggio e service desk. Monitic integra la gestione degli accessi privilegiati nella piattaforma: un vault password crittografato per tenant, gestione degli asset privilegiati per server e dispositivi di rete, assegnazione di sessioni brokerate e una traccia di audit che registra ogni rivelazione di credenziali. È incluso nel tier Enterprise — tipicamente meno del costo di un prodotto PAM standalone — su una piattaforma con piani per endpoint.
Cosa deve dimostrare un software per la gestione degli accessi privilegiati
Un CISO che valuta un PAM ha bisogno di tre risposte. Primo, un inventario: quali server, dispositivi di rete e credenziali sono considerati privilegiati e dove si trovano. Secondo, contenimento crittografico: se il database viene violato, i segreti vengono violati con esso. Terzo, attribuzione: chi ha visto quale credenziale e quando. Monitic risponde a tutte e tre all'interno della console in cui il tuo team già lavora — il vault password per il contenimento, asset privilegiati e sessioni per inventario e brokeraggio, e una traccia di audit a livello di rivelazione per l'attribuzione.
Un vault password sigillato per tenant
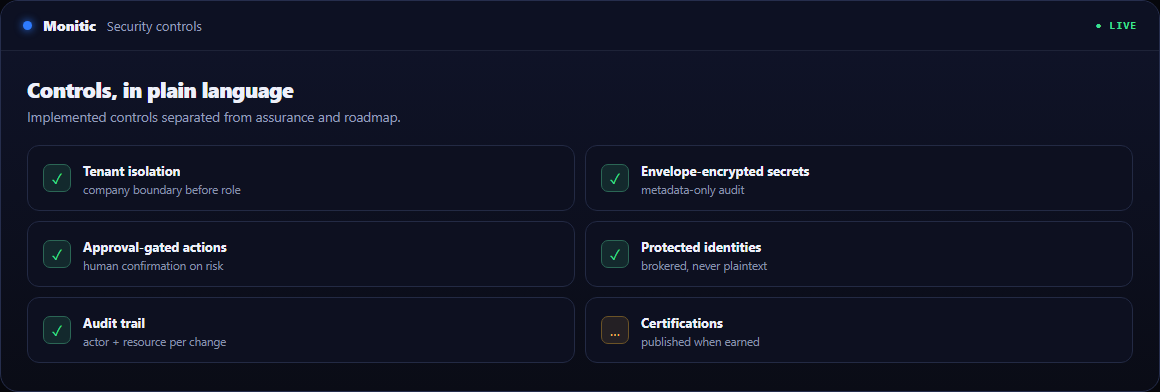
Ogni payload di voce del vault è crittografato con envelope: sigillato con AES-256-GCM sotto una chiave dati unica per il tuo tenant, che a sua volta è avvolta da una chiave master che non risiede mai accanto ai dati. Un dump del database non rivela nulla senza quella chiave master. Le voci sono organizzate in cartelle in modo che i team possano strutturare le credenziali per cliente, sito o sistema, e gli aggiornamenti parziali portano flag di audit che distinguono una modifica dei metadati da un cambiamento effettivo del segreto. Il design completo è sulla pagina del vault password.
Asset privilegiati e sessioni brokerate
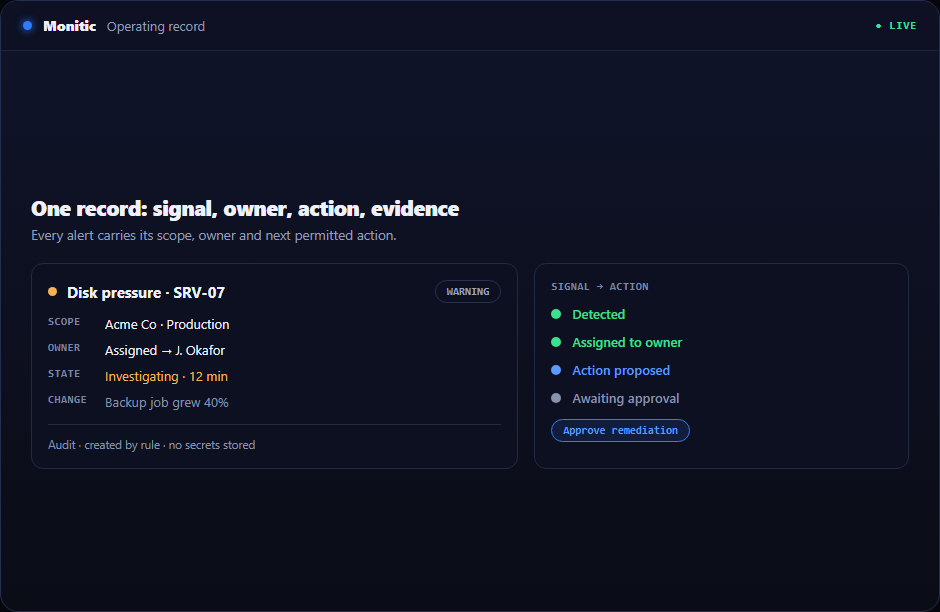
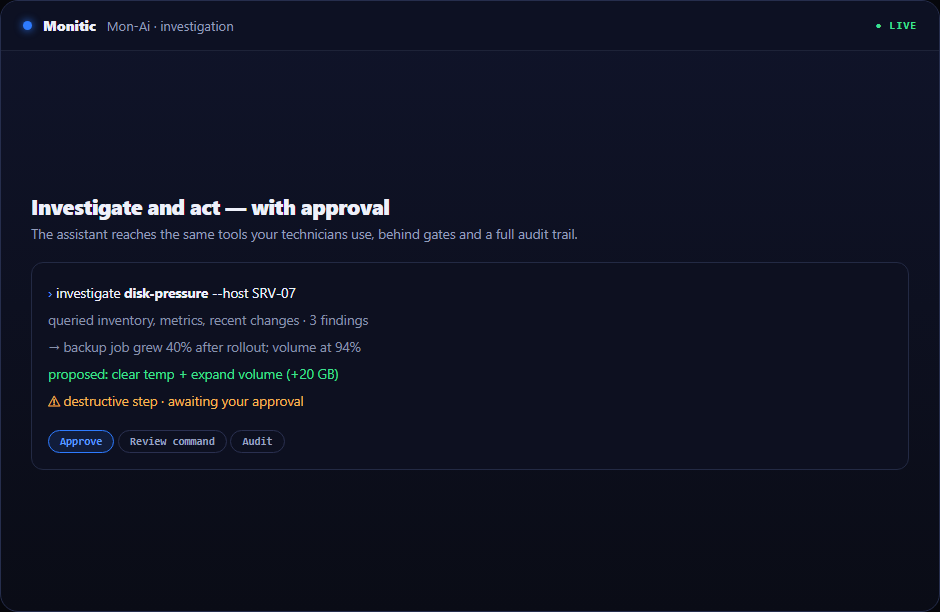
Registra server e dispositivi di rete come asset privilegiati, allega le credenziali che li sbloccano e assegna sessioni ai tecnici che necessitano di accesso — senza distribuire credenziali permanenti a tutti i membri del team. I MSP possono detenere credenziali per conto dei loro clienti, e i modelli di accesso con ambito personale mantengono il personale a contatto con i clienti all'interno del proprio perimetro. Vedi asset privilegiati e sessioni per il modello di brokeraggio e accesso remoto per il livello di connessione con cui si abbina.
Audit che separa una ridenominazione da un cambiamento di segreto
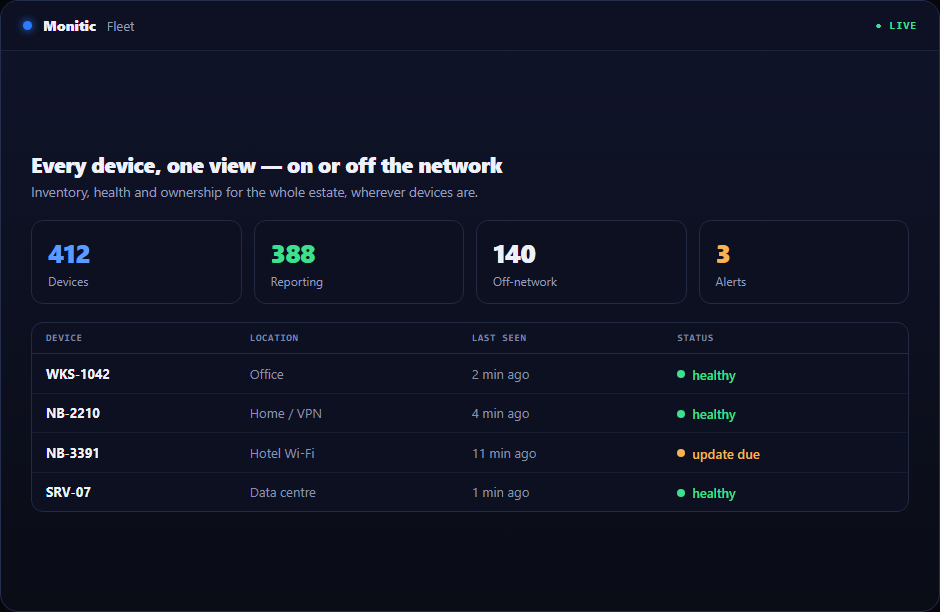
Ogni rivelazione di credenziale è registrata: chi ha rivelato cosa e quando. Le mutazioni sono registrate con sufficiente contesto per ricostruire gli eventi in seguito — e i flag di aggiornamento parziale permettono a un revisore di capire a colpo d'occhio se una modifica ha toccato il payload segreto o solo i suoi metadati. Questa precisione è importante quando si risponde a un regolatore, non solo a una dashboard. La stessa disciplina si applica alla conformità di sicurezza su tutta la piattaforma.
Come funziona
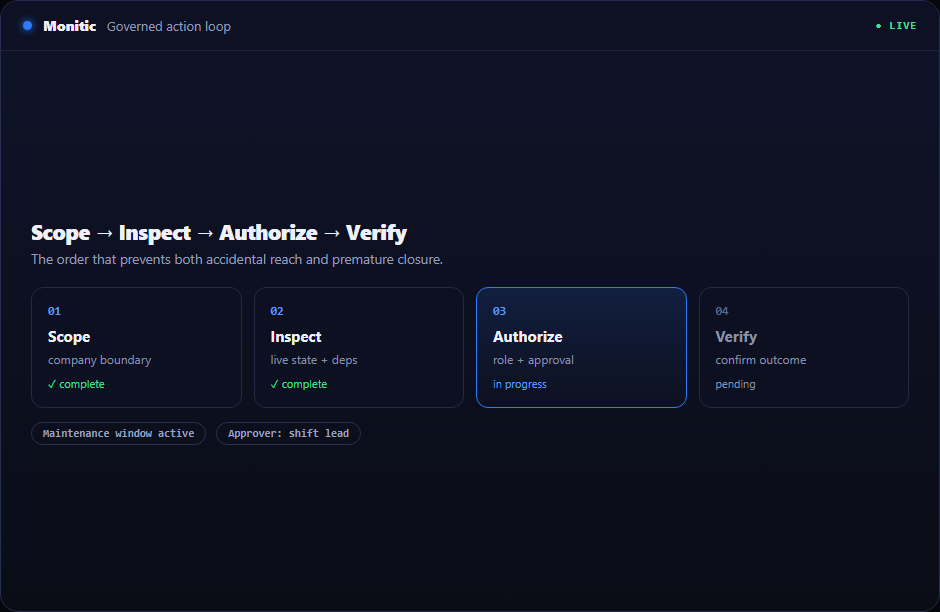
Registra gli asset privilegiati e memorizza le loro credenziali nel vault. Assegna o metti in brokeraggio le sessioni ai tecnici e al personale che ne hanno bisogno. Ogni rivelazione e ogni mutazione finisce automaticamente nella traccia di audit — nessun prodotto di logging separato, nessuna pipeline di esportazione da mantenere, nessuna riconciliazione tra lo strumento PAM e la piattaforma di registrazione.
Esplora l'accesso privilegiato in profondità
- Vault password — voci organizzate in cartelle, crittografia envelope per voce, rivelazioni sottoposte a audit.
- Asset privilegiati e sessioni — registro asset, assegnazione e brokeraggio sessioni, accesso con ambito personale.
Funziona con il resto della piattaforma
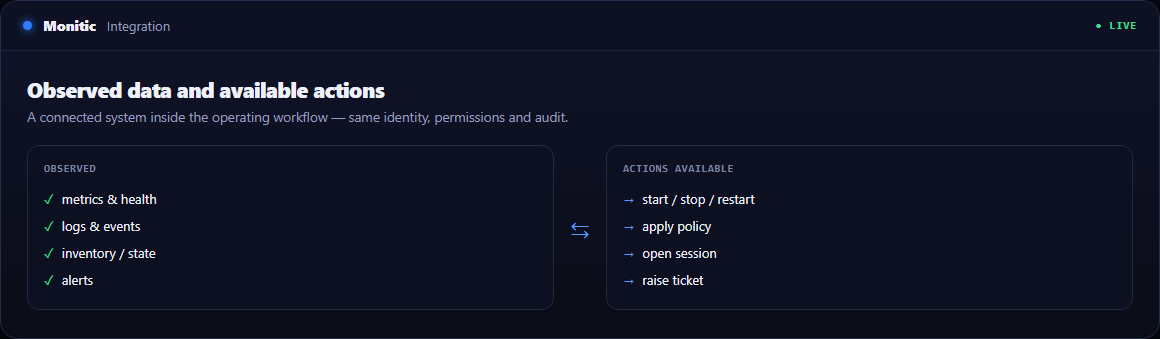
L'accesso privilegiato è più forte quando condivide un modello dati con il resto della tua operazione. Identità e directory governa chi esiste e quali ruoli ricopre; accesso remoto trasporta le sessioni che PAM mette in brokeraggio; conformità di sicurezza trasforma la traccia di audit in evidenza. I team che si preparano per un audit di framework dovrebbero iniziare con la soluzione di conformità. PAM è incluso nel tier Enterprise — vedi prezzi — e la configurazione è coperta nella documentazione sugli accessi privilegiati.
Domande frequenti
No. Monitic si concentra su archiviazione sigillata, accesso brokerato e audit a livello di rivelazione. La rotazione rimane un'operazione controllata e avviata dall'uomo — e poiché ogni cambiamento di segreto è segnalato nella traccia di audit, puoi verificare che sia effettivamente avvenuto.
Niente di utile per l'attaccante. I payload del vault sono sigillati con AES-256-GCM sotto chiavi per tenant avvolte da una chiave master memorizzata separatamente. Senza la chiave master, il dump contiene solo testo cifrato.
Nessun prodotto separato. Le funzionalità PAM e di identità sono incluse nel tier Enterprise. I soli strumenti PAM standalone costano tipicamente più dell'intera piattaforma.
Sì. Gli asset privilegiati e le voci del vault possono essere detenuti per cliente, con liste di autorizzazione per azienda che mantengono ogni tecnico all'interno dei clienti a cui è assegnato.
Consolida PAM nella piattaforma che già utilizzi
Esegui il vault, il registro asset e la traccia di audit accanto a patch e monitoraggio — una console, un agente. Avvia prova gratuita — 14 giorni, tutti i moduli inclusi — o richiedi una demo.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.