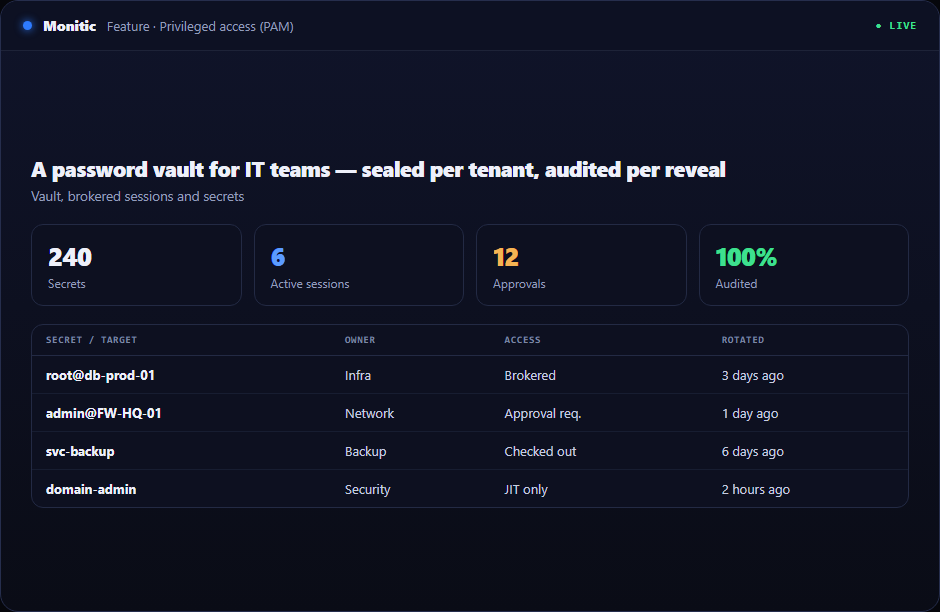
Un password vault per team IT — sigillato per tenant, auditato per rivelazione
La maggior parte dei gestori di password per team sono stati progettati per singoli utenti e poi adattati alle organizzazioni. Il vault di Monitic è stato progettato per le operazioni IT fin dall'inizio: credenziali organizzate per cartella, ogni singolo payload crittografato individualmente e ogni rivelazione registrata in una traccia di audit con il nome dell'attore. Fa parte del modulo accesso privilegiato della piattaforma Monitic, quindi l'accesso al vault segue gli stessi ruoli e la stessa definizione di ambito aziendale di tutto il resto del lavoro del tuo team — nessun elenco utenti separato, nessun silos di audit separato.
Crittografia envelope: cosa ottiene un attaccante da un dump del database
Niente. Il payload di ogni voce del vault è sigillato con AES-256-GCM sotto una chiave dati unica per il tuo tenant. Quella chiave dati è a sua volta avvolta da una chiave master conservata separatamente dal database. Un attaccante in possesso di un dump completo del datastore ha solo testo cifrato — senza la chiave master non c'è modo di tornare al testo in chiaro, per nessun tenant. Questa è la crittografia envelope come praticata dai servizi di gestione delle chiavi cloud, applicata per singola voce e per singolo tenant.
Ne derivano due proprietà. L'isolamento dei tenant è crittografico, non solo logico: il materiale delle chiavi di un tenant non decifra mai le voci di un altro tenant. E il raggio d'esplosione è limitato per progettazione: le chiavi sono stratificate in modo che nessun singolo artefatto memorizzato riveli i segreti.
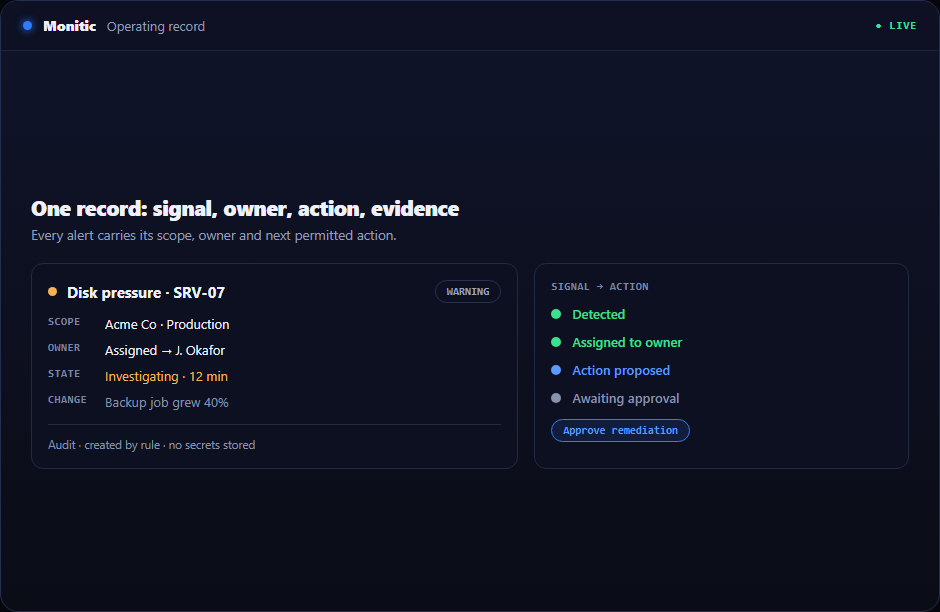
Ogni rivelazione è un evento di audit
Un vault è affidabile solo quanto la sua risposta a "chi ha visto questa password e quando". In Monitic, rivelare una credenziale è sempre auditato — attore, voce, timestamp. Non esiste un percorso di lettura silenzioso verso un segreto. Anche gli aggiornamenti sono auditati, con una distinzione apprezzata dagli auditor: i flag di aggiornamento parziale registrano se una modifica ha toccato il payload segreto o solo metadati come il titolo o la cartella. Una voce rinominata e una password cambiata sono eventi diversi, e il log lo dice senza che nessuno debba leggere i diff.
Progettato per come i team IT condividono effettivamente le credenziali
Le cartelle rispecchiano la struttura della tua operatività — per cliente, per sito, per classe di sistema. L'accesso segue il controllo degli accessi basato sui ruoli della piattaforma: permessi granulari decidono chi può leggere e chi può gestire, e le liste di autorizzazione per azienda mantengono i tecnici MSP all'interno dei clienti assegnati. Poiché il vault condivide il livello di identità con il resto di Monitic, un nuovo tecnico provisionato tramite SCIM arriva con l'accesso al vault correttamente definito dal primo giorno — e lo perde il giorno in cui l'IdP lo dice.
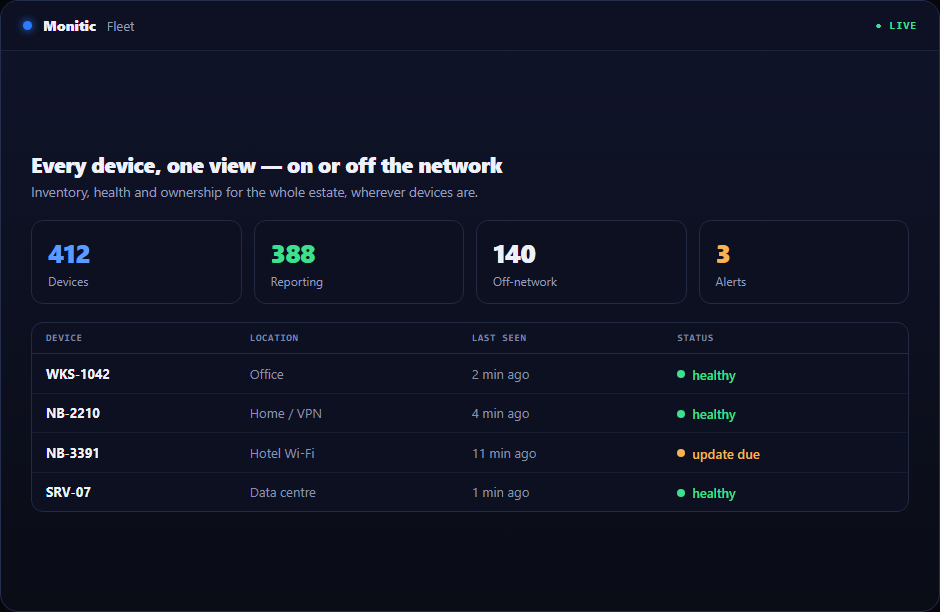
Funziona con
Il vault è una metà della storia dell'accesso privilegiato. Asset e sessioni privilegiati associa le credenziali a server e dispositivi di rete e media le sessioni verso di essi, così i tecnici ottengono accesso senza detenere segreti permanenti. Identità e directory governa i ruoli e il provisioning che decidono chi può aprire quale cartella. Entrambi confluiscono nell'hub accesso privilegiato, incluso nel piano Enterprise — vedi prezzi.
Domande frequenti
Come è crittografato il vault?
Per singola voce, con AES-256-GCM, sotto una chiave dati per tenant avvolta da una chiave master tenuta separatamente — crittografia envelope. Un dump del database senza la chiave master produce solo testo cifrato.
Possiamo sapere chi ha visualizzato una credenziale?
Sì, sempre. Ogni rivelazione è un evento di audit che riporta l'attore, la voce e il timestamp. Non esiste un modo non auditato per leggere un segreto dal vault.
Possiamo sapere se un aggiornamento ha cambiato la password effettiva?
Sì. Gli aggiornamenti parziali portano flag di audit che distinguono le modifiche ai metadati dalle modifiche ai segreti, così un auditor può separare uno spostamento di cartella da un cambio di password a colpo d'occhio.
Il vault è un prodotto separato?
No. È incluso nel modulo di accesso privilegiato nel piano Enterprise di Monitic — su una piattaforma con piani per endpoint.
Metti le tue credenziali in un posto difendibile
Un vault che i tuoi auditor possono verificare e che i tuoi tecnici useranno effettivamente — all'interno della console in cui già lavorano. Inizia la prova gratuita — 14 giorni, completa — o richiedi una demo. Torna a accesso privilegiato.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.