Conformità che puoi imporre, non solo segnalare
Sicurezza integrata. Non aggiunta.
La maggior parte dei software di conformità per endpoint produce un report e lascia a te la correzione. Monitic valuta ogni endpoint rispetto ai controlli allineati a CIS in modo continuo — e poi chiude le evidenze: i controlli auto-correggibili vengono inviati come attività dell'agente con un clic, il resto viene passato all'assistente AI con contesto completo. La conformità smette di essere una corsa trimestrale e diventa una proprietà del parco.
Pronto per l'audit, sempre. La valutazione continua significa che le prove esistono prima che il revisore le chieda — stati dei controlli, timestamp e una traccia immutabile di ogni azione.
Correggi, non solo segnala. Le evidenze hanno un percorso di remediation sulla stessa piattaforma, non un passaggio di foglio di calcolo a un altro team e un altro strumento.
Un punteggio per parco. Un singolo punteggio di postura con suddivisioni per azienda e unità, così la dirigenza vede la conformità come un numero che si muove — e sa perché si è mosso.
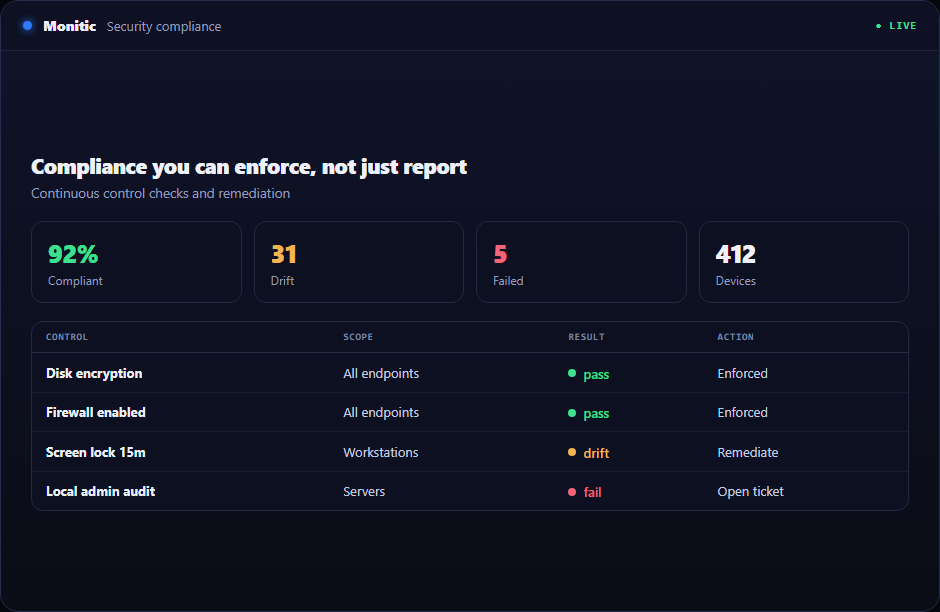
Controlli di conformità, allineati a CIS e valutati continuamente
L'agente valuta ogni endpoint rispetto a un set di controlli allineati a CIS — non una scansione puntuale, ma controlli continui che individuano una macchina il giorno in cui esce dalla linea. Assegna policy di controllo a aziende e unità, e ogni dispositivo viene misurato rispetto allo standard che gli si applica.
- Controlli allineati a CIS valutati continuamente su ogni endpoint
- Risultati per dispositivo, così un'evidenza nomina sempre la macchina e il controllo
- Assegnazione delle policy per azienda e unità per ambienti multi-entità
Esplora i controlli di conformità in dettaglio.
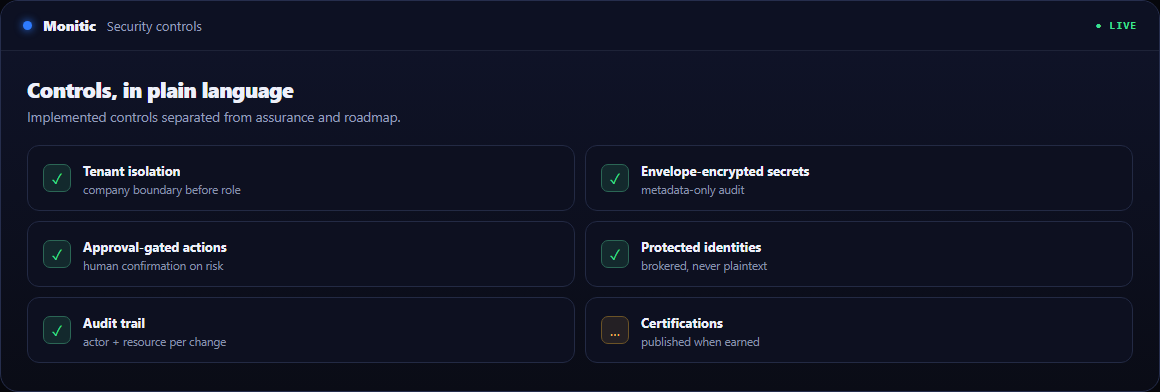
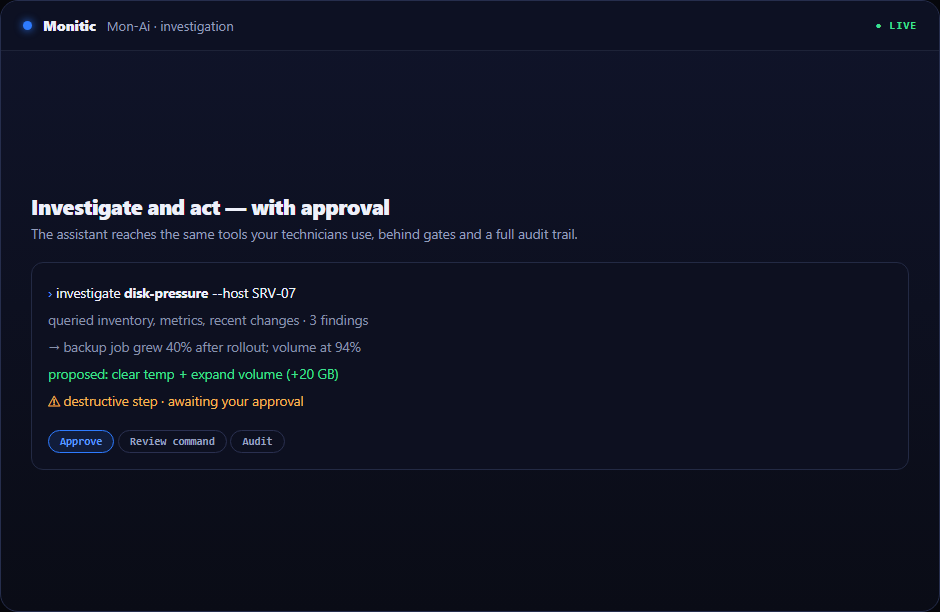
Remediation con un clic — e AI per il resto
Un'evidenza che rimane in un report è un rischio con un timestamp. In Monitic, i controlli auto-correggibili vengono inviati come attività dell'agente con un clic: la correzione viene eseguita sull'endpoint e il controllo viene rivalutato. I controlli che richiedono giudizio vengono passati all'assistente AI con contesto completo — il dispositivo, il controllo, l'evidenza — così un tecnico li risolve in minuti invece di fare ricerche per un pomeriggio.
- Controlli auto-correggibili risolti come attività dell'agente, verificati al completamento
- Evidenze non automatiche passate a Mon-Ai con contesto completo
- Ogni remediation registrata: cosa è stato eseguito, dove, da chi avviata
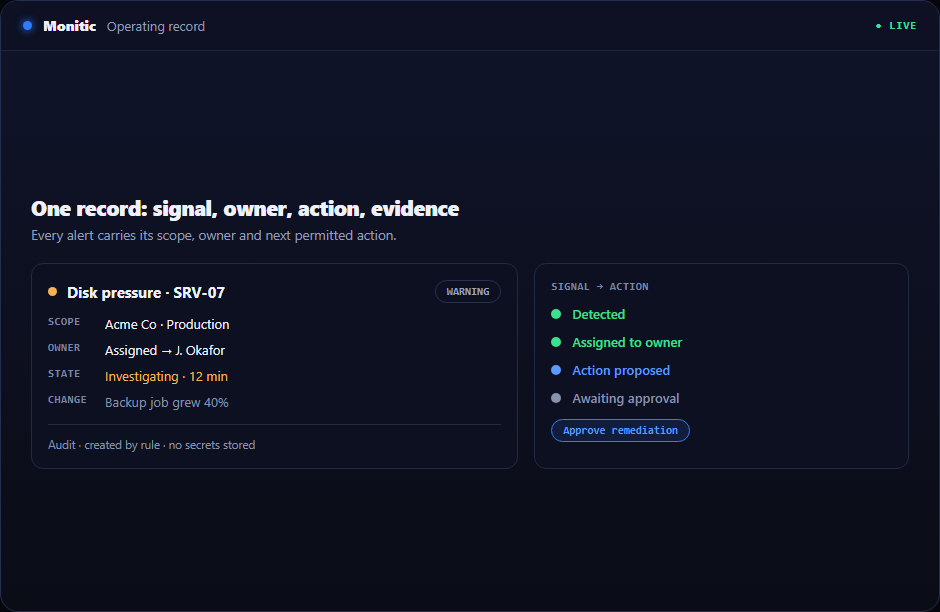
Punteggio di postura del parco con rilevamento della deriva
La conformità è una tendenza, non un'istantanea. Monitic condensa i risultati dei controlli in un punteggio di postura del parco con rilevamento della deriva — quando un parco indurito inizia a scivolare, lo vedi come un numero in movimento, suddiviso per azienda e unità, prima che diventi un incidente o un fallimento di audit.
- Un punteggio di postura per il parco, con suddivisioni per azienda e unità
- Rilevamento della deriva che segnala il degrado appena inizia
- Le tendenze di postura alimentano dashboard per i report alla dirigenza
Registrazione di audit immutabile
Ogni azione dell'operatore e ogni azione dell'AI vengono scritte in un registro di audit immutabile — chi ha fatto cosa, quando e su quale dispositivo. Remediation, modifiche alle policy e rivelazioni di dati sensibili lasciano tutti una traccia su cui un revisore può fare affidamento, trasformando la preparazione all'audit da un progetto archeologico in una query.
Esplora la registrazione di audit.
Come funziona
L'agente valuta i controlli su ogni endpoint. I risultati confluiscono nel punteggio di postura. I controlli falliti vengono corretti — un clic per quelli auto-correggibili, assistenza AI per il resto — e rivalutati per verificare la correzione. Valuta, assegna punteggio, correggi, verifica: un ciclo, non un report.
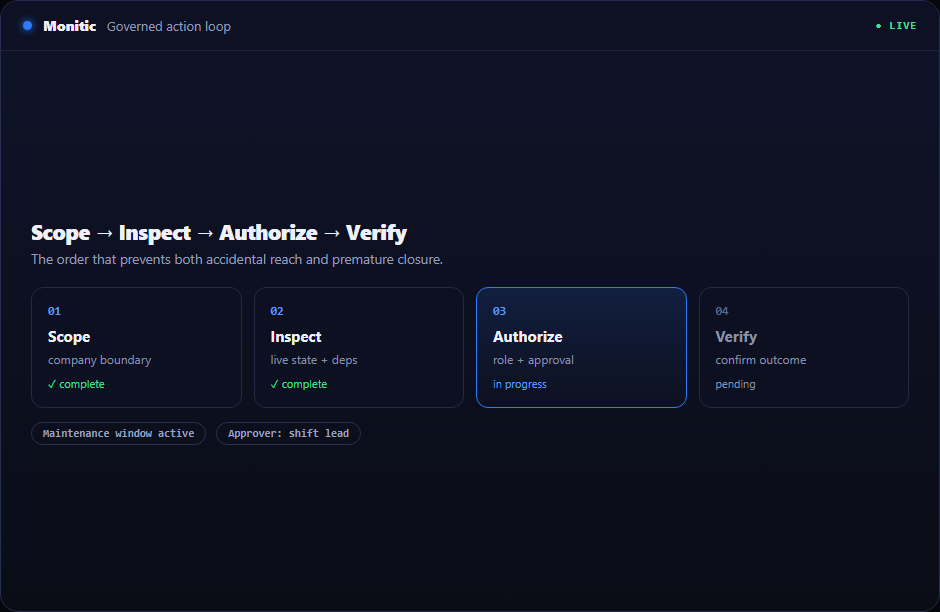
Esplora la conformità della sicurezza in dettaglio
- Controlli di conformità — il set di controlli allineati a CIS e l'assegnazione delle policy
- Remediation con un clic — dall'evidenza alla correzione verificata
- Registrazione di audit — la traccia immutabile di chi ha fatto cosa
Moduli correlati
- Correggi ciò che la conformità trova — patch management chiude i controlli relativi agli aggiornamenti a livello di parco
- Scansiona più a fondo — vulnerability management trova le CVE dietro le configurazioni errate
- Monitora le minacce — SIEM & threat detection sorveglia ciò che la conformità ha indurito
Devi rispettare un framework? Scopri come i team si preparano per gli audit con Monitic per la conformità — inclusi ambienti governativi, sanitari e servizi finanziari. Le funzionalità di conformità sono incluse nei piani della piattaforma; vedi prezzi.
Domande frequenti
Il set di controlli è allineato a CIS. Poiché i benchmark CIS sono alla base dei requisiti di controllo tecnico della maggior parte dei framework, i team utilizzano i risultati di Monitic come prove sugli endpoint quando si preparano per audit secondo standard come ISO 27001 o NIS2.
I controlli auto-correggibili vengono inviati come attività dell'agente con un clic e verificati tramite rivalutazione. I controlli che richiedono giudizio vengono passati all'assistente AI con contesto completo anziché essere corretti alla cieca — azioni deliberate, ognuna registrata.
I controlli di conformità verificano la configurazione — l'endpoint è impostato come richiesto dalla policy. Vulnerability management verifica il software — l'inventario installato contiene CVE note. I programmi maturi eseguono entrambi; Monitic esegue entrambi su un'unica piattaforma. Vedi la guida alla conformità degli endpoint.
Sì. Le azioni dell'operatore e le azioni dell'AI finiscono nel registro di audit immutabile con attore, azione, target e ora.
Configuralo in pochi minuti — leggi la documentazione sulla conformità della sicurezza.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.