Una traccia di audit IT che puoi consegnare a un revisore
Quando qualcosa cambia nel parco macchine — viene eseguita una remediation, una policy viene modificata, una credenziale viene rivelata — la prima domanda è sempre la stessa: chi lo ha fatto e quando? Monitic risponde con una traccia di audit immutabile che registra ogni azione mutante sulla piattaforma, sia eseguita da un operatore umano che dall'assistente AI. Non un log di debug che contiene alcune risposte, ma un registro strutturato chi-ha-fatto-cosa che regge da solo quando il revisore, il cliente o la revisione degli incidenti lo richiedono.
Ogni mutazione registrata — umana e AI
Ogni operazione che modifica qualcosa lascia una voce: l'attore, l'azione, il target, l'ora. Questa copertura si estende all'AI della piattaforma — quando l'assistente esegue un'azione sul parco macchine, la traccia di audit registra sia l'azione che l'umano che l'ha diretta, così l'autonomia non significa mai anonimato. Man mano che l'AI assume più lavoro operativo, questa è la differenza tra un assistente che puoi distribuire e uno che non puoi difendere in una revisione di sicurezza.
- Voci immutabili per ogni azione mutante su tutta la piattaforma
- Le azioni AI hanno doppia attribuzione: cosa ha fatto l'AI e quale operatore l'ha diretta
- Una traccia unica per l'intera piattaforma — nessuna necessità di unire log da sei strumenti separati
Eventi di rivelazione, sempre registrati
Le letture di solito non vale la pena auditarle — ma rivelare dati sensibili non è una lettura ordinaria. Ogni volta che un segreto o una credenziale memorizzata viene esposta a un umano, Monitic scrive un evento di rivelazione: chi l'ha visto, quando e quale voce. Il valore stesso non entra mai nel log — solo i metadati e il fatto dell'accesso — così la traccia di audit documenta l'esposizione senza diventare esposizione.
- Ogni rivelazione di dati sensibili genera una voce di audit, senza eccezioni
- Le voci registrano solo metadati — mai il valore rivelato stesso
- L'accesso ai segreti diventa una storia revisionabile invece di un punto cieco inconoscibile
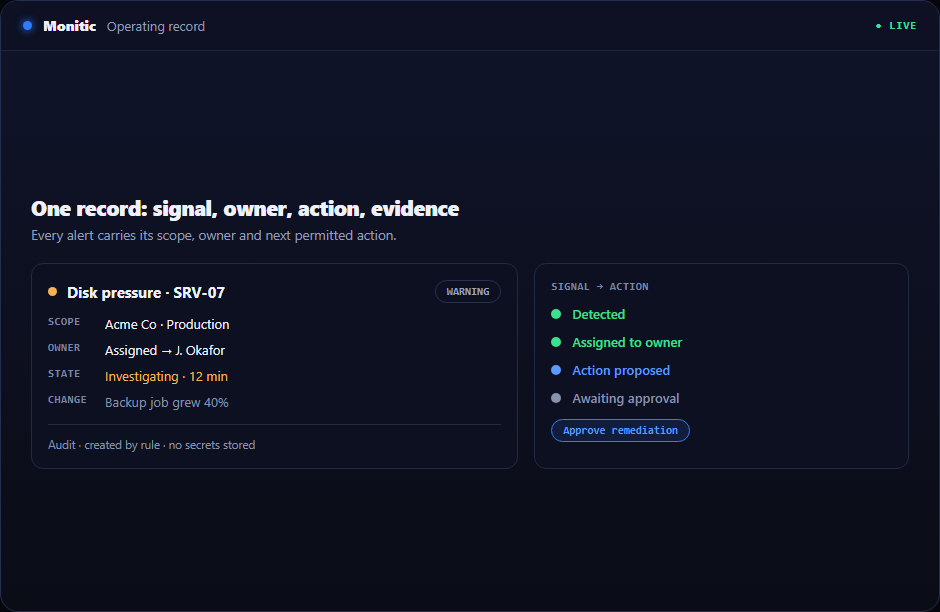
Dati strutturati, progettati per le indagini
Una traccia che puoi leggere è buona; una traccia che puoi interrogare è migliore. Ogni voce di audit di Monitic porta dati strutturati con identificatori stabili — ID dispositivo, ID attività, ID voce — così gli eventi si collegano attraverso il registro. Parti da un controllo remediato e vai all'attività che lo ha risolto; parti da un operatore ed elenca tutto ciò che ha toccato in un intervallo. Le indagini diventano interrogazioni con risposte invece di archeologia tra file di log.
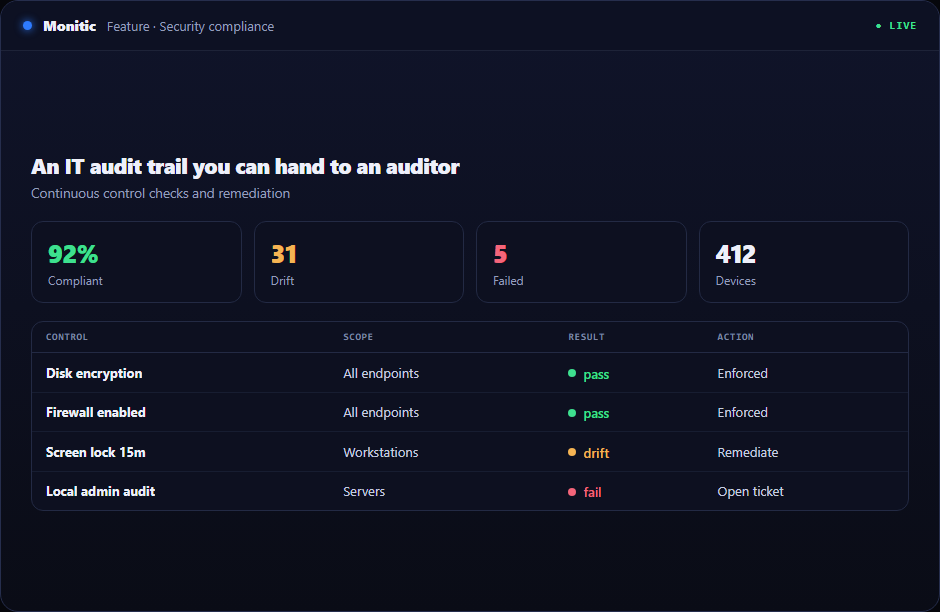
La traccia sostiene il resto della storia di conformità: i controlli di conformità dimostrano lo stato del parco macchine, la remediation con un clic dimostra che i risultati sono stati risolti, e la registrazione audit dimostra chi ha fatto tutto. Ancorano anche la fiducia nelle capacità AI della piattaforma — ogni modifica guidata dall'AI è responsabile quanto una umana. Incluso nei piani piattaforma per endpoint.
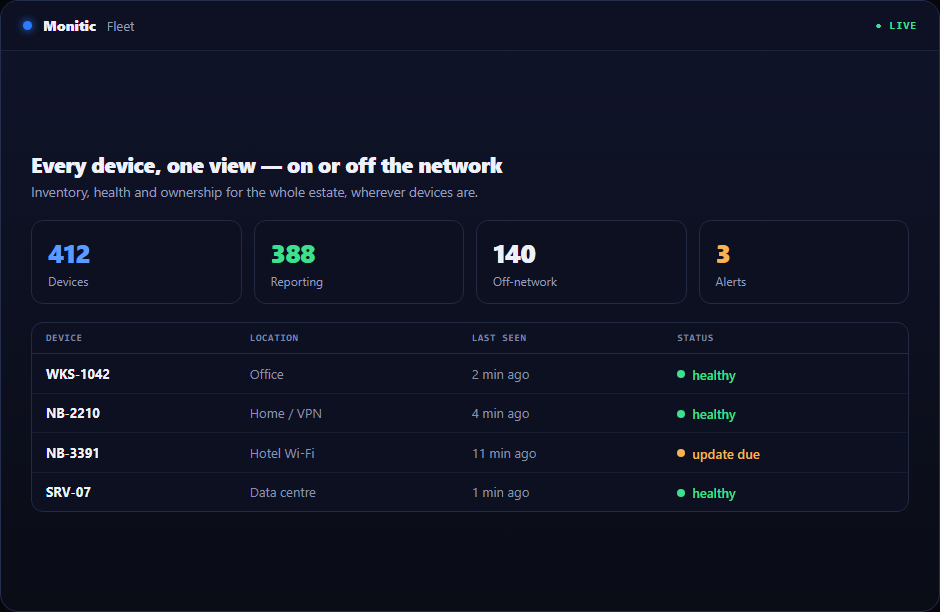
Funziona con
- Controlli di conformità — le valutazioni i cui risultati la traccia evidenzia
- Remediation con un clic — ogni correzione inviata, registrata
- Monitic AI — azioni AI con piena doppia attribuzione
Domande frequenti
Le registrazioni di audit possono essere modificate o cancellate?
No. La traccia è immutabile per progettazione — le voci vengono scritte una volta e conservate come scritte. Una traccia di audit che può essere rivista dopo il fatto è una narrazione, non una prova.
Le azioni AI sono auditate allo stesso modo delle azioni umane?
Sì, con un'aggiunta: le azioni eseguite dall'AI registrano sia l'azione che l'operatore che ha diretto l'AI, così la responsabilità segue la decisione umana, non solo l'esecuzione meccanica.
Il log contiene mai password o segreti?
No. Gli eventi di rivelazione registrano che dati sensibili sono stati accessi — attore, voce, ora — ma mai il valore stesso. La traccia documenta l'esposizione senza duplicarla.
Cosa rende la traccia utile per le indagini?
Dati di audit strutturati con identificatori stabili. Poiché le voci condividono ID dispositivo, attività e voce, puoi unire gli eventi attraverso il registro e ricostruire una sequenza completa — chi ha fatto cosa, in quale ordine, su quali macchine.
Fai di "chi lo ha fatto?" una domanda risolta
Ogni azione sul tuo parco macchine, registrata, dal primo giorno di una prova di 14 giorni. Inizia la prova gratuita o richiedi una demo.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.