Security operations senza la tassa delle sei console
La maggior parte degli stack di sicurezza sono un incidente della storia degli acquisti: un SIEM comprato dopo un incidente, uno scanner di vulnerabilità comprato prima di un audit, una console per ogni vendor di firewall, un vault PAM isolato e un RMM con cui nessuno di loro parla. Ogni alert avvia un'indagine a rotazione tra sistemi che detengono ciascuno un diverso frammento di verità. La tassa viene pagata due volte — una in abbonamenti, una nei minuti che un analista impiega per assemblare il contesto prima di poter prendere qualsiasi decisione.
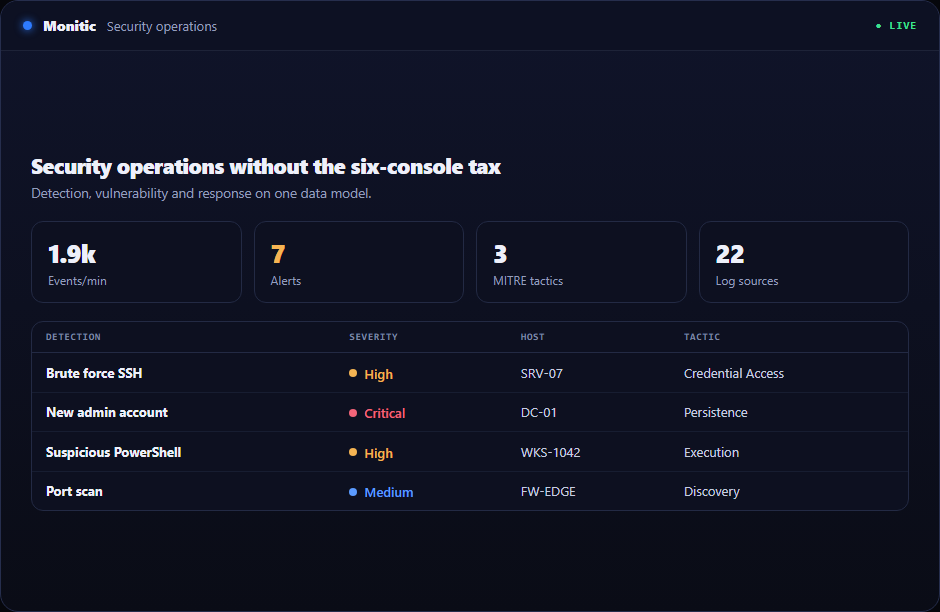
Tre problemi che ogni team di sicurezza riconosce
Alert senza contesto. Una rilevazione nomina un hostname. Chi possiede il dispositivo, quale software esegue, quando è stato patchato l'ultima volta, in quale segmento di rete si trova — rispondere significa altri tre login. L'assemblaggio del contesto, non l'analisi, consuma il turno.
Trovare senza risolvere. Gli scanner producono risultati; un team diverso possiede la remediation. Il passaggio è un foglio di calcolo o un ticket lanciato oltre un muro, e quel divario è dove gli SLA di remediation muoiono silenziosamente.
Costo su costo. SIEM, scanner, PAM e strumenti firewall fatturano separatamente, rinnovano separatamente e richiedono lavoro di integrazione separato solo per approssimare un quadro condiviso.
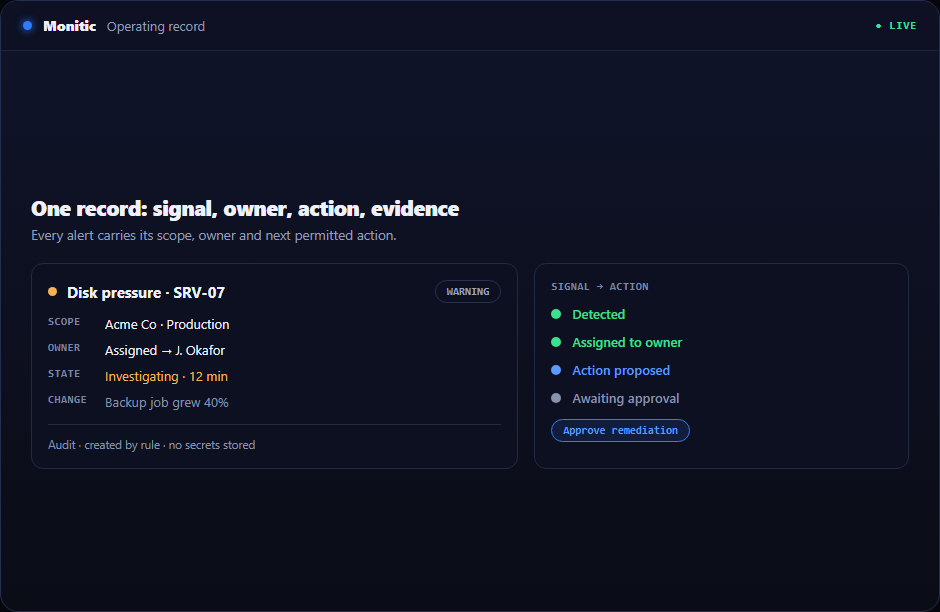
Cosa cambia una piattaforma di security operations su un unico modello dati
I moduli di sicurezza di Monitic leggono gli stessi record che l'agente endpoint scrive, quindi rilevazione e risposta condividono un'unica fonte di verità:
- SIEM e threat detection — raccolta log endpoint, monitoraggio integrità file e mapping MITRE ATT&CK, presentati in una dashboard SOC dove ogni rilevazione arriva già unita al record del dispositivo sottostante.
- Vulnerability management — il matching CVE viene eseguito continuamente contro l'inventario software che l'agente già mantiene, con scansione di rete per tutto ciò che è senza agente. Nessuna finestra di scansione necessaria per conoscere la tua esposizione degli endpoint.
- Security compliance — controlli continui di conformità con remediation con un clic, così il drift della postura viene risolto nella stessa console che lo ha trovato.
- Firewall management — FortiGate, OPNsense, Sophos e SonicWall sotto un'unica vista, inclusa la ricerca policy che risponde "perché questo traffico è bloccato" in secondi invece di una sessione di archeologia regola per regola.
- Privileged access — credenziali vaultate e sessioni privilegiate registrate, nello stesso perimetro RBAC di tutto il resto.
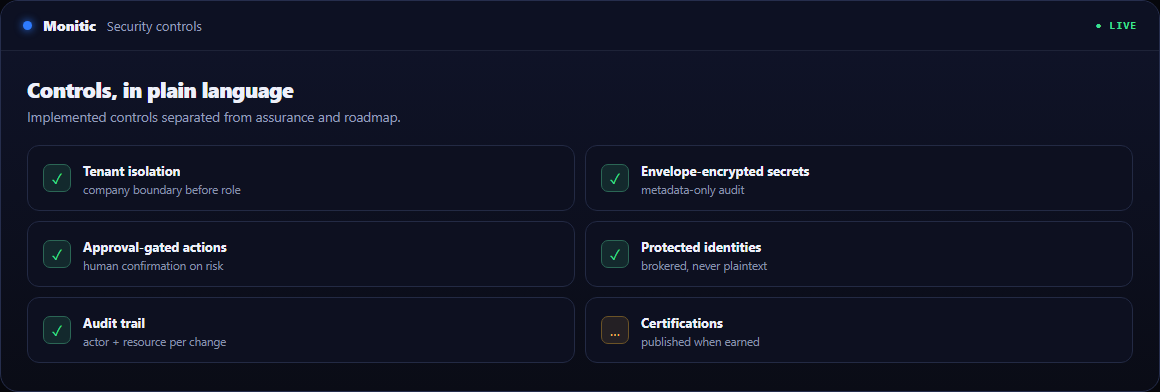
Dalla rilevazione alla risoluzione, una console
| Sfida di security operations | Come Monitic risponde |
|---|---|
| Le rilevazioni mancano di contesto del dispositivo | Gli eventi SIEM si uniscono automaticamente al record live dell'endpoint |
| Il backlog di vulnerabilità non si riduce mai | I risultati CVE alimentano direttamente il deploy delle patch |
| Le regole firewall sono opache | La ricerca policy traccia un verdetto fino alla regola esatta |
| L'attività privilegiata è invisibile | Vault, registrazione sessione e audit in un'unica traccia |
| Il volume di triage supera il personale | Mon-Ai tria, correla e propone la soluzione |
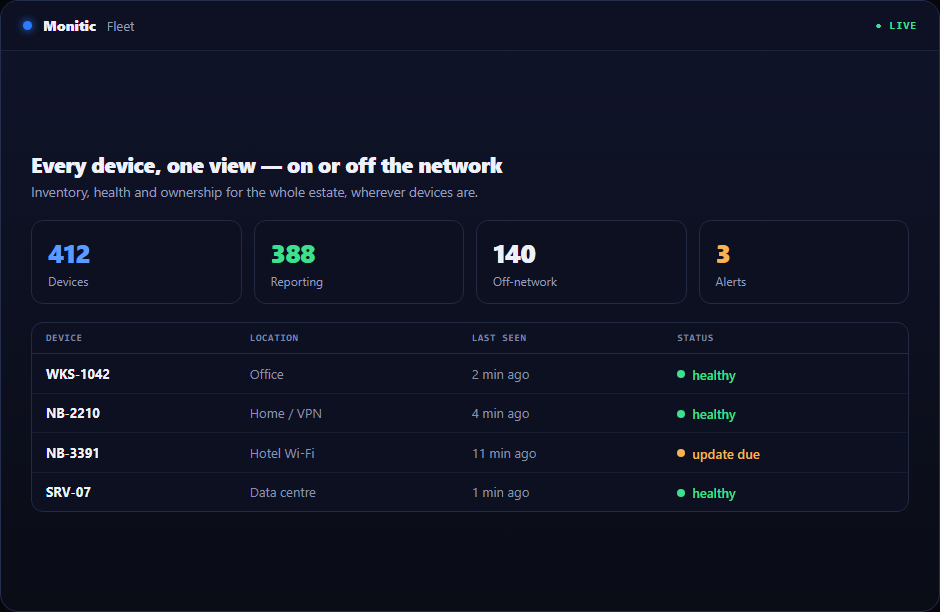
Triage AI che termina con una soluzione, non un riepilogo
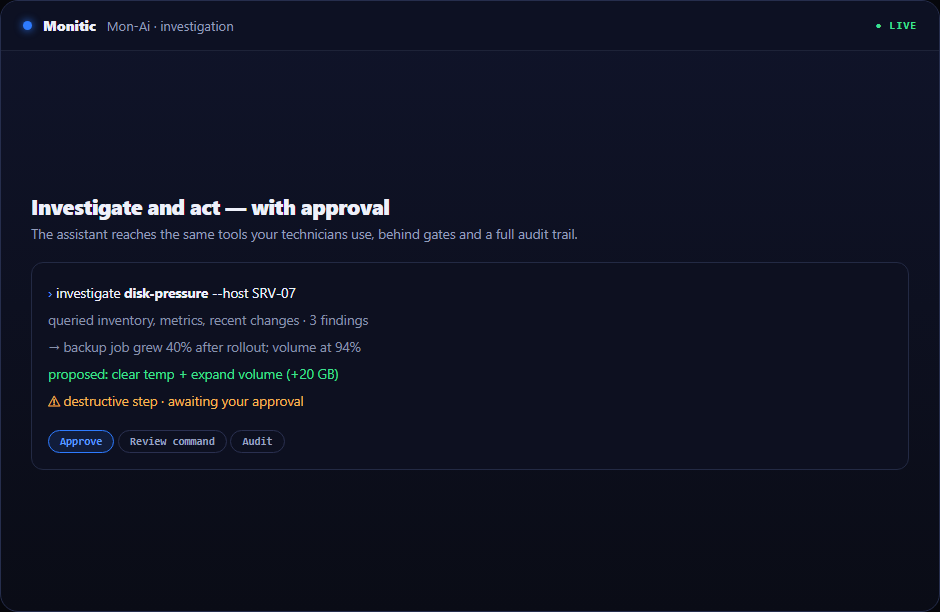
Mon-Ai è integrato nella stessa piattaforma, quindi il triage non è un chatbot che legge log — può estrarre il record del dispositivo, verificare lo stato delle patch, eseguire un comando terminale limitato e proporre remediation. Ogni azione passa attraverso un gate di approvazione, viene eseguita all'interno dell'ambito RBAC dell'analista e finisce nella traccia di audit. L'AI accorcia il percorso dalla rilevazione alla soluzione; non fa mai un passo che il tuo team non abbia autorizzato.
La voce di budget che il tuo CFO chiederà
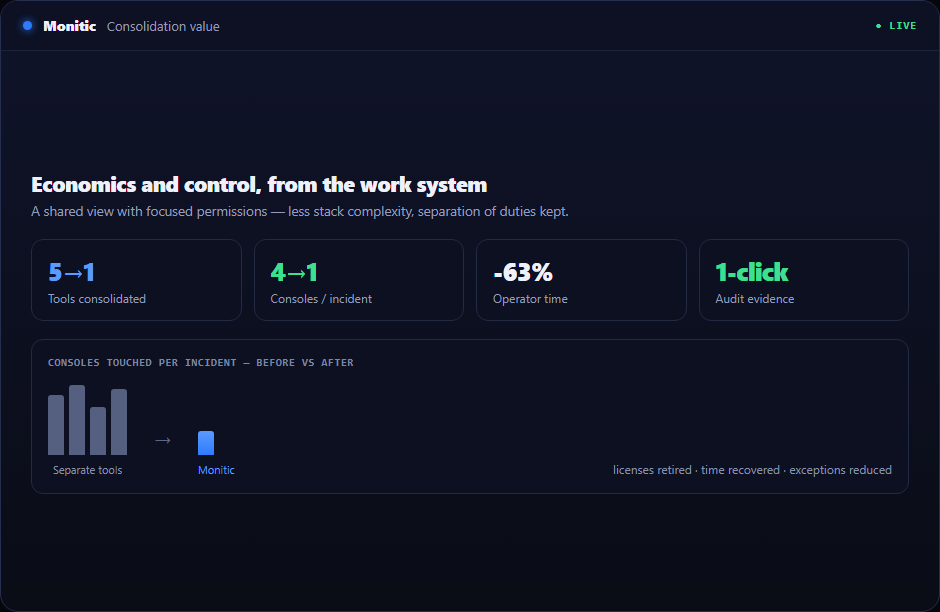
Acquistati separatamente, un SIEM, scanner, prodotto PAM e layer di gestione firewall accumulano le loro fatture sopra il tuo RMM. Monitic offre piani piattaforma per endpoint; l'ambito di security operations è confezionato in tier superiori e componenti aggiuntivi, incluso il tier Enterprise — la matematica del consolidamento è illustrata nella pagina IT consolidation e nella pagina prezzi.
Domande frequenti
Per la maggior parte degli ambienti mid-market, sì — raccolta log endpoint, regole di rilevazione, mapping MITRE e dashboard SOC coprono il carico di lavoro principale del SIEM. Dove un SIEM specializzato deve rimanere, le rilevazioni e il contesto del dispositivo di Monitic alimentano comunque il tuo flusso di lavoro esistente.
Sì. L'ambito RBAC permette al SOC di possedere le rilevazioni mentre i team endpoint possiedono patching e remediation — la differenza è che entrambi i team lavorano dallo stesso record invece di scambiarsi fogli di calcolo.
Ogni azione approvata dal manager richiede approvazione umana, viene eseguita nell'ambito dei permessi dell'operatore e viene scritta nel log di audit con chi l'ha diretta e cosa è stato fatto. Puoi anche portare il tuo provider LLM per mantenere la governance in-house.
FortiGate, OPNsense, Sophos e SonicWall al lancio, coprendo monitoraggio, visibilità delle policy e ricerca policy. La pagina firewall management ha la matrice corrente.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.