La fiducia è una pratica operativa, non un distintivo
Monitic gestisce i flussi di lavoro per endpoint privilegiati, identità, servizi, sicurezza e infrastrutture. Il modello di sicurezza deve quindi essere comprensibile prima dell'acquisto e verificabile dopo l'implementazione.
L'alternativa usuale è una console specializzata, un elenco gestito manualmente o un tecnico che sa dove si trova ogni pezzo. Quel modello diventa costoso quando il patrimonio cresce, i membri del team cambiano o la direzione chiede prove aggiornate. Monitic mantiene la funzionalità sullo stesso modello dati tenant-safe della gestione degli endpoint, del service desk, della sicurezza, dell'automazione e della reportistica.
Perché questo flusso di lavoro è importante
I prodotti puntuali possono essere approfonditi, ma raramente conoscono la situazione completa: quale azienda possiede la risorsa, quale tecnico può agire, quale ticket ha attivato il lavoro o cosa è cambiato immediatamente prima. I team compensano copiando identificatori tra console e documentando la decisione dopo il fatto. Il ritardo cresce e la prova dell'azione viene separata dalla ragione.
Monitic colma questo divario. Ogni vista inizia con il tenant e l'ambito aziendale corretti. Ogni azione si risolve attraverso i permessi dell'utente che dirige. Ogni mutazione può essere associata all'attore e agli identificatori di risorsa stabili. Gli operatori possono passare dal contesto di flotta o esecutivo a un'azienda, risorsa, risultato, richiesta o lavoro senza perdere il filo.
Aspetto del Centro sicurezza e fiducia in Monitic
Spiega l'isolamento del tenant, l'identità, i permessi, le approvazioni, l'audit e i controlli di archiviazione dei segreti. La vista è progettata per decisioni, non per inventario passivo: mantiene la proprietà, i record correlati, l'attività recente e la prossima azione consentita vicino al segnale.
Pubblica percorsi di divulgazione responsabile e gestione delle vulnerabilità senza fare affermazioni di certificazione non guadagnate. I tecnici non devono ricostruire il contesto del cliente, del dispositivo, dell'identità o della manutenzione in un altro strumento prima di iniziare il lavoro.
Fornisci ai team di sicurezza e approvvigionamento un luogo aggiornato per architettura, implementazione, dati e risposte sulla conformità. Le restrizioni aziendali, i permessi di ruolo, i diritti dei componenti aggiuntivi, le approvazioni dove appropriate e i record di audit rimangono parte del flusso di lavoro anziché amministrazione a posteriori.
Dalle prove all'azione verificata
- Stabilisci l'ambito. Inizia dall'azienda, gruppo, risorsa, avviso, ticket, report o integrazione che definisce il lavoro. Monitic risolve la proprietà e l'accesso prima che inizi un'operazione.
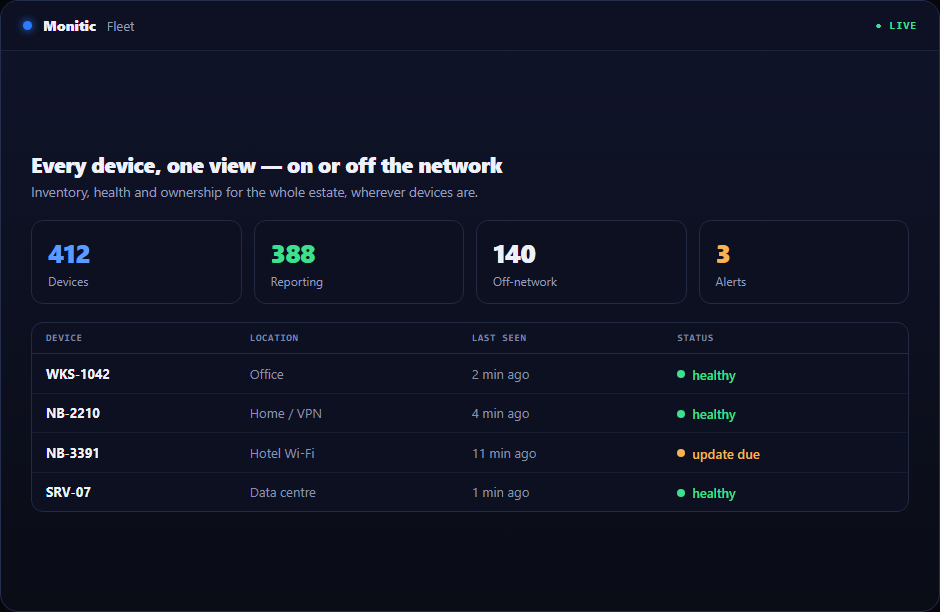
- Ispeziona le prove correnti. Rivedi lo stato live e la cronologia correlata invece di agire da un vecchio export. L'operatore può vedere perché è necessaria attenzione e cos'altro potrebbe essere interessato.
- Scegli la risposta. Usa un'azione remota, ticket, flusso di lavoro, automazione o proposta AI approvata che si adatti alla situazione e ai permessi dell'utente.
- Verifica e conserva. Il progresso e il risultato rimangono visibili. Il prossimo operatore e il prossimo report partono dalle prove della piattaforma anziché dalla memoria individuale.
Questa sequenza previene un fallimento comune nelle operazioni IT: agire sull'oggetto tecnico corretto nell'azienda, ambiente o contesto di manutenzione sbagliato.
Cosa il Centro fiducia dichiarerà e non dichiarerà
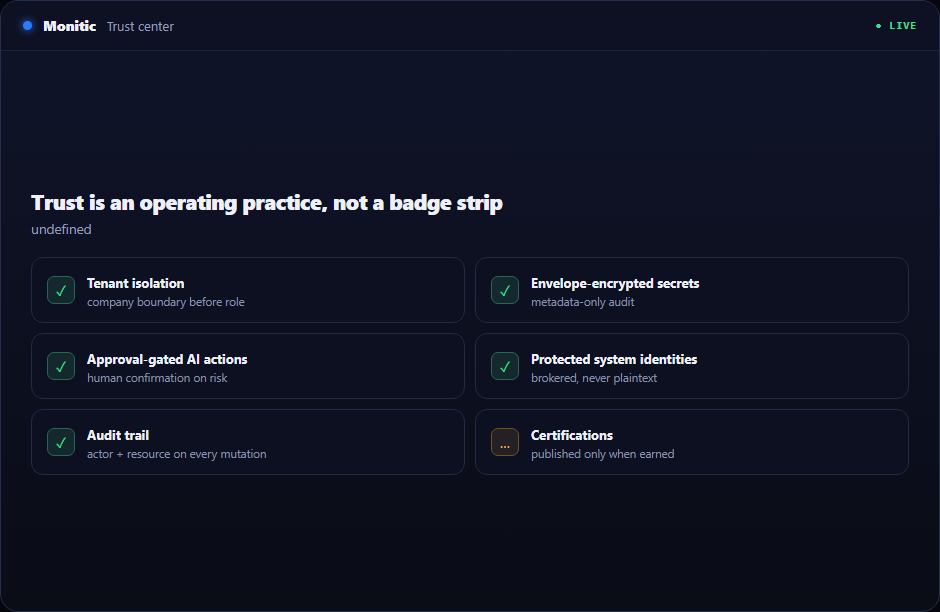
Questa pagina distingue i controlli di sicurezza implementati dal lavoro di roadmap e garanzia. L'isolamento del tenant, l'autorizzazione consapevole dell'azienda, la registrazione di audit, i segreti del tenant crittografati con envelope, le azioni AI con approvazione e le identità di sistema protette possono essere descritte perché fanno parte dell'architettura della piattaforma. Le certificazioni e le attestazioni formali saranno pubblicate solo dopo essere state ottenute e supportate in modo indipendente.
I ricercatori di sicurezza necessitano di un percorso diretto di divulgazione responsabile con aspettative di riconoscimento e un divieto di inserire risultati sensibili nei canali di supporto generali. I team di approvvigionamento necessitano di risposte su architettura, subprocessori, opzioni di localizzazione dei dati, conservazione, comunicazione degli incidenti e implementazione. Gli operatori devono sapere come l'accesso viene concesso, rivisto e revocato.
Valore aziendale oltre la funzionalità
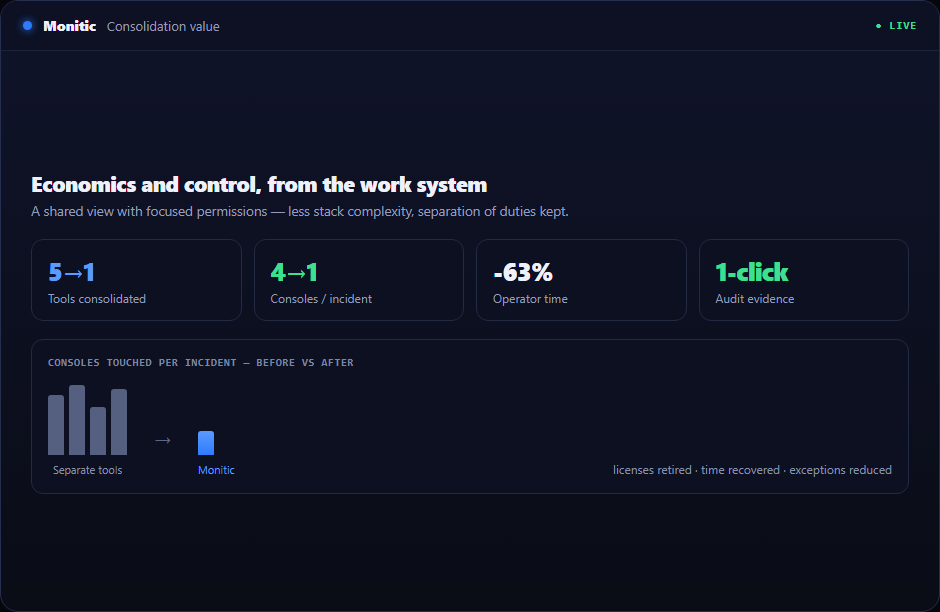
Il consolidamento riduce più del costo delle licenze. Rimuove agenti duplicati, manutenzione dei connettori, rinnovi separati, formazione ripetuta e i minuti che i tecnici passano a ricostruire il contesto per ogni ticket. Una piattaforma condivisa rende anche la delega più sicura: la visibilità può essere ampia mentre le operazioni di mutazione rimangono strettamente autorizzate.
Per l'IT interno, il risultato è un modello operativo coerente tra le unità aziendali. Per i MSP, la stessa architettura supporta più aziende clienti preservando la proprietà principale e l'isolamento aziendale. La direzione riceve reportistica aggiornata dal sistema di lavoro invece di un processo parallelo con fogli di calcolo.
Collegato al resto della piattaforma
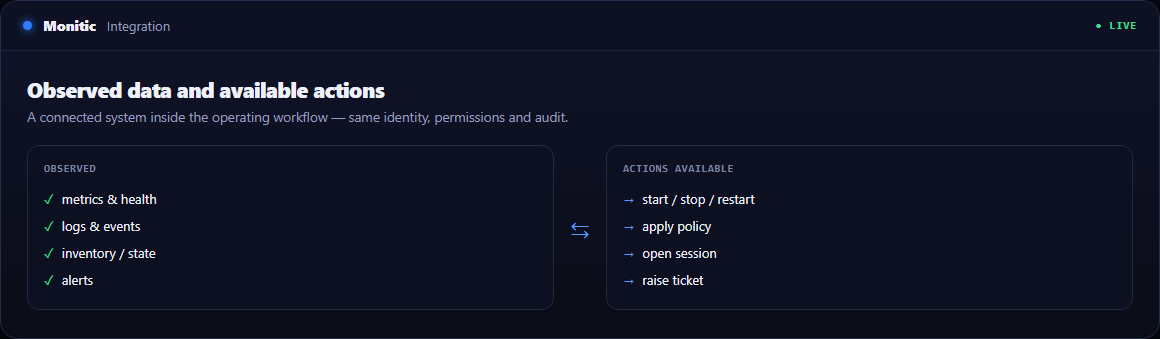
Automazione standardizza il lavoro ripetibile. Service desk mantiene visibili proprietà e comunicazione. Reportistica e analisi trasforma lo stato corrente in prove ricorrenti. Mon-Ai può raccogliere il contesto e proporre un passo successivo attraverso gli stessi limiti di permessi e approvazioni. I team possono adottare questa funzionalità per il caso d'uso immediato senza creare un'altra isola isolata.
Argomenti di architettura di sicurezza trattati qui
Isolamento del tenant. Le risorse di proprietà sono ancorate al tenant principale. Le restrizioni aziendali creano un confine di accesso rigido per i sotto-utenti prima che vengano considerati i permessi di ruolo.
Segreti e credenziali. Le credenziali detenute dal tenant utilizzano il servizio di segreti crittografati con envelope o un design relay-agente in cui il backend non dovrebbe possedere testo in chiaro. I record di audit portano metadati, mai valori decifrati.
Governance AI. Mon-Ai agisce attraverso un sottoconto AI protetto e l'ambito di permessi dell'umano che dirige. Le azioni approvate dal manager richiedono conferma; le prove di audit registrano la direzione umana e la partecipazione AI.
Scelte di implementazione. Le valutazioni SaaS e on-prem devono documentare i percorsi dei dati, le responsabilità di aggiornamento, la custodia delle chiavi, le aspettative di backup e la comunicazione degli incidenti. La revisione della sicurezza dovrebbe utilizzare l'architettura effettivamente acquistata.
Segnala una vulnerabilità
Se ritieni di aver trovato una vulnerabilità di sicurezza in Monitic, segnalala qui — non attraverso i canali generali di contatto o supporto. Non incollare il risultato stesso in una casella di posta generale: carica il tuo report, proof of concept o prova in una posizione che controlli e condividi il link qui sotto. Il nostro team di sicurezza esamina ogni risultato collegato in un sandbox isolato. Un indirizzo email personale va bene. Riconosciamo ogni report legittimo, ti teniamo aggiornato all'indirizzo che fornisci e ti chiediamo di concedere un tempo ragionevole per la correzione prima di qualsiasi divulgazione pubblica.
Domande frequenti
La funzionalità è consapevole del tenant?
Sì. Le risorse rimangono ancorate al tenant proprietario e le restrizioni aziendali vengono applicate prima che i permessi di ruolo determinino cosa un tecnico può vedere o fare.
Ogni tecnico ha bisogno dell'accesso amministratore?
No. Permessi mirati consentono la delega del flusso di lavoro richiesto senza trasformare ogni operatore in un amministratore di piattaforma o infrastruttura.
Il lavoro può essere sottoposto ad audit?
Le azioni sensibili per la sicurezza e di mutazione conservano il contesto dell'attore e della risorsa. Le azioni dirette dall'AI possono inoltre registrare chi ha diretto il lavoro e quale account AI ha partecipato.
Possiamo valutarlo con il nostro ambiente?
Sì. La prova gratuita di 14 giorni include l'intera piattaforma in modo che i team possano validare il flusso di lavoro con la loro flotta, integrazioni e modello operativo. I pacchetti e i prezzi di partenza sono su prezzi.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.