Controlla l'accesso privilegiato intorno all'asset, non a una password condivisa
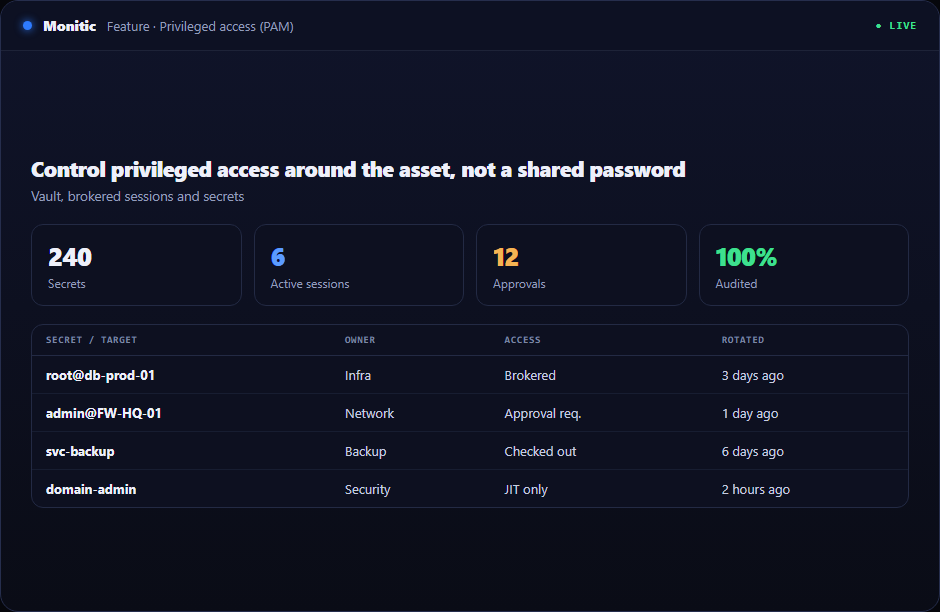
Un vault è necessario, ma l'accesso privilegiato è un flusso di lavoro: seleziona l'asset governato, autorizza la persona, avvia la sessione e conserva le prove. Monitic mantiene questi passaggi collegati.
L'azione tecnica è solo una parte degli asset e sessioni privilegiati. I team devono anche identificare la società corretta, confermare la proprietà, lavorare all'interno di un contesto di manutenzione e dimostrare il risultato. Monitic mantiene queste decisioni in un unico percorso governato.
Perché questo flusso di lavoro è importante
La leadership vede ritardi; i tecnici avvertono il cambio di contesto. Entrambi derivano dalla stessa architettura: strumenti separati mantengono versioni separate del patrimonio. Collegare asset e sessioni privilegiati al record condiviso di asset e servizi elimina questo passaggio di riconciliazione.
Monitic risolve il confine aziendale prima di esporre la risorsa, quindi valuta le autorizzazioni mirate dell'operatore. Asset e Sessioni Privilegiati possono quindi essere delegati senza concedere amministrazione illimitata della piattaforma o del fornitore. La stessa identità segue l'azione nell'audit e nel reporting.
Come appaiono asset e sessioni privilegiati in Monitic
Modella asset privilegiati, account, gruppi e assegnazioni. I dati correnti sono abbinati alla risorsa e alla società sottostante; lo schermo è progettato per rispondere alla prossima domanda operativa piuttosto che limitarsi a dimostrare che i dati sono stati raccolti.
Avvia sessioni governate senza esporre inutilmente credenziali riutilizzabili. Un tecnico può passare dall'osservazione allo strumento remoto pertinente, al flusso di lavoro o all'indagine senza reinserire la relazione cliente e asset.
Registra i metadati della sessione e le azioni critiche per la sicurezza nel registro di audit. I percorsi umani, automatizzati e guidati dall'AI convergono sullo stesso modello di autorizzazione e prova, evitando una porta laterale privilegiata per comodità.
Punti di controllo per la valutazione di asset e sessioni privilegiati
Una valutazione utile dovrebbe dimostrare il flusso di lavoro rispetto a un ambito reale piuttosto che a un demo raffinato. Utilizza i seguenti punti di controllo quando convalidi la gestione delle sessioni privilegiate:
- Stato: Verifica che la piattaforma possa modellare asset privilegiati, account, gruppi e assegnazioni e che timestamp, proprietà aziendale ed eccezioni siano comprensibili a un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano avviare sessioni governate senza esporre inutilmente credenziali riutilizzabili e senza ricevere un accesso più ampio del necessario per l'attività.
- Prova: Controlla che Monitic possa registrare i metadati della sessione e le azioni critiche per la sicurezza nel registro di audit e che il risultato sia utile in una revisione operativa, in una conversazione con il cliente o in un audit.
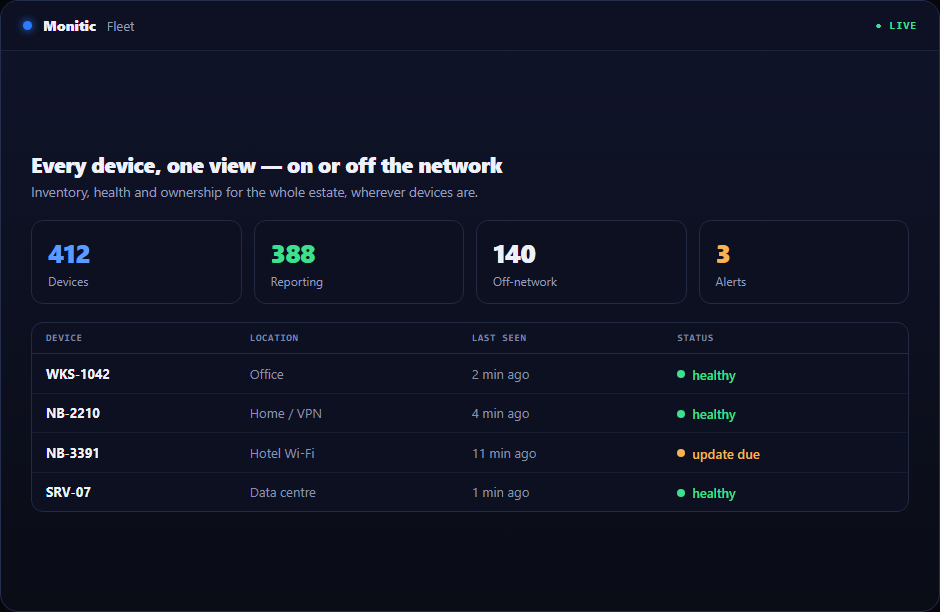
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se asset e sessioni privilegiati riducono i passaggi di consegna oltre a completare l'attività tecnica.
Dalla prova all'azione verificata
- Osserva l'eccezione. Separa le condizioni materiali dalla variazione normale.
- Attribuisci la proprietà. Identifica il team, il tecnico o il flusso di lavoro responsabile.
- Agisci con contesto. Utilizza le prove correnti e la risposta meno invasiva.
- Rendi la chiusura durevole. Registra il risultato, l'eccezione rimanente e la prossima data di revisione dove necessario.
Il flusso di lavoro scala perché la conoscenza diventa prova anziché folklore.
Valore aziendale oltre la funzionalità
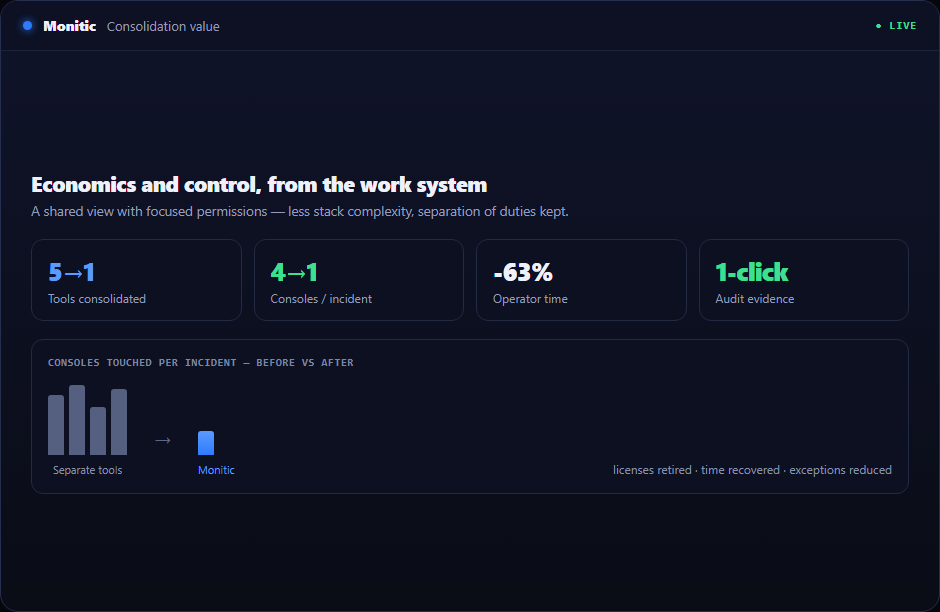
Il ritorno pratico è la coerenza operativa. Un nuovo tecnico segue lo stesso percorso governato di un esperto; una nuova azienda cliente eredita lo stesso modello di isolamento e reporting; un nuovo modulo riutilizza le basi consolidate di asset e identità.
Questa coerenza è ciò che permette ad asset e sessioni privilegiati di scalare senza un aumento corrispondente del coordinamento manuale.
Collegato al resto della piattaforma
Il flusso di lavoro di Asset e Sessioni Privilegiati non termina su questa pagina. Service desk può gestire la proprietà, automazione può standardizzare passaggi ripetibili e reporting può trasformare lo stato corrente in prove ricorrenti. Mon-Ai utilizza lo stesso contesto limitato quando propone un'azione successiva.
Domande frequenti
Possiamo adottare asset e sessioni privilegiati senza sostituire i sistemi adiacenti?
Sì. Monitic può iniziare come livello operativo attorno al flusso di lavoro immediato ed espandersi man mano che integrazioni e contesto condiviso si dimostrano utili.
Come vengono limitati i sotto-utenti?
Un sotto-utente con restrizioni deve prima essere autorizzato all'interno della società; poi RBAC controlla le operazioni disponibili. La proprietà del tenant rimane ancorata all'account principale.
Le azioni AI sono trattate diversamente dalle azioni umane?
Le operazioni guidate dall'AI utilizzano l'ambito del direttore umano e possono portare una doppia attribuzione. Le azioni approvate dal manager sono progettate per fermarsi a un confine di conferma.
Dove possiamo vedere il packaging?
Inizia con la pagina dei prezzi e valida il modulo richiesto durante la prova di 14 giorni. Una demo può mappare la capacità su un piano di consolidamento graduale.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.