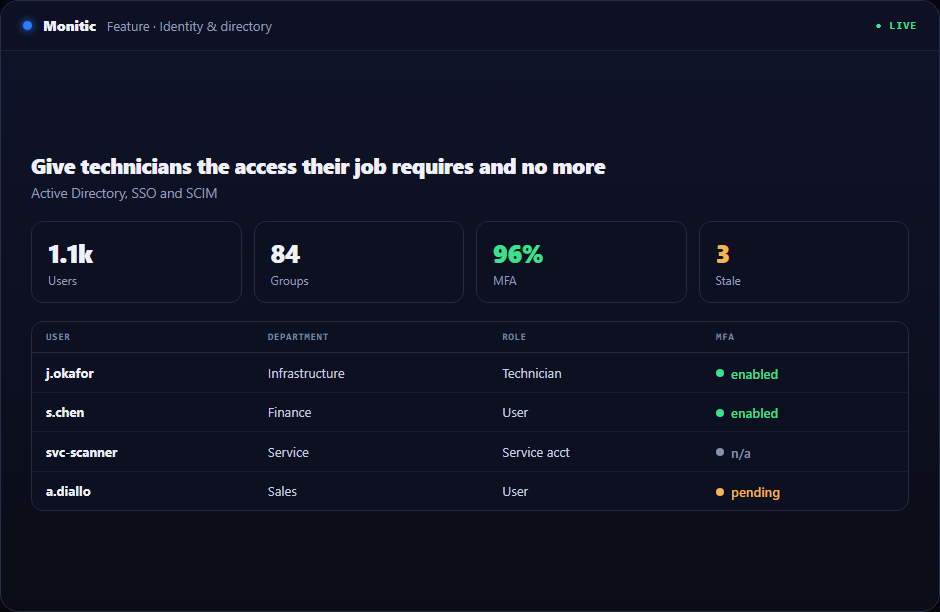
Dai ai tecnici l'accesso richiesto dal loro lavoro e niente di più
Le piattaforme IT concentrano azioni potenti. Monitic combina proprietà del tenant, restrizioni aziendali, ruoli, permessi e gate aggiuntivi in modo che le decisioni di accesso rimangano esplicite.
L'azione tecnica è solo una parte del controllo degli accessi basato sui ruoli. I team devono anche identificare l'azienda corretta, confermare la proprietà, lavorare all'interno di un contesto di manutenzione e dimostrare il risultato. Monitic mantiene queste decisioni in un unico percorso governato.
Perché questo flusso di lavoro è importante
La leadership vede ritardi; i tecnici avvertono il cambio di contesto. Entrambi derivano dalla stessa architettura: strumenti separati mantengono versioni separate del patrimonio. Collegare il controllo degli accessi basato sui ruoli al record condiviso di asset e servizi rimuove quel passaggio di riconciliazione.
Monitic risolve il confine aziendale prima di esporre la risorsa, quindi valuta i permessi mirati dell'operatore. Il Controllo degli Accessi Basato sui Ruoli può quindi essere delegato senza concedere amministrazione illimitata della piattaforma o del fornitore. La stessa identità segue l'azione nell'audit e nella reportistica.
Che aspetto ha il controllo degli accessi basato sui ruoli in Monitic
Definisci ruoli da permessi mirati invece che da uno status di amministratore generico. I dati correnti sono abbinati alla risorsa e all'azienda sottostante; lo schermo è progettato per rispondere alla prossima domanda operativa piuttosto che limitarsi a dimostrare che i dati sono stati raccolti.
Limita i sotto-utenti alle aziende approvate prima della valutazione RBAC. Un tecnico può passare dall'osservazione allo strumento remoto pertinente, al flusso di lavoro o all'indagine senza reinserire la relazione cliente-asset.
Applica l'autorizzazione in modo coerente a UI, API, automazione e strumenti AI. I percorsi umani, automatizzati e guidati dall'AI convergono sullo stesso modello di autorizzazione e prova, evitando una porta laterale privilegiata per comodità.
Punti di controllo per la valutazione del controllo degli accessi basato sui ruoli
Una valutazione utile dovrebbe dimostrare il flusso di lavoro rispetto a un ambito reale piuttosto che a un demo raffinato. Utilizza i seguenti punti di controllo quando convalidi il controllo degli accessi basato sui ruoli IT:
- Stato: Verifica che la piattaforma possa definire ruoli da permessi mirati invece che da uno status di amministratore generico e che timestamp, proprietà aziendale ed eccezioni siano comprensibili a un operatore che non ha configurato la funzionalità.
- Azione: Conferma che i tecnici autorizzati possano limitare i sotto-utenti alle aziende approvate prima della valutazione RBAC senza ricevere un accesso più ampio di quanto richiesto dall'attività.
- Prova: Controlla che Monitic possa applicare l'autorizzazione in modo coerente a UI, API, automazione e strumenti AI e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
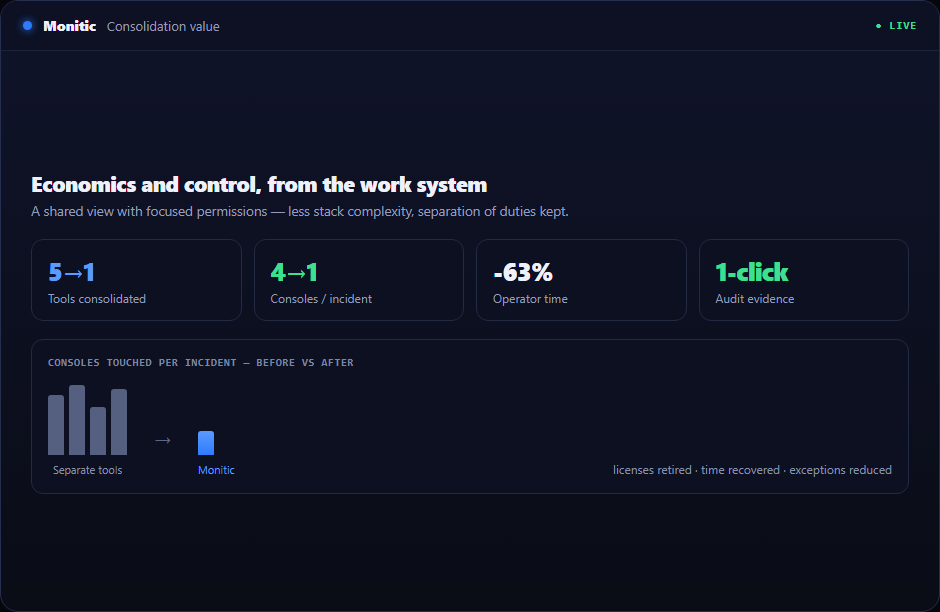
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se il controllo degli accessi basato sui ruoli riduce i passaggi di consegna oltre a completare l'attività tecnica.
Dalla prova all'azione verificata
- Osserva l'eccezione. Separa le condizioni materiali dalla variazione normale.
- Attribuisci la proprietà. Identifica il team, il tecnico o il flusso di lavoro responsabile.
- Agisci con contesto. Utilizza le prove correnti e la risposta meno disruptiva.
- Rendi la chiusura durevole. Registra il risultato, l'eccezione rimanente e la prossima data di revisione dove necessario.
Il flusso di lavoro scala perché la conoscenza diventa prova piuttosto che folklore.
Valore aziendale oltre la funzionalità
Il ritorno pratico è la coerenza operativa. Un nuovo tecnico segue lo stesso percorso governato di un esperto; una nuova azienda cliente eredita lo stesso modello di isolamento e reportistica; un nuovo modulo riutilizza le basi consolidate di asset e identità.
Questa coerenza è ciò che permette al controllo degli accessi basato sui ruoli di scalare senza un corrispondente aumento del coordinamento manuale.
Collegato al resto della piattaforma
Il flusso di lavoro del Controllo degli Accessi Basato sui Ruoli non termina su questa pagina. Service desk può gestire la proprietà, automazione può standardizzare passaggi ripetibili e reportistica può trasformare lo stato corrente in prove ricorrenti. Mon-Ai utilizza lo stesso contesto limitato quando propone un'azione successiva.
Domande frequenti
Cosa dovremmo configurare per primo?
Inizia con ambito, proprietà e il set di permessi più piccolo utile. Poi collega o registra una risorsa rappresentativa e verifica lo stato corrente prima di abilitare azioni o automazione.
L'automazione può partecipare al controllo degli accessi basato sui ruoli?
Sì. Passaggi stabili e ripetibili possono essere spostati in attività pianificate o flussi di lavoro, mentre le eccezioni rimangono visibili per una decisione umana.
Dove si inserisce Mon-Ai?
Mon-Ai può raccogliere contesto correlato e proporre un passo successivo attraverso gli strumenti disponibili per l'utente che dirige. L'esecuzione ad alto impatto rimane controllata e attribuibile.
La valutazione è limitata a un dataset demo?
No. La prova gratuita di 14 giorni è pensata per la validazione rispetto al tuo modello operativo reale. Una demo guidata è disponibile quando lo scenario richiede pianificazione o più team.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.