Mappatura MITRE ATT&CK: avvisi che parlano di avversari
Un avviso non mappato è un enigma: è successo qualcosa su un endpoint, e qualcuno ora deve capire cosa significa, quanto è grave e cosa di solito succede dopo. La mappatura MITRE ATT&CK rimuove l'enigma. Monitic mappa gli avvisi di sicurezza alle tecniche ATT&CK — il catalogo condiviso del settore sui comportamenti avversari — così ogni risultato arriva pre-classificato: questo è accesso alle credenziali, questo è persistenza, questo è movimento laterale. Il tuo team risponde a una tecnica nominata con un contesto noto invece di fare reverse engineering di eventi grezzi, e lo fa sulla piattaforma che può anche eseguire la risposta.
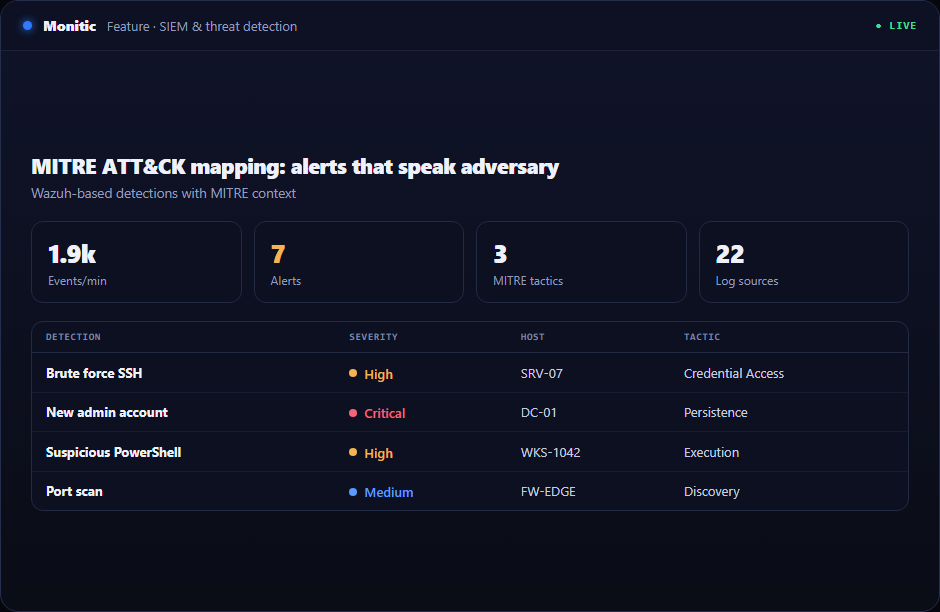
Da evento grezzo a tecnica nominata
I log degli endpoint e gli eventi raccolti dall'agente Monitic confluiscono nell'analisi di sicurezza integrata con Wazuh, dove i rilevamenti vengono confrontati con le tecniche ATT&CK. La mappatura accompagna il risultato nella console: invece di "modifica sospetta del registro", l'analista vede la classificazione della tecnica, che risponde immediatamente alle domande che altrimenti consumano la prima ora di triage — cosa sta cercando di ottenere l'avversario e in quale fase del ciclo di vita dell'attacco si trova.
Per un team IT snello senza una funzione dedicata di threat intelligence, questa è la differenza tra avere un framework e avere un framework applicato. La conoscenza collettiva di ATT&CK sulle tecniche avversarie è integrata in ogni avviso, non in un PDF che nessuno ha tempo di consultare.
Un linguaggio condiviso per triage e reporting
La mappatura ATT&CK ripaga due volte. Nel triage, le tecniche permettono di classificare per comportamento: una tecnica associata a un'intrusione attiva con interazione umana supera un pattern di rumore generico, qualunque sia il punteggio di gravità grezzo. Nel reporting, le tecniche danno al CISO e al consiglio di amministrazione un vocabolario difendibile — "abbiamo rilevato e bloccato attività di accesso alle credenziali su tre endpoint" è un'affermazione che un revisore, un assicuratore e un comitato di sicurezza capiscono tutti, perché è basata sul framework che già usano.
Gli avvisi mappati si aggregano nella dashboard SOC insieme ai dati di postura e vulnerabilità, così la visione a livello di tecnica si riassume in quella a livello di flotta.
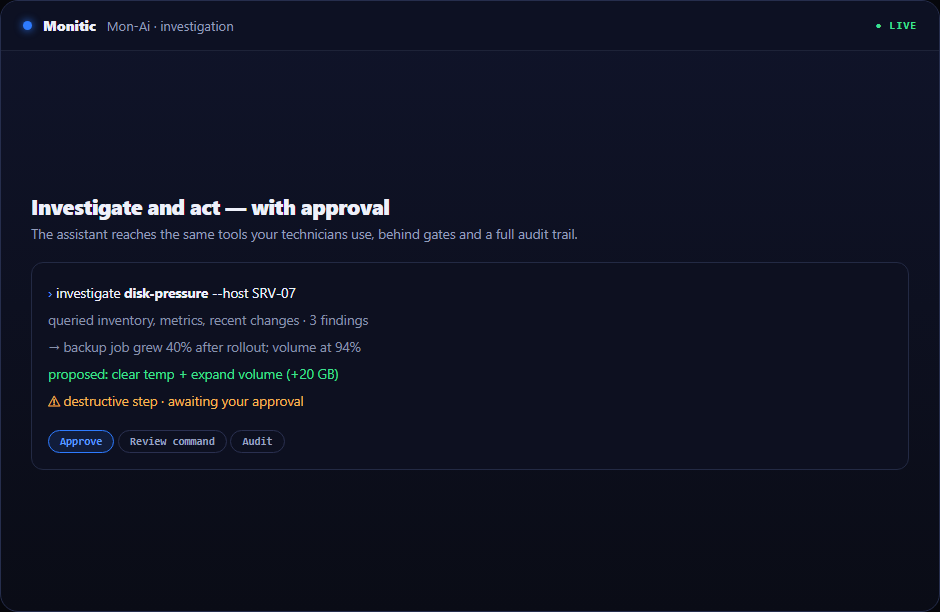
Classificazione che porta all'azione
Conoscere la tecnica è utile solo se puoi contrastarla, e qui Monitic si differenzia dagli strumenti di solo rilevamento: il risultato mappato si trova nella stessa console che gestisce l'endpoint. Una tecnica che sfrutta una patch mancante porta alla distribuzione della patch. Una che abusa di una configurazione debole porta a uno script o a una modifica di hardening. I casi ambigui vengono passati all'assistente AI con il risultato, la tecnica e il contesto del dispositivo già allegati. Il rilevamento nomina il comportamento; la piattaforma lo ferma.
Gli eventi grezzi rimangono nel backend di sicurezza per indagini approfondite; la console trasporta i risultati curati ed etichettati con le tecniche su cui il tuo team lavora effettivamente.
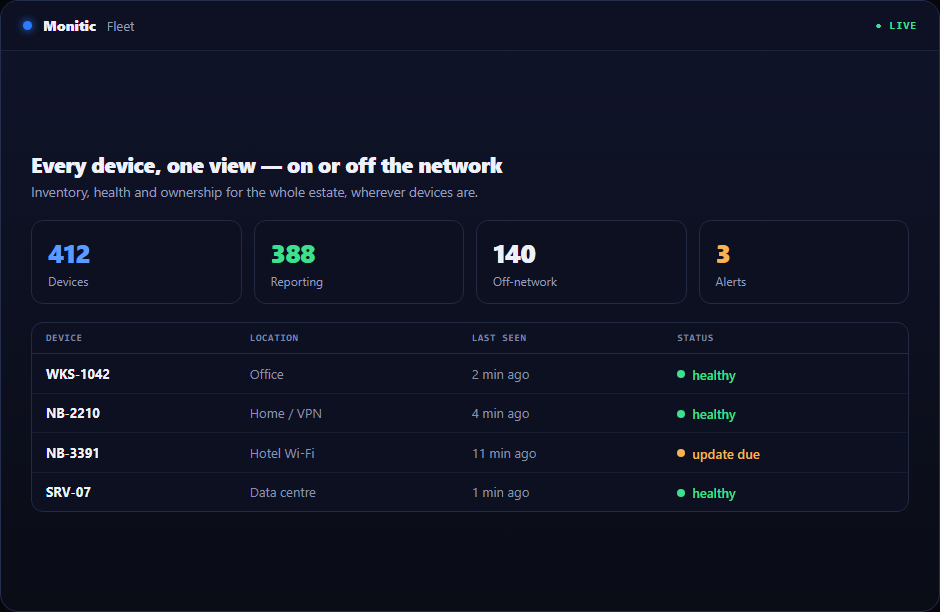
Funziona con
- Raccolta log — la telemetria degli endpoint su cui si basano i rilevamenti
- Monitoraggio integrità file — modifiche all'integrità classificate come tecniche avversarie
- Dashboard SOC — avvisi mappati per tecnica nella visione a livello di flotta
- Gestione vulnerabilità — chiudi le CVE che le tecniche mappate sfruttano
Domande frequenti
Cos'è la mappatura MITRE ATT&CK?
MITRE ATT&CK è una knowledge base pubblica di tattiche e tecniche avversarie osservate in intrusioni reali. La mappatura significa che ogni avviso di sicurezza Monitic è classificato rispetto a quel catalogo, così un risultato arriva etichettato con il comportamento avversario che rappresenta.
Perché la mappatura delle tecniche è importante per un team piccolo?
Comprime il triage. Una tecnica nominata porta con sé un contesto integrato — intento, progressione tipica, gravità — che altrimenti richiederebbe un background di threat intelligence per essere ricostruito. I team snelli ottengono una classificazione di livello framework senza dover assumere personale per questo.
Posso agire direttamente su un avviso mappato?
Sì. I risultati portano alla remediation sulla stessa piattaforma: distribuzione di patch, esecuzione di script sull'endpoint o una correzione assistita da AI con contesto completo. Nessun export verso uno strumento di risposta separato.
Quale piano include la mappatura ATT&CK?
La mappatura ATT&CK è inclusa con SIEM e rilevamento minacce nel livello Enterprise — vedi prezzi.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.