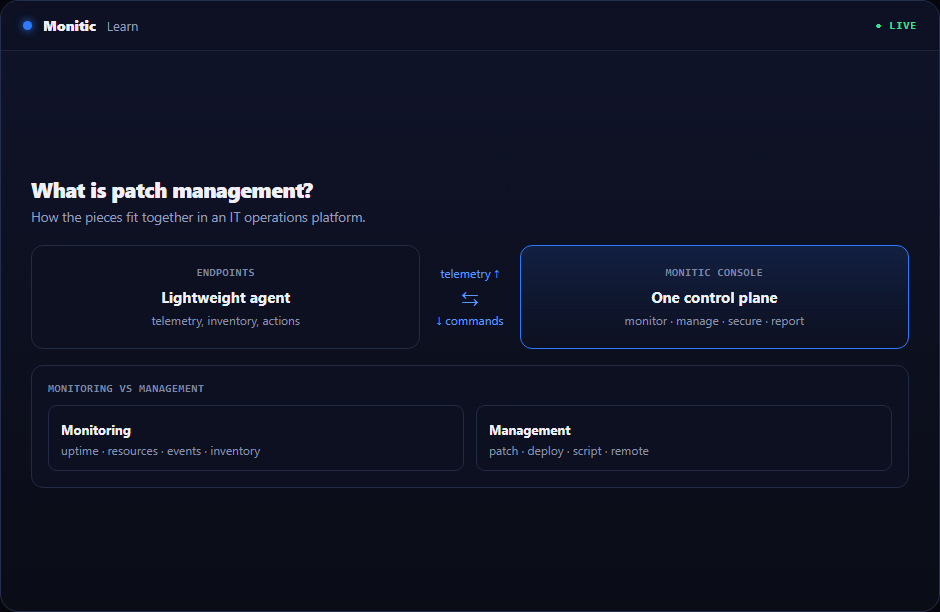
O que é gerenciamento de patches?
O gerenciamento de patch é o processo de identificação, teste, implantação e verificação de atualizações de software – patches – nos sistemas operacionais e aplicativos de uma organização. Seu objetivo é fechar vulnerabilidades de segurança conhecidas e corrigir bugs antes de serem explorados, enquanto controla o risco de uma atualização em si interrompe sistemas de produção.
Cada pedaço de software envia com falhas, e os fornecedores continuamente liberam correções para eles. A lacuna entre um patch estar disponível e estar sendo instalado é a janela na qual os atacantes operam — as violações mais bem-sucedidas exploram vulnerabilidades para as quais um patch já existia. Gerenciamento de patch é a disciplina que fecha essa janela sistematicamente em vez de esperar que as máquinas individuais se atualizem.
É igual controle de segurança de peças e processo operacional: o patching não gerenciado deixa você exposto, mas o patching descontrolado (tudo, em toda parte, imediatamente) quebra aplicativos de negócios. A nave está em jogo.
# Como o gerenciamento de patch funciona: o ciclo de vida do patch
Um processo de patch maduro roda como um ciclo contínuo:
- Discover — mantenha um inventário preciso de cada dispositivo, SO e aplicação na frota. Você não pode patch o que você não sabe existe, e é por isso que patching depende de sólido Gestão de ativos TI.
- Avaliar — digitalizar a frota contra catálogos de fornecedores e bancos de dados de vulnerabilidade para determinar quais patches estão faltando onde.
- Prioritize — rank offing patches by risk (ver priorização baseada em CVE abaixo), não apenas pela data de lançamento.
- Teste — implante em um anel piloto de máquinas representativas, de baixo risco primeiro e observe regressões.
- ** Implantar** — rolar em ondas durante janelas de manutenção aprovadas, com escalonamento escalonado e manipulação de reinicialização.
- ** Verifique e relate ** — confirme instalação bem sucedida, tente falhas e produza evidências de conformidade.
O ciclo então se repete — mensalmente no mínimo para atualizações do sistema operacional, continuamente para correções de segurança críticas.
# OS patching vs patching de terceiros
Atualizações do sistema operacional (Windows Update, macOS, distribuições Linux) são a metade visível do problema, e ferramentas nativas lidar com eles razoavelmente bem em isolamento. A metade negligenciada é aplicações de terceiros — navegadores, leitores de PDF, ferramentas de comunicação, runtimes como Java, e a longa cauda do software de negócios. Estas atualizações em seus próprios horários, através de seus próprios mecanismos, e estão entre os softwares mais comumente explorados em qualquer endpoint.
Uma plataforma de gerenciamento de patch normaliza ambos: um catálogo, um motor de política e um relatório cobrindo o sistema operacional * e * a camada de aplicação. Ao avaliar ferramentas, a profundidade do catálogo de terceiros é muitas vezes o verdadeiro diferenciador — OS patching é estacas de tabela.
# Priorização baseada em CVE
Nem todos os patches são iguais. Vulnerabilidades são catalogadas como CVEs (vulnerabilidades comuns e exposições) com escores de gravidade, e uma pequena fração delas são responsáveis pela esmagadora maioria da exploração do mundo real. O gerenciamento moderno de patches é, portanto, * orientado para o risco *:
- Match seu inventário de software contra CVEs conhecidos para ver quais vulnerabilidades realmente existem em seu ambiente.
- Prioritize por gravidade, exploração ativa conhecida e exposição a ativos – um servidor virado para a internet com um CVE crítico e ativamente explorado salta cada fila.
- ** Defer** patches de baixo risco para ciclos de manutenção normais em vez de tratar tudo como uma emergência.
Isso converte patching de uma tarefa orientada por calendário em um programa de redução de vulnerabilidade mensurável, e dá à liderança uma resposta defensável para "estamos expostos a esta CVE nas notícias?"
# Patch janelas e anéis de implantação
O patch é disruptivo — instala consome recursos e muitas vezes requer reinicialização. As janelas de patch contêm essa interrupção:
- As janelas de manutenção definem *quando * os dispositivos podem remendar e reiniciar (por exemplo, noites de semana, fins de semana), respeitando o horário de negócios e fusos horários.
- ** anéis de implantação** definir em que ordem: máquinas piloto primeiro, em seguida, ondas mais amplas, em seguida, sistemas sensíveis durar, com uma porta de aprovação entre anéis.
- Políticas de deferimento e de interação de usuários decidem quanto controle os usuários finais passam por cima do tempo de reinicialização em suas próprias máquinas.
Servidores merecem cuidados extras: reinicialização escalonada dentro de clusters, verificações de saúde pré e pós-patch, e planos de rollback para o retalho raro que se comporta mal.
# Relatório de conformidade
Reguladores, cyber-seguros e frameworks de segurança fazem uma versão da mesma pergunta: você pode provar que seus sistemas são corrigidos dentro de um prazo definido? O relatório de conformidade de patch responde com evidências: status de patch por dispositivo, métricas de tempo para patch contra metas de políticas, listas de exceções com justificativas e tendências históricas. Se produzir esse relatório leva dias de trabalho de planilha manual, o processo — não apenas o relatório — precisa de automação.
# Automação: a diferença entre política e realidade
O patch manual não passa de uma dúzia de máquinas. Automação é o que transforma uma política de patch escrito em realidade consistente:
- ** Digitalização automática e implantação** nos horários, sem intervenção por máquina.
- Segmentação baseada na política — regras como "atualizações críticas de segurança dentro de 7 dias, tudo o mais mensal" aplicada em toda a frota.
- ** Retries automáticos e escalada de falhas** assim falha instala superfície como exceções em vez de silenciosamente acumulando.
- ** Wake-up e manuseio offline** para laptops que foram fechados durante a janela do patch.
A automação é fornecida através da mesma infraestrutura de agente que monitoramento e gerenciamento remoto — o agente RMM já sabe o que está instalado e pode executar instalações, razão pela qual o patching e o RMM estão convergindo para plataformas únicas. As aprovações de patch também se cruzam com ITSM change management: patches padrão são alterações pré-aprovadas, enquanto o patch de servidor de alto impacto pode fluir através de um registro de alterações.
# Como escolher uma solução de gerenciamento de patch
- ** Profundidade de catálogo de terceiros** — quantas aplicações além do SO são cobertas, e quão rapidamente novas versões aparecem.
- ** Inteligência CVE** — correspondência de vulnerabilidade e priorização baseada em risco, não apenas "instalar tudo".
- ** Flexibilidade de programação** — janelas, anéis, fusos horários, controle de reinicialização e opções de adiamento do usuário final.
- Relatório — prova de conformidade pronta para auditoria fora da caixa.
- ** Integração com plataforma** — patching built into your endpoint management platform supera uma ferramenta autônoma com um agente separado.
Ver como o Monitic faz o gerenciamento de patch → Monitic Patch Management
# Perguntas frequentes