# Inventário de software
O mesmo agente enumera aplicativos e versões instalados em cada dispositivo. Este é o conjunto de dados que tudo o resto depende: reconciliação de licenças, correspondência de vulnerabilidade, detecção shadow-IT e esforços de padronização ("por que temos quatro editores PDF?").
Mudar a detecção
Os instantâneos estáticos envelhecem imediatamente; o sinal valioso é change. O ITAM moderno detecta deltas e timestamps — RAM removida de uma estação de trabalho, uma aplicação não autorizada aparecendo, um disco trocado, um dispositivo que parou de reportar. Alterar o histórico transforma o registro de ativos em uma trilha de auditoria: quando um problema aparece, "o que mudou nesta máquina recentemente?" é geralmente a primeira pergunta diagnóstica que vale a pena fazer.
# Licença e assinatura de rastreamento
Gestão de ativos de software (SAM) — a metade de licenciamento do ITAM — reconcilia o que você comprou com o que você instalou e realmente usou. Ele rastreia direitos de licença, datas de renovação, e assinaturas por assento, e superfícies ambas as direções de descompasso: sub-licenciamento (risco de auditoria e penalização de fornecedores) e sobre-licenciamento (pagamento de prateleiras e assentos não utilizados). Com o SaaS agora dominando os gastos de software, o rastreamento de assinaturas — que tem um assento, que não faz login há 90 dias — é muitas vezes a fonte mais rápida de economias duras que o ITAM produz.
# Benefícios do ITAM
- ** Controle de custo** — recuperar licenças não utilizadas, assinaturas de tamanho direito, reposicionar hardware ocioso em vez de comprar novas.
- Prontidão de audiência — responda às auditorias de licenças do fornecedor e solicitações de conformidade com evidências em vez de pânico.
- Suporte rápido — os técnicos veem a configuração completa do dispositivo e o histórico no momento em que um ticket chega.
- ** Planejamento de ciclo de vida** — idade e garantia de dados de atualização orçamentos em vez de falhas surpresa.
- Fundação de segurança - um inventário preciso é o pré-requisito para quase todos os controles de segurança (ver abaixo).
# ITAM como a base para a segurança
Frameworks de segurança colocam consistentemente o inventário de ativos como o primeiro controle, por uma razão simples: você não pode proteger o que você não sabe que existe. O ITAM alimenta a segurança de forma concreta:
- ** Correspondência CVE** — o inventário de software é compatível com bancos de dados de vulnerabilidade, então "estamos expostos a este CVE?" torna-se uma consulta, não um projeto. Isto é o que torna possível o gerenciamento de patch baseado em risco (/learn/what-is-patch-management/).
- Software não autorizado e dispositivos desonestos — alterar superfícies de detecção que apareceram na rede ou no endpoint sem aprovação.
- Contexto de resposta incidente - quando uma máquina é comprometida, seu inventário e histórico de mudança dizem aos respondedores o que estava nele e o que o raio de explosão poderia ser.
- ** Gaps de cobertura de patch** — os dispositivos que faltam no inventário são, por definição, não escalonados e não monitorados.
# ITAM alimentando finanças
O mesmo registro serve o CFO: cronogramas de depreciação de ativos, alocação de custos por departamento, prazos de garantia e locação, e uma resposta defensável para "o que a TI realmente possui e o que vale a pena?" Quando o ITAM e a aquisição compartilham dados, o planejamento de atualização torna-se proativo — substituindo hardware no cronograma e no orçamento em vez de após falhas — e as renovações de software são negociadas com números de uso reais em vez de fornecedores fornecidos.
# Como escolher uma solução ITAM (melhores práticas)
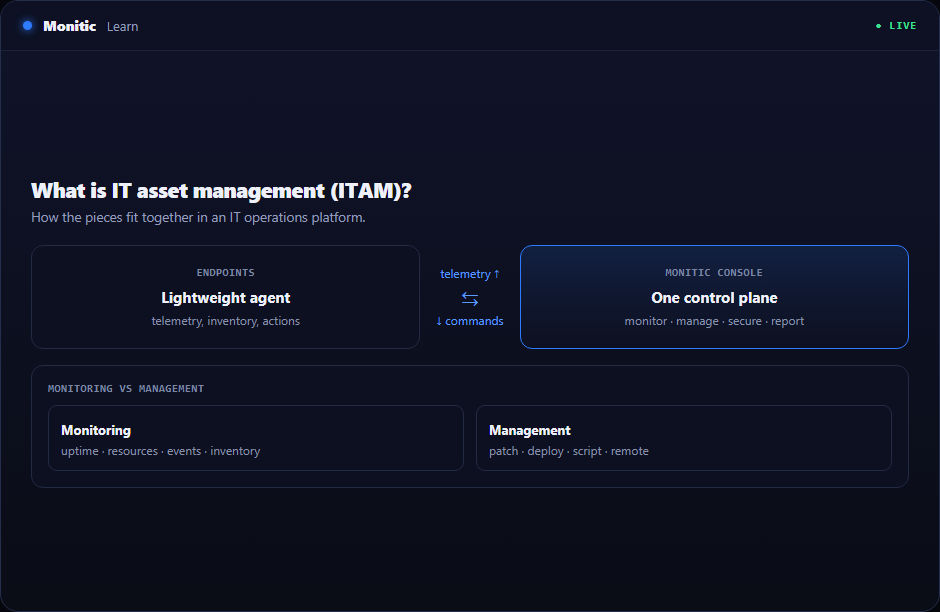
- ** Descoberta automática baseada em agente** — o registro deve preencher e atualizar-se; entrada manual garante decaimento. O mesmo agente usado para RMM pode tipicamente fornecer inventário mais rico em tempo real do que um scanner autônomo.
- Alterar detecção, não apenas instantâneos — verificar os registros de ferramentas e alertas sobre deltas de hardware/software com timestamps.
- Software e cobertura de assinatura — aplicativos instalados e lugares SaaS, com sinais de uso para recuperação.
- Integração com o serviço desk — registros de ativos devem aparecer dentro de tickets automaticamente; um silo ITAM perde metade do seu valor. (Veja o que é ITSM para o porquê do contexto do dispositivo transformar suporte.)
- Relatório e exportação — posições de licença prontas para auditoria, relatórios de idade/garantia e exportações favoráveis ao financiamento.
- Cobertura de ativos sem agentes — descoberta de rede para impressoras, equipamentos de rede e dispositivos não gerenciados, de modo que o registro reflete todo o ambiente.
Melhor prática no processo: atribuir propriedade (cada ativo tem uma pessoa responsável ou equipe), conciliar compras contra descoberta mensalmente, e tratar qualquer dispositivo encontrado na rede, mas faltando do registro como um incidente, não uma nota clerical.
Ver como a Monitic faz a gestão de activos da TI → Inventário de activos da Monitic
# Perguntas frequentes
# Qual é a diferença entre o ITAM e um CMDB?
O ITAM rastreia ativos como objetos de propriedade com custo, propriedade e ciclo de vida. Modelos de CMDB (configuration management database) * itens de configuração e seus relacionamentos* — cujos serviços dependem de quais servidores. Eles se sobrepõem fortemente e compartilham dados de descoberta; o ITAM é orientado para finanças e propriedade, um CMDB é orientado para dependência de serviços.
Qual é a diferença entre o ITAM e o Sam?
SAM (software asset management) é o subconjunto do ITAM focado em software: licenças, direitos, instalações e assinaturas. Gerenciamento de ativos de hardware é a outra metade. Plataformas modernas lidam com ambos a partir dos mesmos dados de descoberta.
Como é que o ITAM melhora a segurança?
Tornando o inventário confiável. A correspondência CVE, a cobertura de patches, a detecção de software não autorizada e a resposta a incidentes dependem de saber exatamente qual hardware e software existem — razão pela qual os frameworks de segurança listam o inventário de ativos como o controle fundamental.
# Com que frequência o inventário de ativos deve ser atualizado?
Continuamente. A descoberta baseada no agente relata mudanças em tempo quase real; auditorias manuais periódicas então verificam as bordas (dispositivos sem agentes, salas de armazenamento, descartes). Se o seu inventário tem uma data "última atualização" medida em meses, é um documento histórico, não uma ferramenta operacional.