Skanowanie CVE bez skanera
Tradycyjne narzędzie do skanowania CVE przesłuchuje punkty końcowe z zewnątrz: zaplanuj skan, zarządzaj poświadczeniami, czekaj na okno, miej nadzieję, że nic nie było uśpione lub poza siecią. Monitic odwraca ten model. Agent już utrzymuje bieżący inwentarz każdego zainstalowanego pakietu i wersji — więc wykrywanie CVE staje się problemem dopasowania, a nie skanowania. Zsynchronizuj NVD, dopasuj do faktycznie zainstalowanego oprogramowania, a każdy zagrożony punkt końcowy zostanie zidentyfikowany w momencie, gdy dane trafią na platformę.
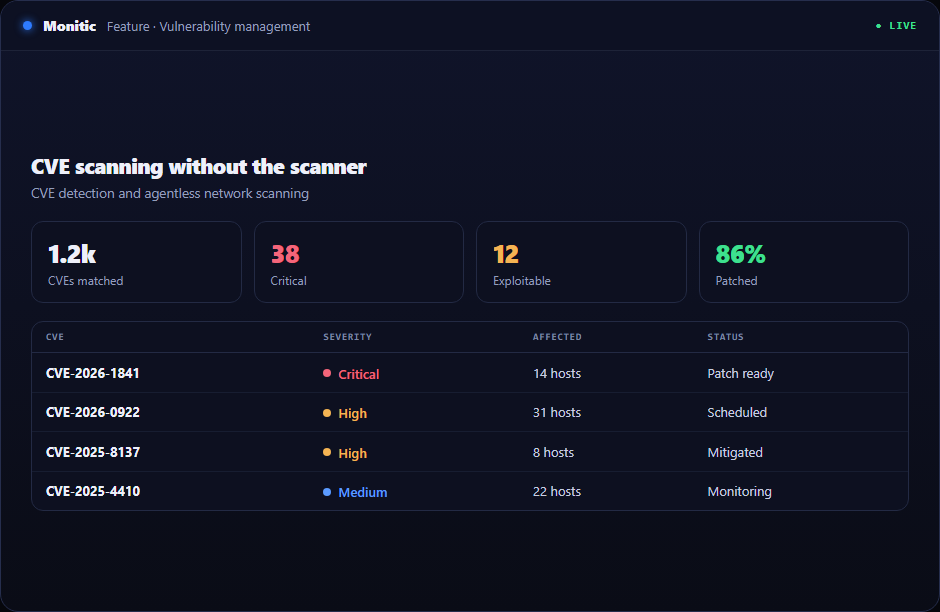
Synchronizacja NVD, dopasowana do faktycznie zainstalowanego oprogramowania
Monitic utrzymuje aktualność danych CVE poprzez synchronizację z NVD i ocenia je względem bieżącego inwentarza oprogramowania raportowanego przez każdego agenta. Dopasowanie opiera się na rzeczywistym stanie: dokładnych pakietach i wersjach na każdej maszynie w tej chwili — a nie na eksporcie aktywów z zeszłego kwartału czy odcisku palca odgadniętym ze skanowania portów.
- Ciągła synchronizacja NVD utrzymuje świeżość danych o podatnościach
- Dopasowanie do bieżącego inwentarza — wersje zainstalowane, na punkt końcowy
- Nowa opublikowana CVE oznacza identyfikację zagrożonych maszyn bez czekania na cykl skanowania
Dla CISO praktyczna różnica to matematyka okna ekspozycji: opóźnienie wykrycia jest ograniczone przez synchronizację danych, a nie przez to, jak często można sobie pozwolić na skanowanie całej floty.
Brak urządzenia skanującego dla CVE na punktach końcowych
Ponieważ wykrywanie opiera się na inwentarzu, który agent już utrzymuje, nie trzeba wdrażać niczego dodatkowego dla pokrycia CVE na punktach końcowych — żadnego urządzenia, harmonogramu skanowania, infrastruktury skanowania z poświadczeniami ani obciążenia sieci związanego z przesłuchiwaniem tysięcy maszyn.
- Zero dodatkowej infrastruktury dla wykrywania CVE na punktach końcowych
- Zdalne i podróżujące maszyny objęte, gdziekolwiek agent raportuje
- Brak martwych punktów w czasie skanowania dla urządzeń wyłączonych podczas okna
Dla urządzeń sieciowych i innych zasobów, które nie mogą uruchomić agenta, platforma łączy to ze skanowaniem podatności sieciowych poprzez Greenbone — pokrycie punktów końcowych i sieci w jednej konsoli.
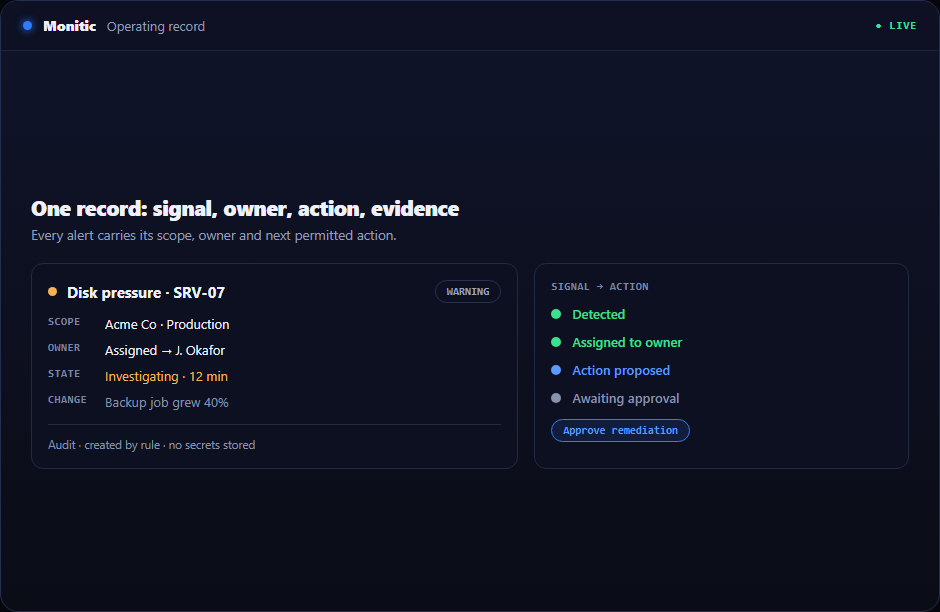
Wyniki, które trafiają prosto do naprawy
Dopasowane CVE w Monitic to nie linia w raporcie; to element pracy na platformie akcyjnej. Wyniki możliwe do załatania trafiają do zarządzania łatami i są wdrażane przez tego samego agenta, który je ujawnił. Inne trafiają do przepływów pracy naprawczej jako skryptowane poprawki. Gdy inwentarz się aktualizuje, wynik znika — zamknięcie, które możesz wykazać, a nie zakładać.
- Jedno kliknięcie od znalezienia CVE do wdrożenia łat
- Skryptowana naprawa dla wyników bez łat dostawcy
- Automatyczna weryfikacja, gdy bieżący inwentarz odzwierciedla naprawę
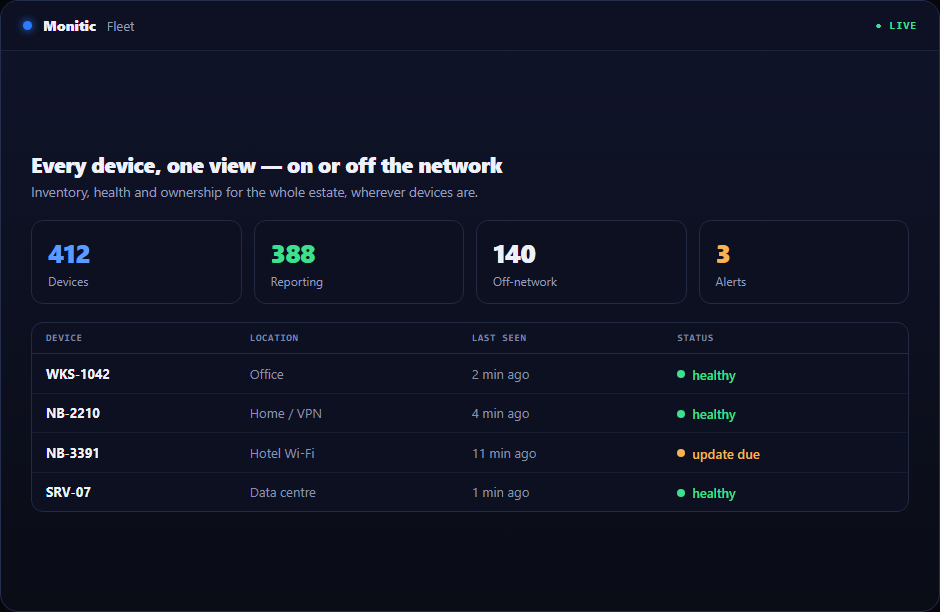
Współpracuje z
Wykrywanie CVE to filar punktów końcowych zarządzania podatnościami. Działa obok skanowania podatności sieciowych dla zasobów bez agenta oraz przepływów pracy naprawczej dla zamknięcia — z zarządzaniem łatami jako silnikiem naprawczym dla wszystkiego, co można załatać.
Często zadawane pytania
Skąd pochodzą dane o podatnościach?
Z National Vulnerability Database (NVD), synchronizowane w sposób ciągły i dopasowywane do bieżącego inwentarza oprogramowania każdego punktu końcowego.
Czy muszę planować skany?
Nie dla punktów końcowych. Wykrywanie podąża za inwentarzem: gdy agenci raportują zainstalowane oprogramowanie, a dane NVD są synchronizowane, dopasowania pojawiają się automatycznie. Nie ma okna skanowania do planowania ani urządzenia do uruchamiania.
A co z urządzeniami, które nie mogą uruchomić agenta?
Są one objęte skanowaniem podatności sieciowych poprzez integrację z Greenbone, a wyniki trafiają do tej samej konsoli co CVE na punktach końcowych.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.