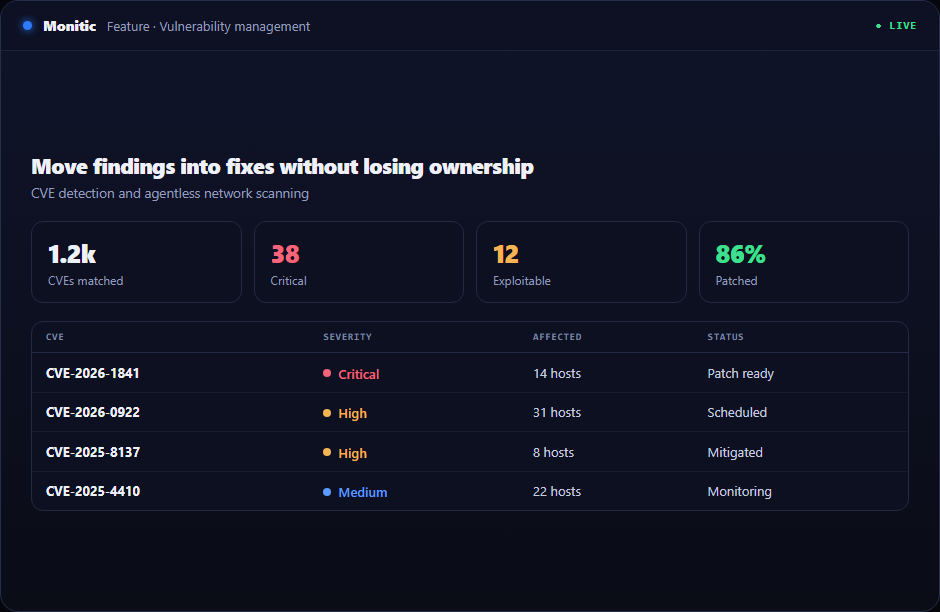
Przenieś ustalenia do poprawek bez utraty odpowiedzialności
Punktem krytycznym w zarządzaniu podatnościami rzadko jest wykrycie. To przekazanie od skanera do zespołu endpointów, niejasny właściciel i brak zweryfikowanego zamknięcia.
Zakup wąskiego narzędzia do obsługi workflow naprawy podatności rozwiązuje jeden ekran i tworzy kilka przekazań. Monitic przyjmuje podejście platformowe: zasób jest już ograniczony do dzierżawcy, operator jest już autoryzowany, a wynik może zasilać ten sam model automatyzacji i raportowania używany gdzie indziej.
Dlaczego ten workflow ma znaczenie
Skala ujawnia nieformalne procesy. Technik, który pamięta każdą nazwę hosta, może obsługiwać pięćdziesiąt urządzeń; organizacja zarządzająca tysiącami potrzebuje powtarzalnego zakresu, uprawnień i weryfikacji. Workflows naprawy podatności staje się wartościowy, gdy workflow przetrwa wzrost i zmiany kadrowe.
Monitic nie spłaszcza każdego zespołu do jednej roli. Zapewnia wspólne rekordy, zachowując ograniczenia firmy i podział obowiązków. Workflows naprawy podatności staje się widoczny dla osób potrzebujących kontekstu i wykonalny tylko dla autoryzowanych do wprowadzania zmian.
Jak wyglądają workflows naprawy podatności w Monitic
Kieruj ustalenia do workflow poprawek, skryptów, zgłoszeń lub dochodzeń. Ważne wyjątki pozostają widoczne wraz z wystarczającym kontekstem do oceny wpływu, pilności i najbezpieczniejszego następnego kroku.
Zachowaj kontekst urządzeń dotkniętych i CVE przez każde przekazanie. Powiązane dowody z inwentarza, usług, bezpieczeństwa i zgłoszeń są oddalone o jeden krok nawigacji, zmniejszając ryzyko, że technicznie poprawna akcja zignoruje kontekst biznesowy.
Śledź wynik naprawy zamiast traktować eksport jako zakończenie. Własność dzierżawcy zapobiega niejednoznaczności między firmami, podczas gdy RBAC i polityka dodatków utrzymują delegowanie zgodne z dostarczaną usługą.
Punkty kontrolne oceny workflow naprawy podatności
Przydatna ocena powinna sprawdzić workflow w rzeczywistym zakresie, a nie na wypolerowanym demo. Użyj następujących punktów kontrolnych podczas walidacji workflow naprawy podatności:
- Stan: Sprawdź, czy platforma może kierować ustalenia do workflow poprawek, skryptów, zgłoszeń lub dochodzeń oraz czy znaczniki czasu, własność firmy i wyjątki są zrozumiałe dla operatora, który nie konfigurował funkcji.
- Akcja: Potwierdź, że autoryzowani technicy mogą zachować kontekst urządzeń dotkniętych i CVE przez każde przekazanie bez uzyskiwania szerszego dostępu niż wymaga zadanie.
- Dowody: Sprawdź, czy Monitic może śledzić wynik naprawy zamiast traktować eksport jako zakończenie oraz czy wynik jest przydatny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę dotkniętych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w wersji próbnej. Porównanie powinno pokazać, czy workflow naprawy podatności zmniejsza liczbę przekazań oraz czy wykonuje zadanie techniczne.
Od dowodów do zweryfikowanego działania
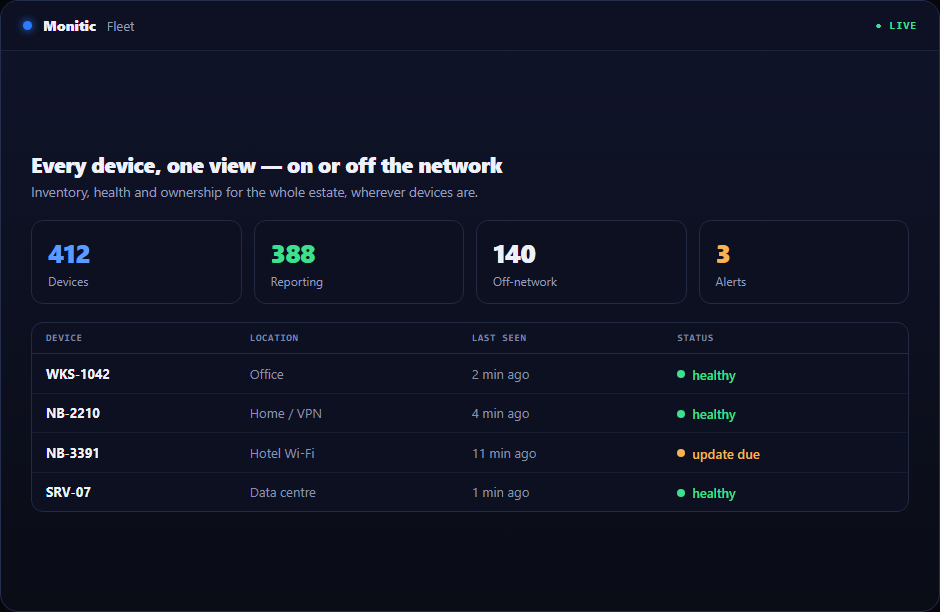
- Odkryj. Ujawnij odpowiedni stan w dozwolonym obszarze.
- Priorytetyzuj. Połącz pilność z kontekstem firmy, zasobu i usługi.
- Rozwiąż. Użyj odpowiedniego narzędzia operacyjnego lub skieruj pracę do odpowiedzialnego właściciela.
- Ucz się. Zachowaj dane o wyniku i powtarzalności, aby następna decyzja była lepsza.
Każdy etap pozostaje na tym samym rekordzie bezpiecznym dla dzierżawcy.
Wartość biznesowa poza funkcją
Wartość operacyjna przejawia się w mniejszej liczbie eskalacji, krótszej diagnozie, bezpieczniejszym delegowaniu i aktualnych dowodach. Te ulepszenia kumulują się: wiarygodny rekord pomaga w następnym workflow, raporcie i dochodzeniu wspomaganym AI, zamiast znikać w zamkniętym zgłoszeniu.
Modułowy model Monitic pozwala organizacjom zacząć tam, gdzie koszt lub ryzyko jest najwyższe, i rozszerzać się bez przebudowywania płaszczyzny kontroli.
Połączone z resztą platformy
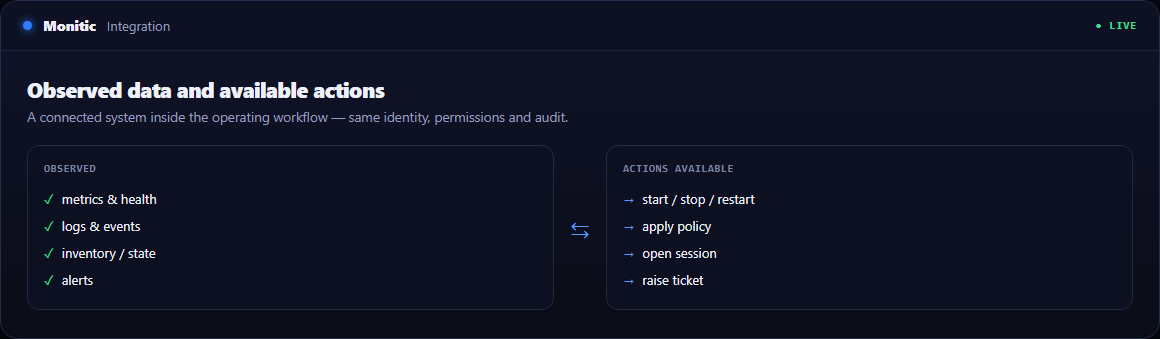
Monitic łączy workflow naprawy podatności z zarządzaniem endpointami, bezpieczeństwem, infrastrukturą i dostarczaniem usług. Organizacja może najpierw przyjąć bezpośrednią funkcję, a później dodać powiązane moduły bez migracji podstawowego modelu tożsamości i własności.
Często zadawane pytania
Jak workflow naprawy podatności pozostaje w granicach właściwego klienta?
Monitic rozstrzyga własność dzierżawcy i dostęp firmy przed zwróceniem zasobu. Uprawnienia ról określają następnie, które operacje są dostępne w tym zatwierdzonym zakresie.
Czy dostęp do odczytu i zmiany mogą być rozdzielone?
Tak. Zespoły mogą delegować widoczność szerzej, podczas gdy akcje modyfikujące są zarezerwowane dla określonych ról, ścieżek zatwierdzeń lub wyznaczonych operatorów.
Jakie dowody pozostają po zakończeniu pracy?
Platforma przechowuje kontekst aktora, celu, czasu i wyniku dla wrażliwych lub modyfikujących akcji. Praca wspomagana AI może również zidentyfikować osobę kierującą i konto AI.
Jak powinniśmy ocenić workflow naprawy podatności?
Wybierz reprezentatywny workflow, zdefiniuj oczekiwany stan i dowody, a następnie przetestuj go podczas 14-dniowego pełnego okresu próbnego. Przejrzyj cennik, gdy dopasowanie operacyjne zostanie potwierdzone.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.