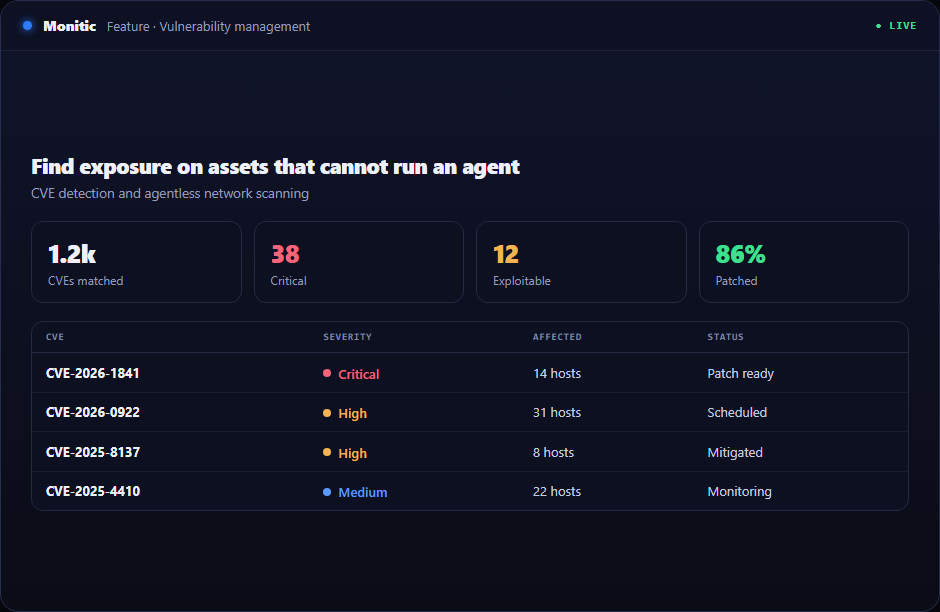
Znajdź ekspozycję na zasobach, które nie mogą uruchomić agenta
Drukarki, urządzenia, zapory, systemy legacy i hosty przejściowe nadal przyczyniają się do ryzyka. Inwentaryzacja agentów obejmuje zarządzane punkty końcowe; skanowanie sieci oparte na Greenbone rozszerza widoczność na resztę.
Większość zespołów może dziś przeprowadzać skanowanie podatności sieci; problemem jest robienie tego konsekwentnie w rosnącym środowisku. Monitic zamienia indywidualną wiedzę we wspólny proces z kontekstem na żywo, kontrolowanym dostępem i rezultatem, który pozostaje widoczny po odejściu technika.
Dlaczego ten przepływ pracy ma znaczenie
Systemy specjalistyczne dobrze opisują swoje własne obiekty, ale zazwyczaj niewiele wiedzą o otaczającej usłudze. Nie rozumieją automatycznie dotkniętego użytkownika, otwartego zgłoszenia, właściciela biznesowego ani sąsiedniego ryzyka. To właśnie w tych brakujących relacjach kumuluje się czas dochodzenia i wysiłek raportowania.
Zamiast synchronizować kontekst po incydencie, Monitic utrzymuje go dołączonym przed pierwszym kliknięciem. Firma, zasób, aktor, uprawnienia i ostatnia historia podróżują ze skanowaniem podatności sieci, redukując zarówno błędnie skierowaną pracę, jak i retrospektywną dokumentację.
Jak wygląda skanowanie podatności sieci w Monitic
Uruchamiaj oceny sieci przez integrację z Greenbone. Filtry odzwierciedlają sposób, w jaki zespoły dzielą pracę – firmę, grupę, zasób, status i własność – tak aby kolejka mogła stać się odpowiedzialnym widokiem operacyjnym.
Normalizuj wyniki skanowania obok CVE punktów końcowych. Przepływ pracy ujawnia sąsiednie zależności i ostatnie zmiany przed działaniem, redukując naprawy metodą prób i błędów oraz niepotrzebną eskalację.
Powiąż wyniki z odkrytymi urządzeniami i odpowiedzialnością za naprawę. Skoncentrowane uprawnienia określają, kto może przeglądać, zatwierdzać i wykonywać; udane i nieudane wyniki pozostają powiązane z odpowiedzialnym aktorem.
Punkty kontrolne oceny skanowania podatności sieci
Przydatna ocena powinna udowodnić przepływ pracy w rzeczywistym zakresie, a nie na wypolerowanym nagraniu demo. Użyj następujących punktów kontrolnych podczas walidacji skanera podatności sieci:
- Stan: Sprawdź, czy platforma może uruchamiać oceny sieci przez integrację z Greenbone i czy znaczniki czasu, własność firmy oraz wyjątki są zrozumiałe dla operatora, który nie konfigurował funkcji.
- Działanie: Potwierdź, że autoryzowani technicy mogą normalizować wyniki skanowania obok CVE punktów końcowych bez uzyskiwania szerszego dostępu niż wymaga tego zadanie.
- Dowód: Sprawdź, czy Monitic może powiązać wyniki z odkrytymi urządzeniami i odpowiedzialnością za naprawę oraz czy rezultat jest użyteczny w przeglądzie operacyjnym, rozmowie z klientem lub audycie.
Zanotuj bazowy czas, liczbę dotkniętych konsol i dostępne dowody przed Monitic. Powtórz ten sam scenariusz w wersji próbnej. Porównanie powinno pokazać, czy skanowanie podatności sieci redukuje przekazywania, a także wykonuje zadanie techniczne.
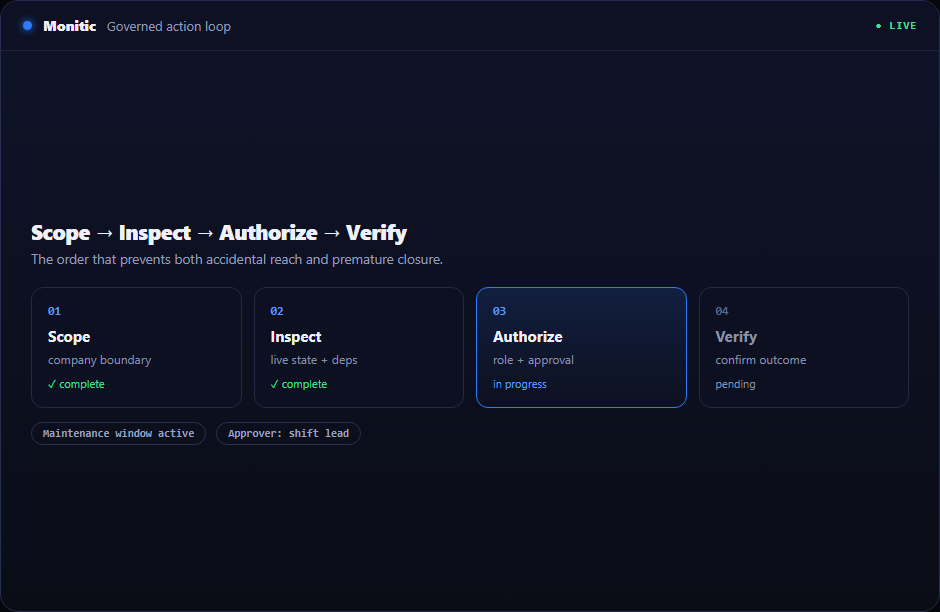
Od dowodu do zweryfikowanego działania
- Wejdź przez kontekst. Rozpocznij od urządzenia, zgłoszenia, wyniku, raportu lub integracji, która wywołała potrzebę.
- Zmniejsz niejednoznaczność. Użyj bieżących dowodów platformy, aby wyizolować dotknięty rekord i prawdopodobną przyczynę.
- Koordynuj odpowiedź. Utrzymuj widoczność własności i komunikacji, podczas gdy technik lub przepływ pracy działa.
- Zamknij z dowodem. Zweryfikuj nowy stan i udostępnij go do raportowania i audytu.
To zapobiega przekształceniu skanowania podatności sieci w oderwane zadanie techniczne.
Wartość biznesowa poza funkcją
Mierzalne wdrożenie powinno śledzić czas do własności, czas do zweryfikowanego rozwiązania, nawroty i wysiłek raportowania. Skanowanie podatności sieci jest skuteczne, gdy zespół rozwiązuje więcej pracy przy mniejszej liczbie przekazań – a nie gdy kolejny pulpit nawigacyjny otrzymuje ruch.
Te same wskaźniki mają znaczenie dla wewnętrznego CIO i lidera operacji MSP, nawet jeśli jeden organizuje jednostki biznesowe, a drugi firmy klientów.
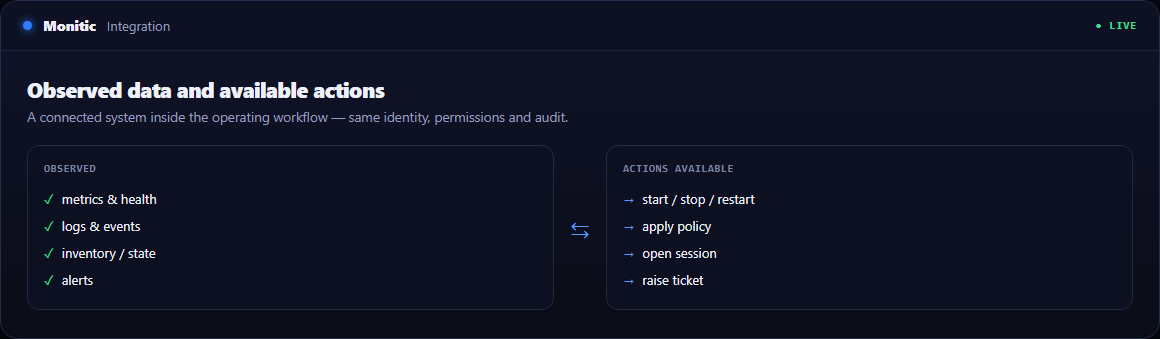
Połączone z resztą platformy
Warunek ujawniony tutaj może stać się własnym zgłoszeniem, zatwierdzoną automatyzacją, wyjątkiem w raporcie lub kontekstem dla Mon-Ai. Te ścieżki wykorzystują te same granice dzierżawy i konwencje audytu, zapobiegając tworzeniu drugiego modelu zarządzania przez integrację.
Często zadawane pytania
Jakim danym należy ufać podczas dochodzenia?
Użyj bieżącego rekordu platformy i jego znaczników czasu, a następnie porównaj powiązaną historię, alerty, zgłoszenia i stan integracji. Unikaj wprowadzania zmian wyłącznie na podstawie starego eksportu.
Czy obowiązki mogą pozostać rozdzielone?
Tak. Jedna rola może monitorować, inna zatwierdzać, a jeszcze inna wykonywać. Wspólny kontekst nie wymaga wspólnych uprawnień.
Co dowodzi, że przepływ pracy się powiódł?
Zdefiniuj oczekiwany stan techniczny, zweryfikuj go po działaniu i zachowaj wynik do raportowania lub przeglądu. Zamknięcie zgłoszenia samo w sobie nie jest weryfikacją.
Jak nasz zespół może wypróbować skaner podatności sieci?
Skorzystaj z 14-dniowej pełnej wersji próbnej platformy z reprezentatywnym zakresem lub poproś o demo prowadzone według scenariusza, które spełnia Twoje własne kryteria akceptacji.
Zobacz Monitic na swojej własnej flocie
W pełni funkcjonalny 14-dniowy okres próbny · bez karty kredytowej · Twoja prawdziwa flota w konsoli już pierwszego dnia.