Scansione CVE senza lo scanner
Uno strumento di scansione CVE tradizionale interroga i tuoi endpoint dall'esterno: pianifica una scansione, gestisci le credenziali, attendi la finestra, spera che nulla sia in sospensione o fuori rete. Monitic inverte il modello. L'agente mantiene già un inventario live di ogni pacchetto e versione installati — quindi il rilevamento CVE diventa un problema di corrispondenza, non di scansione. Sincronizza l'NVD, abbinalo a ciò che è effettivamente installato e ogni endpoint interessato viene identificato nel momento in cui i dati arrivano.
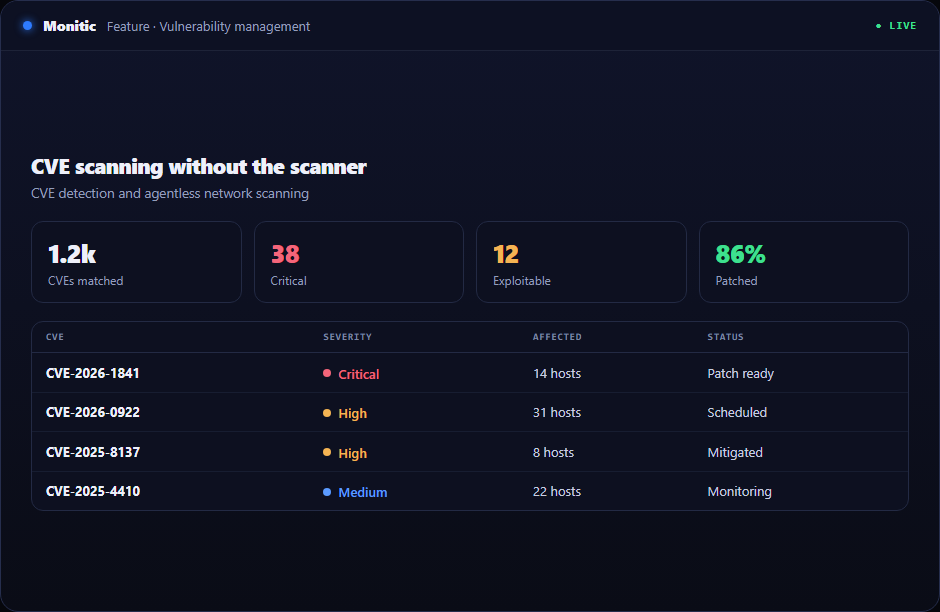
Sincronizzazione NVD, abbinata a ciò che è effettivamente installato
Monitic mantiene aggiornati i dati CVE tramite la sincronizzazione NVD e li valuta rispetto all'inventario software live che ogni agente riporta. La corrispondenza si basa sulla verità di base: i pacchetti e le versioni esatti su ciascuna macchina in questo momento — non l'esportazione patrimoniale del trimestre scorso, non un'impronta digitale indovinata da una scansione delle porte.
- Sincronizzazione NVD continua per mantenere freschi i dati sulle vulnerabilità
- Abbinamento con inventario live — versioni come installate, per endpoint
- Nuova CVE pubblicata significa macchine interessate identificate, senza attendere un ciclo di scansione
Per un CISO, la differenza pratica è il calcolo della finestra di esposizione: la latenza di rilevamento è limitata dalla sincronizzazione dei dati, non dalla frequenza con cui puoi permetterti di eseguire una scansione su tutta la flotta.
Nessun appliance di scansione per le CVE sugli endpoint
Poiché il rilevamento si basa sull'inventario che l'agente già mantiene, non c'è nulla di extra da distribuire per la copertura CVE sugli endpoint — nessun appliance, nessuna pianificazione di scansione, nessuna infrastruttura di scansione con credenziali, nessun carico di rete per interrogare migliaia di macchine.
- Zero infrastruttura aggiuntiva per il rilevamento CVE sugli endpoint
- Macchine remote e in viaggio coperte ovunque l'agente riferisca
- Nessun punto cieco di scansione per dispositivi spenti durante la finestra
Per i dispositivi di rete e altre risorse che non possono eseguire un agente, la piattaforma abbina questo alla scansione delle vulnerabilità di rete tramite Greenbone — copertura di endpoint e rete sotto un'unica console.
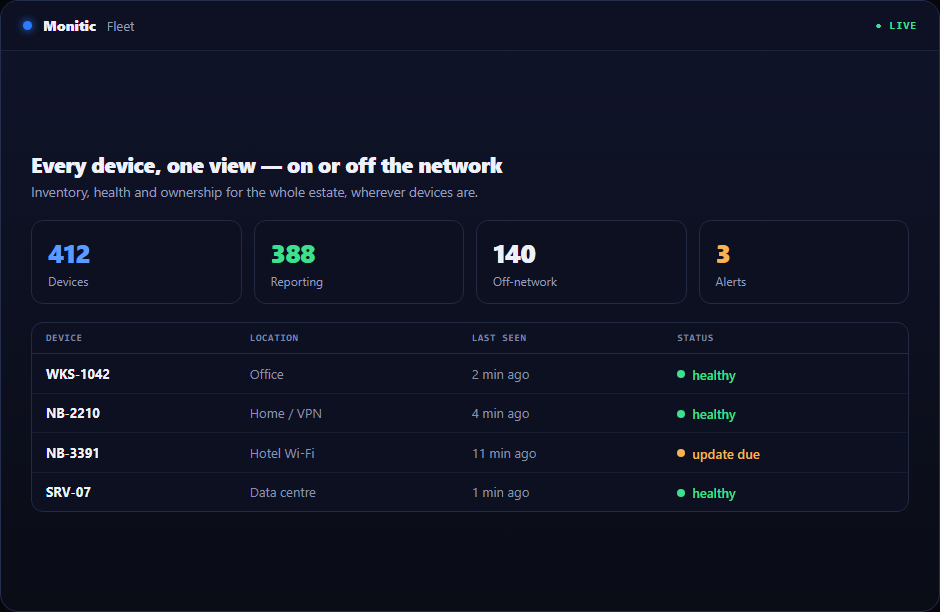
Risultati che confluiscono direttamente nella correzione
Una CVE abbinata in Monitic non è una riga di report; è un elemento di lavoro su una piattaforma di attuazione. I risultati correggibili confluiscono nella gestione delle patch e vengono distribuiti tramite lo stesso agente che li ha individuati. Altri confluiscono nei flussi di lavoro di remediation come correzioni scriptate. Quando l'inventario si aggiorna, il risultato si cancella — una chiusura che puoi dimostrare, non presumere.
- Un clic dal risultato CVE alla distribuzione della patch
- Remediation scriptata per risultati senza patch del fornitore
- Verifica automatica mentre l'inventario live riflette la correzione
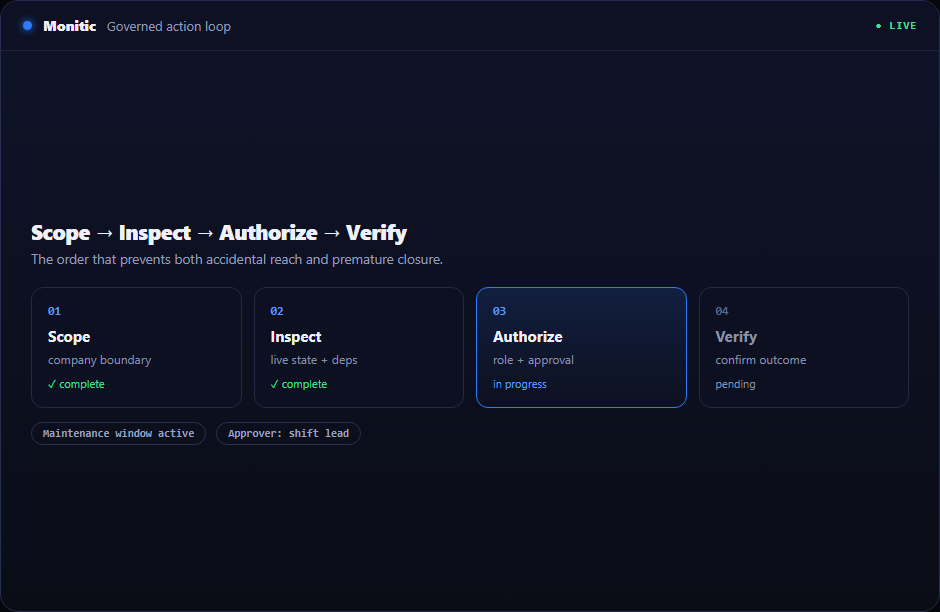
Funziona con
Il rilevamento CVE è il pilastro endpoint della gestione delle vulnerabilità. Funziona insieme alla scansione delle vulnerabilità di rete per le risorse senza agente e ai flussi di lavoro di remediation per la chiusura — con la gestione delle patch come motore di remediation per tutto ciò che è correggibile.
Domande frequenti
Da dove provengono i dati sulle vulnerabilità?
Dal National Vulnerability Database (NVD), sincronizzato continuamente e abbinato all'inventario software live di ogni endpoint.
Devo pianificare le scansioni?
Non per gli endpoint. Il rilevamento segue l'inventario: mentre gli agenti riportano il software installato e i dati NVD si sincronizzano, le corrispondenze emergono automaticamente. Non c'è finestra di scansione da pianificare né appliance da eseguire.
Cosa succede per i dispositivi che non possono eseguire un agente?
Quelli sono coperti dalla scansione delle vulnerabilità di rete tramite l'integrazione Greenbone, con i risultati consegnati nella stessa console delle CVE sugli endpoint.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.