Trova l'esposizione su asset che non possono eseguire un agente
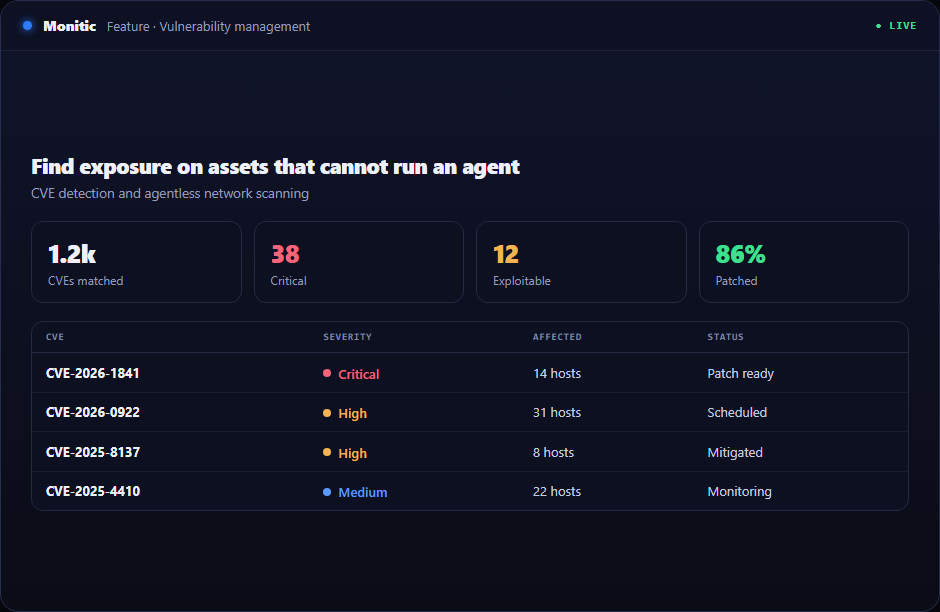
Stampanti, appliance, firewall, sistemi legacy e host transitori contribuiscono ancora al rischio. L'inventario degli agenti copre gli endpoint gestiti; la scansione di rete basata su Greenbone estende la visibilità al resto.
La maggior parte dei team può eseguire scansioni di vulnerabilità di rete oggi; il problema è farlo in modo coerente su un patrimonio in crescita. Monitic trasforma le conoscenze individuali in un processo condiviso con contesto live, accesso controllato e un risultato che rimane visibile dopo che il tecnico si è spostato.
Perché questo flusso di lavoro è importante
I sistemi specialistici descrivono bene i propri oggetti ma di solito sanno poco del servizio circostante. Non comprendono automaticamente l'utente interessato, la richiesta aperta, il proprietario aziendale o il rischio adiacente. È in quella relazione mancante che si accumulano tempo di indagine e sforzo di reportistica.
Invece di sincronizzare il contesto dopo un incidente, Monitic lo mantiene allegato prima del primo clic. Azienda, asset, attore, permesso e cronologia recente viaggiano con la scansione delle vulnerabilità di rete, riducendo sia il lavoro mal indirizzato che la documentazione retrospettiva.
Come appare la scansione delle vulnerabilità di rete in Monitic
Esegui valutazioni di rete tramite l'integrazione Greenbone. I filtri riflettono il modo in cui i team dividono il lavoro—azienda, gruppo, asset, stato e proprietà—così una coda può diventare una vista operativa responsabile.
Normalizza i risultati della scansione accanto ai CVE degli endpoint. Il flusso di lavoro espone le dipendenze adiacenti e le modifiche recenti prima dell'azione, riducendo la remediation per tentativi ed errori e le escalation non necessarie.
Collega i risultati ai dispositivi scoperti e alla proprietà della remediation. I permessi mirati determinano chi può ispezionare, approvare ed eseguire; i risultati positivi e negativi rimangono associati all'attore responsabile.
Punti di controllo per la valutazione della scansione delle vulnerabilità di rete
Una valutazione utile dovrebbe dimostrare il flusso di lavoro rispetto all'ambito reale piuttosto che a una demo raffinata. Utilizza i seguenti punti di controllo quando convalidi lo scanner di vulnerabilità di rete:
- Stato: Verifica che la piattaforma possa eseguire valutazioni di rete tramite l'integrazione Greenbone e che timestamp, proprietà aziendale ed eccezioni siano comprensibili a un operatore che non ha configurato la funzionalità.
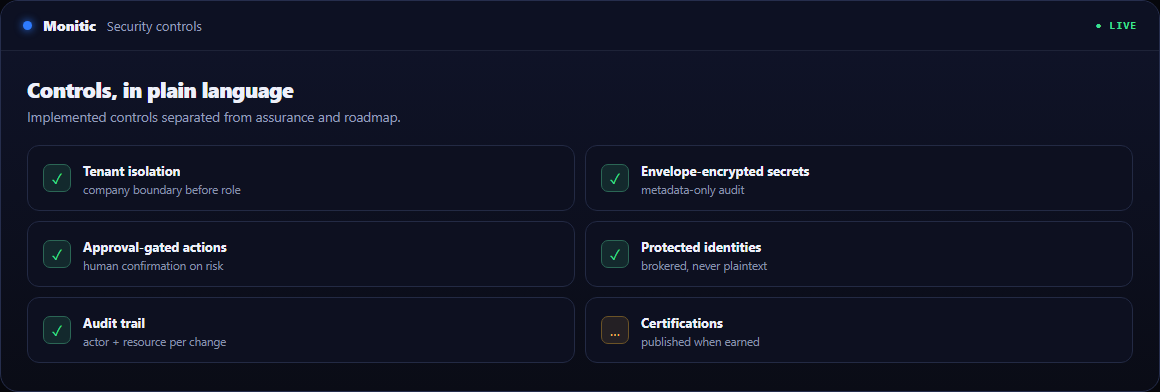
- Azione: Conferma che i tecnici autorizzati possano normalizzare i risultati della scansione accanto ai CVE degli endpoint senza ricevere un accesso più ampio di quanto richiesto dall'attività.
- Prova: Controlla che Monitic possa collegare i risultati ai dispositivi scoperti e alla proprietà della remediation e che il risultato sia utile in una revisione operativa, conversazione con il cliente o audit.
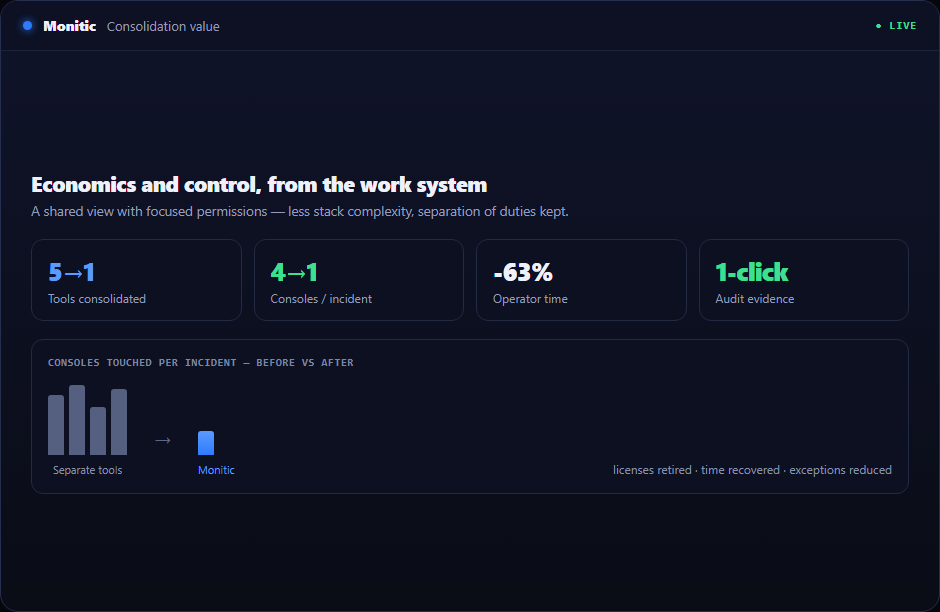
Registra il tempo di base, il numero di console toccate e le prove disponibili prima di Monitic. Ripeti lo stesso scenario nella prova. Il confronto dovrebbe mostrare se la scansione delle vulnerabilità di rete riduce i passaggi di consegna oltre a completare il compito tecnico.
Dalla prova all'azione verificata
- Entra attraverso il contesto. Inizia dal dispositivo, ticket, risultato, report o integrazione che ha sollevato la necessità.
- Riduci l'ambiguità. Utilizza le prove attuali della piattaforma per isolare il record interessato e la causa probabile.
- Coordina la risposta. Mantieni visibili proprietà e comunicazione mentre un tecnico o un flusso di lavoro agisce.
- Chiudi con la prova. Verifica il nuovo stato e rendilo disponibile per reportistica e audit.
Questo impedisce che la scansione delle vulnerabilità di rete diventi un compito tecnico distaccato.
Valore aziendale oltre la funzionalità
Un'implementazione misurabile dovrebbe tracciare il tempo per la proprietà, il tempo per la risoluzione verificata, la ricorrenza e lo sforzo di reportistica. La scansione delle vulnerabilità di rete ha successo quando il team risolve più lavoro con meno passaggi di consegna—non quando un'altra dashboard riceve traffico.
Le stesse metriche contano per un CIO interno e per un leader operativo MSP, anche se uno organizza unità aziendali e l'altro organizza aziende clienti.
Collegato al resto della piattaforma
Una condizione emersa qui può diventare una richiesta di proprietà, un'automazione approvata, un'eccezione di report o un contesto per Mon-Ai. Questi percorsi riutilizzano lo stesso confine tenant e le stesse convenzioni di audit, impedendo all'integrazione di creare un secondo modello di governance.
Domande frequenti
Quali dati dovrebbero essere attendibili durante un'indagine?
Utilizza il record attuale della piattaforma e i suoi timestamp, quindi confronta la cronologia correlata, gli avvisi, i ticket e lo stato dell'integrazione. Evita di apportare modifiche basandoti solo su un vecchio export.
I compiti possono rimanere separati?
Sì. Un ruolo può monitorare, un altro approvare e un altro eseguire. Il contesto condiviso non richiede privilegi condivisi.
Cosa dimostra che il flusso di lavoro ha avuto successo?
Definisci uno stato tecnico atteso, verificalo dopo l'azione e conserva il risultato per reportistica o revisione. Chiudere il ticket da solo non è una verifica.
Come può il nostro team provare lo scanner di vulnerabilità di rete?
Utilizza la prova completa della piattaforma di 14 giorni con un ambito rappresentativo, o richiedi una demo guidata da scenari che segua i tuoi criteri di accettazione.
Vedi Monitic sul tuo parco
Prova completa di 14 giorni · nessuna carta di credito · il tuo parco reale nella console fin dal primo giorno.