Hotdetektering där din fleet redan finns
Upptäck på samma plattform som svarar.
Den fristående SIEM-modellen kräver att du köper en andra produkt, distribuerar en andra agent och bemannar en andra konsol – och ger dig sedan varningar utan möjlighet att agera. Monitic bygger SIEM för IT-team in i plattformen som redan hanterar fleet: Monitic-agenten matar endpoint-loggar och händelser till Wazuh-integrerad säkerhetsanalys, och varje fynd hamnar i konsolen som kan patch, köra ett skript eller lämna över till AI-assistenten. Detektion och respons slutar vara två produkter med en biljettkö mellan sig.
Ingen andra agent, ingen andra konsol. Endpoint-agenten du distribuerade för hantering är insamlaren; säkerhetsfynd visas bredvid inventarier, patchstatus och fjärråtkomstverktyg för samma maskin.
Fynd, inte översvämning. Råa händelser stannar i säkerhetsbackend. Monitic visar kuraterade fynd – varningarna värda en människas uppmärksamhet, med sammanhang för att agera.
Företagskapacitet till plattformspris. SIEM & hotdetektering ingår i Enterprise-nivån – en bråkdel av vad en fristående SIEM-stack kostar att licensiera och driva. Se prissättning.
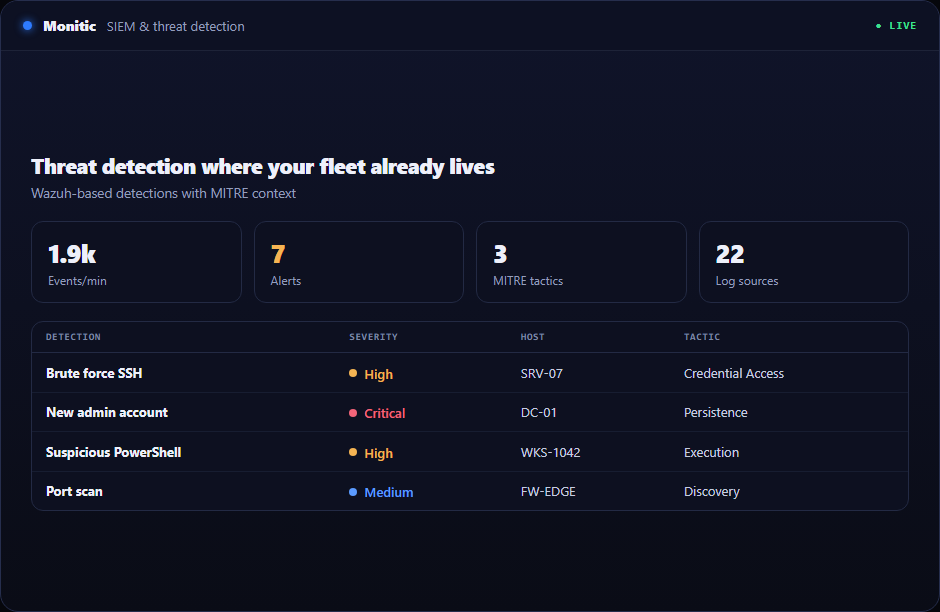
Endpoint-logginsamling till säkerhetsanalys
Varje hanterad endpoint strömmar sina loggar och säkerhetshändelser till Wazuh-integrerad analys via agenten som redan är installerad. Det finns ingen separat insamlare att paketera, ingen forwarder-fleet att underhålla och inget gap mellan "hanterad" och "övervakad" – om agenten finns på enheten bidrar den med telemetri.
- Endpoint-logg- och händelseinsamling via den befintliga Monitic-agenten
- Analys i säkerhetsbackend; kuraterade fynd visas i konsolen
- Täckning växer automatiskt med fleet – registrering är onboarding
Utforska endpoint-logginsamling i detalj.
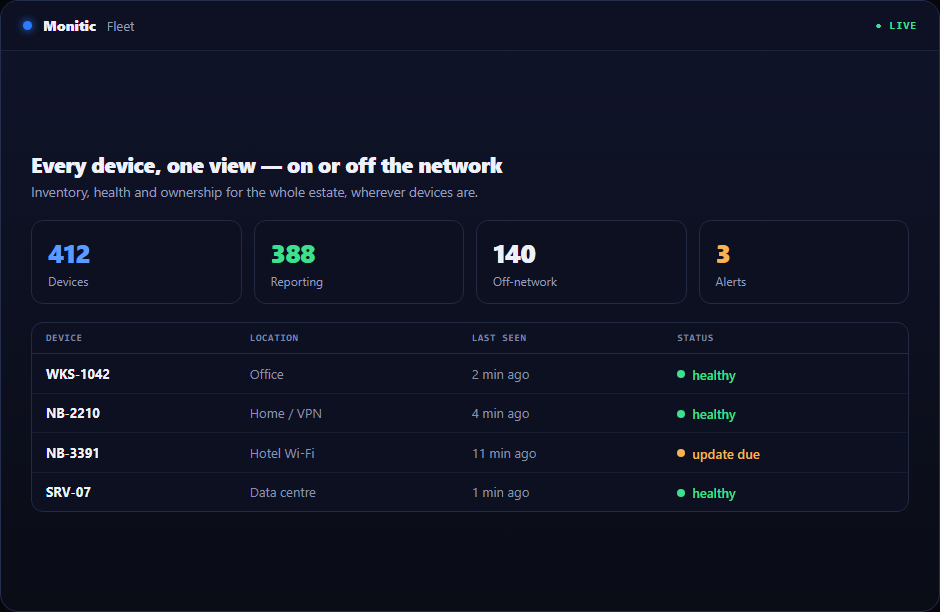
Filintegritetsövervakning och konfigurationsbedömning
Angripare ändrar saker: binärer, registernycklar, konfigurationsfiler. Monitics filintegritetsövervakning varnar när kritiska filer eller registerposter ändras, och säkerhetskonfigurationsbedömning (SCA) utvärderar endpoints mot hårdningsförväntningar – så att både manipuleringen och svagheten som bjöd in den är synliga.
- FIM varnar vid ändringar av kritiska filer och registerposter
- SCA-fynd visar var endpoint-konfigurationen brister
- Fynd bär enhetskontexten som behövs för att agera, inte bara en hash-diff
Se filintegritetsövervakning i detalj.
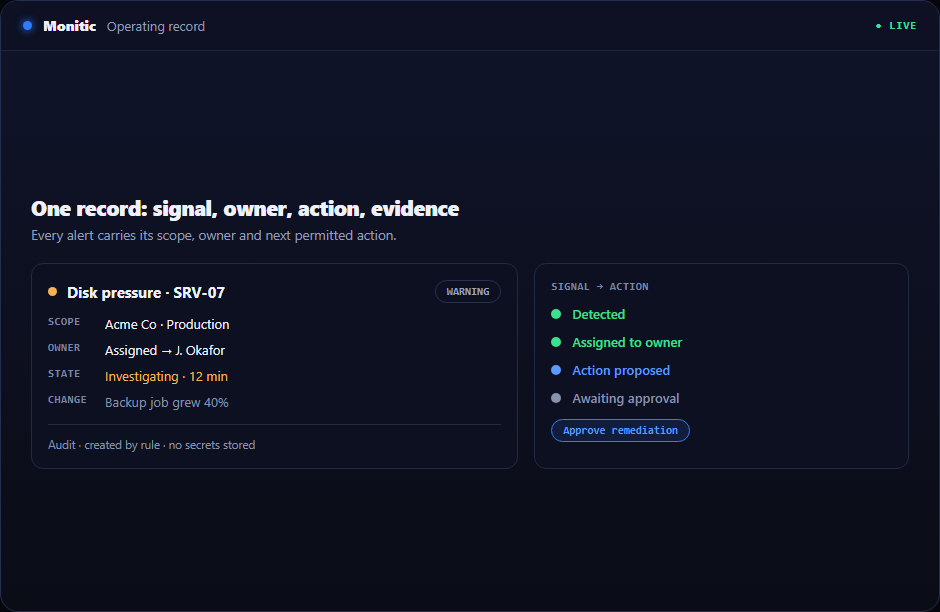
Varningar mappade till MITRE ATT&CK
En varning som säger "misstänkt aktivitet" startar en utredning; en varning mappad till en MITRE ATT&CK-teknik startar ett svar. Monitic mappar säkerhetsvarningar till ATT&CK-tekniker, vilket ger analytiker ett gemensamt språk för vad angriparen gör och var det ligger i kill chain.
Utforska MITRE ATT&CK-mappning.
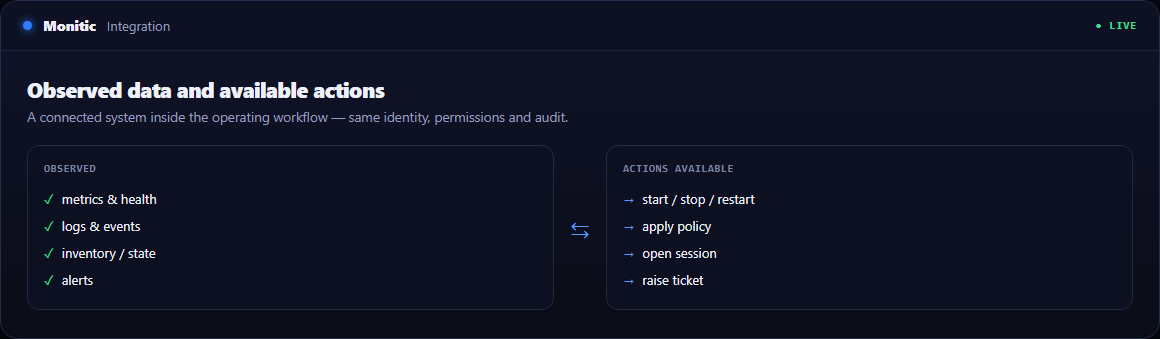
En SOC-instrumentpanel för hela fleet
SOC-instrumentpanelen sammanställer säkerhetsstatus, aktiva varningar och sårbarheter över alla företag och endpoints du hanterar – en skärm som svarar på "hur exponerade är vi just nu" utan att sy ihop tre verktyg.
Från detektion till respons – samma plattform
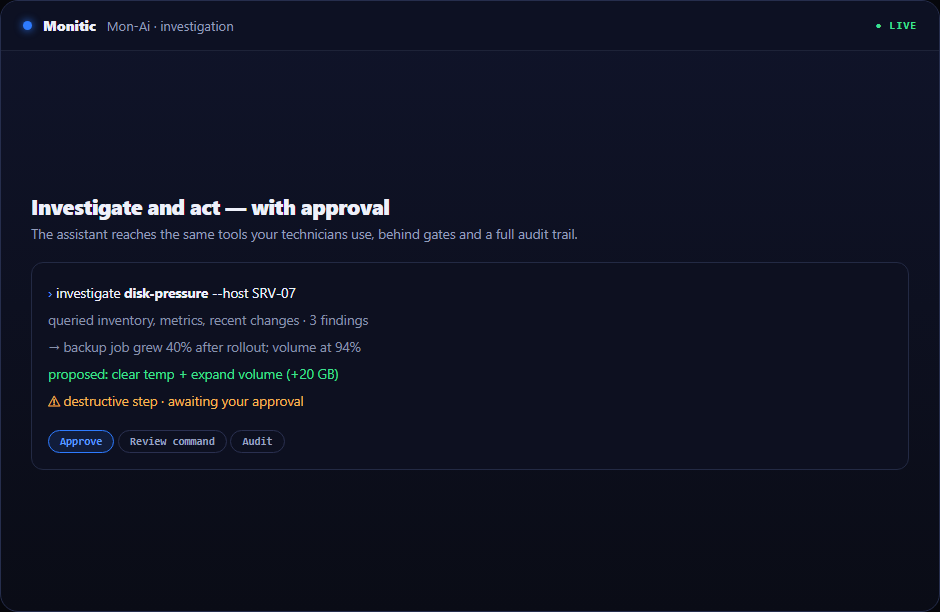
Detta är delen fristående SIEM:ar inte kan göra: agera. Ett Monitic-fynd kan dirigeras direkt till åtgärd – distribuera den saknade patchen, skicka ett skript till endpointen, eller lämna över ärendet till AI-assistenten med full kontext. Avståndet från varning till fix är ett klick, inte en export till ett annat teams backlog.
Hur det fungerar
Agenter samlar in loggar och händelser. Wazuh-integrerad analys detekterar; råa händelser stannar i säkerhetsbackend. Kuraterade fynd – FIM-ändringar, SCA-brister, ATT&CK-mappade varningar – visas i SOC-instrumentpanelen, och varje fynd har en åtgärdsväg. Samla, detektera, visa, svara: en loop, en plattform.
Utforska SIEM & hotdetektering i detalj
- Logginsamling – endpoint-telemetri till säkerhetsanalys, ingen extra agent
- Filintegritetsövervakning – varningar för kritiska fil- och registerändringar
- MITRE ATT&CK-mappning – varningar översatta till angriparteknik
- SOC-instrumentpanel – status, varningar och sårbarheter i en vy
Relaterade moduler
- Hitta exponeringen först – sårbarhetshantering identifierar CVE:erna som angripare utnyttjar
- Bevaka perimetern – brandväggshantering samlar FortiGate, OPNsense, Sophos och SonicWall i samma konsol
- Hårda vad detektion skyddar – säkerhetsefterlevnad upprätthåller baslinjen som gör varningar mer sällsynta
Bygger du en säkerhetsoperation med ett litet team? Se Monitic för säkerhetsoperationer.
Vanliga frågor
Ersätter Monitic en fristående SIEM?
För fleet-fokuserade IT- och säkerhetsteam, ja – endpoint-logginsamling, FIM, SCA, ATT&CK-mappad varning och en SOC-instrumentpanel täcker den centrala SIEM-arbetsbelastningen. Råa händelser förblir i den Wazuh-integrerade säkerhetsbackend; Monitic visar de kuraterade fynd som ditt team faktiskt arbetar med.
Vilken plan inkluderar SIEM & hotdetektering?
Enterprise-nivån – fortfarande långt under kostnaden för att licensiera och driva en separat SIEM. Fullständig information på prissättning.
Behöver jag distribuera en annan agent?
Nej. Monitic-agenten som redan finns på varje hanterad endpoint hanterar säkerhetstelemetriinsamling. Registrering i hantering är registrering i detektion.
Vad händer efter en detektion?
Fynd dirigeras till respons på samma plattform: distribuera en patch, kör ett skript på den påverkade endpointen, eller lämna över fyndet till AI-assistenten med full kontext. Installationsvägledning finns i SIEM & hotdetektering-dokumentationen.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.