Endpointloggsamling utan en andra agent
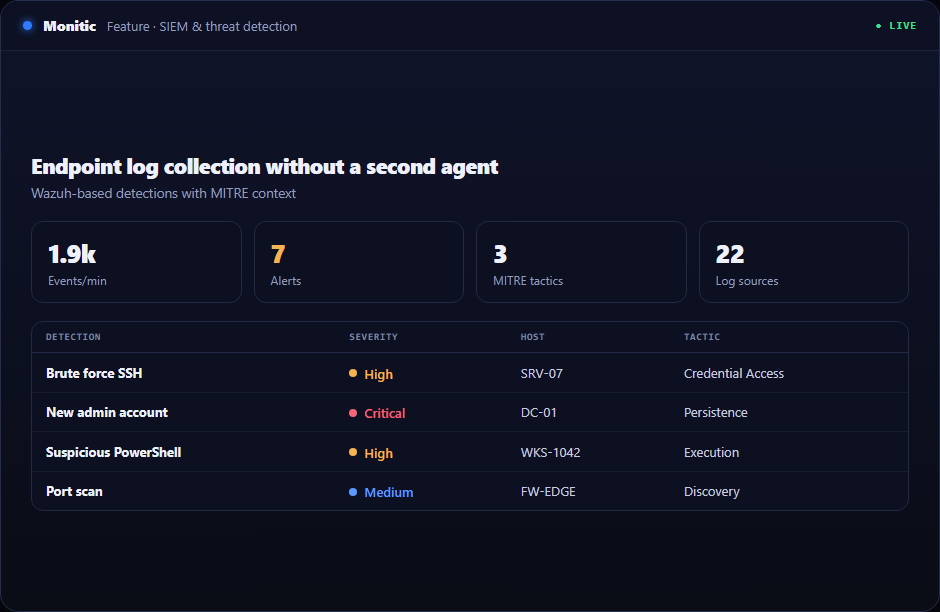
Varje SIEM-projekt fastnar på samma ställe: att få loggarna. Fristående plattformar behöver sin egen insamlare utplacerad på varje maskin, en forwarderarkitektur att underhålla och ett utrullningsprojekt innan den första händelsen anländer – och maskinerna som missar utrullningen är precis de som ingen övervakar. Monitic tar bort projektet helt. Agenten som redan hanterar varje endpoint är insamlaren: den matar loggar och säkerhetshändelser till Wazuh-integrerad säkerhetsanalys från dagen enheten registreras. Endpointloggsamling slutar vara ett infrastrukturprogram och blir en egenskap av att vara hanterad.
En agent för hantering och telemetri
Monitic-agenten hanterar inventering, patchning, övervakning och fjärråtkomst – och säkerhetstelemetri åker samma kanal. Det enda faktumet eliminerar felfall som plågar dedikerade insamlare: versionsdrift mellan hanterings- och säkerhetsagenten, endpoints täckta av den ena men inte den andra, och två distributionspipelines att hålla synkade. Täckning följer registrering automatiskt. När en ny bärbar dator ansluter till fleetet börjar den bidra med säkerhetshändelser samma dag, utan att en säkerhetsingenjör är inblandad.
För en CISO får revisionsfrågan "vilka endpoints samlar vi faktiskt in från" ett ovanligt svar: alla hanterade, verifierbart, eftersom insamling och hantering är samma fotavtryck.
Analys i backend, fynd i konsolen
Insamlade händelser flödar in i den Wazuh-integrerade säkerhetsbackend, där det analytiska tunga arbetet sker – korrelation, regelutvärdering, detektering. Den råa händelseströmmen stannar där. Vad som visas i Monitic-konsolen är det kuraterade lagret: fynd värda en operatörs uppmärksamhet, varje med enhetskontext, och varje kartlagt till en MITRE ATT&CK-teknik där tillämpligt.
Denna uppdelning är operativt viktig. Team som drunknar i råa SIEM-händelser saknar inte data – de saknar signal. Monitic-konsolen visar fyndet, maskinen och åtgärden; den forensiska djupet finns kvar i säkerhetsbackend när en utredning behöver det.
Från insamlad händelse till avslutat fynd
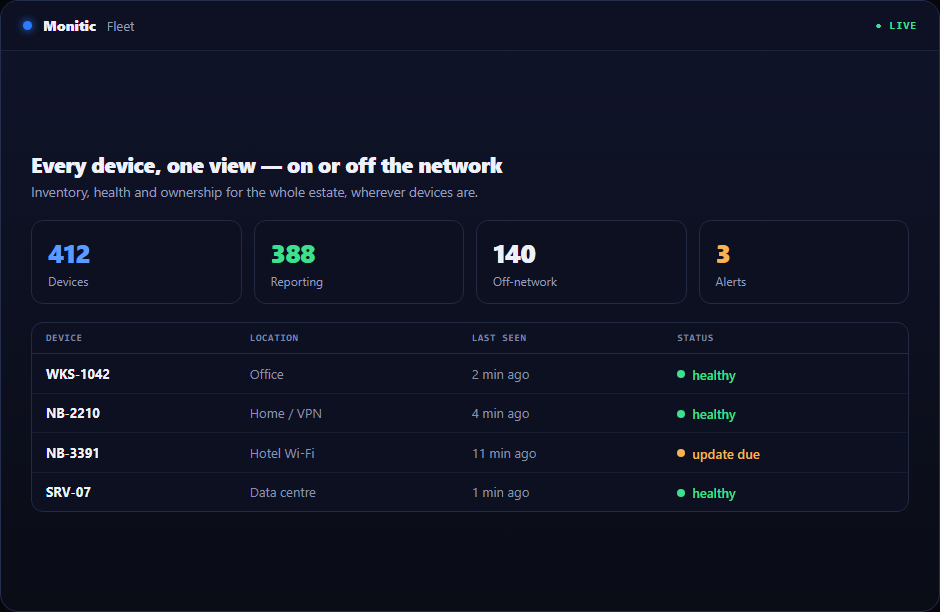
Eftersom insamlingen lever på hanteringsplattformen, gör också svaret. Ett fynd som uppstår från endpointtelemetri ligger ett klick från åtgärd: distribuera patchen som stänger den utnyttjade luckan, skicka ett skript till den drabbade maskinen, eller överlämna ärendet till AI-assistenten med fyndets fulla kontext. SOC-instrumentpanelen rullar upp insamlade fynd till fleetövergripande status, så ledningen ser samma data som analytikern arbetar från.
Denna hela väg – samla, detektera, agera – är vad en insamlingspipeline till en fristående SIEM aldrig levererar, eftersom SIEMen kan se men inte röra endpointen.

Fungerar med
- Filintegritetsövervakning – ändringsvarningar på kritiska filer och registerposter, från samma telemetri
- MITRE ATT&CK-kartläggning – insamlade händelser klassificerade i angripartekniker
- SOC-instrumentpanel – insamlade fynd aggregerade till fleetstatus
- Säkerhetsefterlevnad – hårda konfigurationerna dina loggar fortsätter flagga
Vanliga frågor
Måste jag installera en separat logginsamlare?
Nej. Monitic-agenten som redan är utplacerad för endpointhantering samlar loggar och säkerhetshändelser. Det finns ingen andra agent, forwarder eller leveranspipeline att bygga och underhålla.
Var lever de råa händelserna?
I den Wazuh-integrerade säkerhetsbackend. Monitic håller medvetet den råa strömmen utanför hanteringskonsolen och visar istället kuraterade fynd – signal för operatören, djup i backend för utredningar.
Hur snabbt börjar en ny endpoint rapportera?
Så snart den är registrerad. Insamling är en del av att vara hanterad, så säkerhetstäckning växer med fleetet utan ett separat introduktionssteg.
Ingår detta i varje plan?
SIEM & hotdetektering, inklusive loggsamling, levereras i Enterprise-nivån – se prissättning för nivådetaljer.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.