Efterlevnad du kan upprätthålla, inte bara rapportera
Säkerhet inbäddad. Inte påklistrad.
De flesta programvaror för efterlevnad av endpoints producerar en rapport och lämnar åtgärdandet till dig. Monitic utvärderar varje endpoint kontinuerligt mot CIS-anpassade kontroller – och åtgärdar sedan resultaten: automatiskt åtgärdbara kontroller skickas som agentuppgifter med ett klick, resten överlämnas till AI-assistenten med full kontext. Efterlevnad upphör att vara en kvartalsvis rusch och blir en egenskap hos flottan.
Revisionsredo, alltid. Kontinuerlig utvärdering innebär att bevisen finns innan revisorn frågar – kontrolltillstånd, tidsstämplar och en oföränderlig spårning av varje åtgärd.
Åtgärda, inte bara flagga. Resultat har en åtgärdsväg på samma plattform, inte en överlämning i ett kalkylblad till ett annat team och ett annat verktyg.
En poäng per flotta. En enda statuspoäng med uppdelning per företag och enhet, så att ledningen ser efterlevnad som en siffra som rör sig – och vet varför den rörde sig.
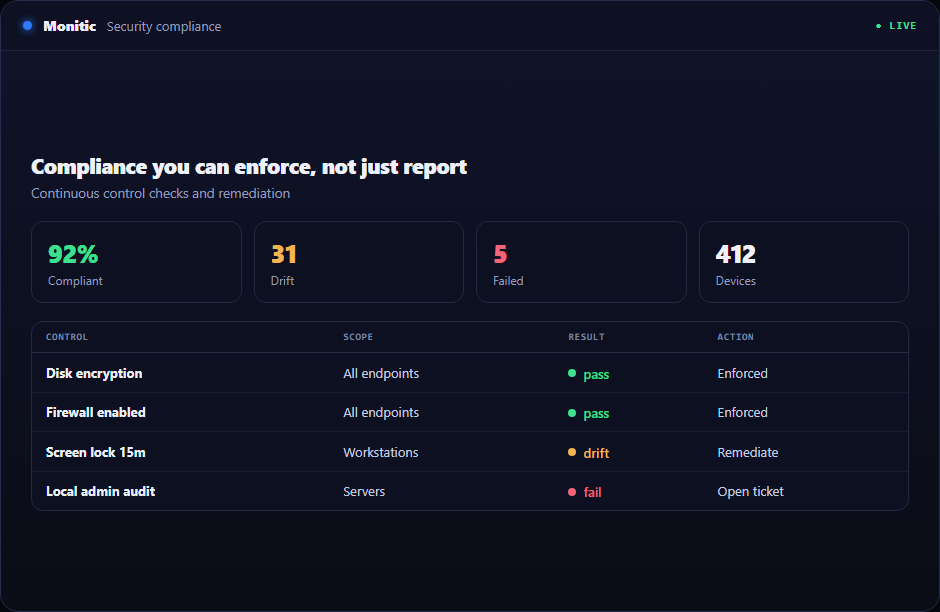
Efterlevnadskontroller, CIS-anpassade och kontinuerligt utvärderade
Agenten utvärderar varje endpoint mot en CIS-anpassad kontrolluppsättning – inte en punkt-i-tiden-skanning, utan kontinuerliga kontroller som fångar en maskin samma dag den faller ur linje. Tilldela kontrollpolicyer till företag och enheter, och varje enhet mäts mot den standard som gäller för den.
- CIS-anpassade kontroller utvärderas kontinuerligt på varje endpoint
- Resultat per enhet, så att ett resultat alltid namnger maskinen och kontrollen
- Policytilldelning per företag och enhet för miljöer med flera enheter
Utforska efterlevnadskontroller på djupet.
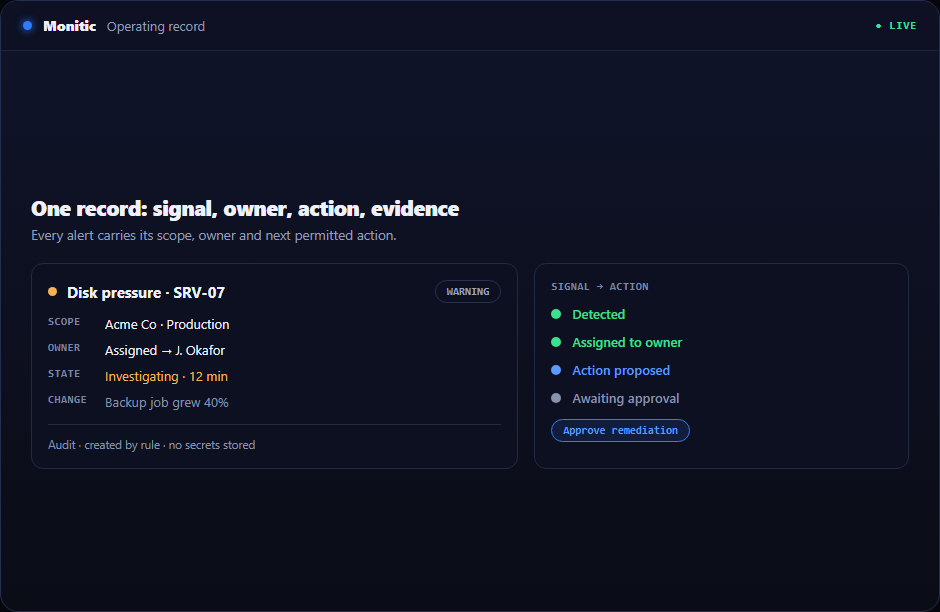
Åtgärd med ett klick – och AI för resten
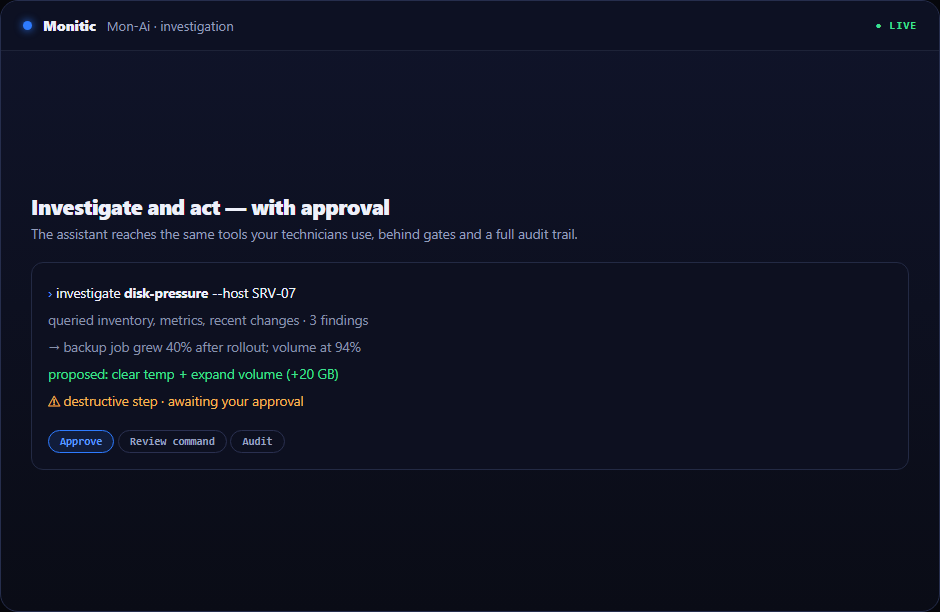
Ett resultat som sitter i en rapport är risk med en tidsstämpel. I Monitic skickas automatiskt åtgärdbara kontroller som agentuppgifter med ett klick: åtgärden körs på endpointen och kontrollen omvärderas. Kontroller som kräver omdöme överlämnas till AI-assistenten med full kontext – enheten, kontrollen, resultatet – så att en tekniker löser dem på några minuter istället för att forska en eftermiddag.
- Automatiskt åtgärdbara kontroller åtgärdas som agentuppgifter, verifierade vid slutförande
- Icke-automatiska resultat överlämnas till Mon-Ai med fullständig kontext
- Varje åtgärd registreras: vad som kördes, var, initierad av vem
Se åtgärd med ett klick och AI-åtgärd.
Flottstatuspoäng med avvikelseövervakning
Efterlevnad är en trend, inte en ögonblicksbild. Monitic kondenserar kontrollresultat till en flottstatuspoäng med avvikelseövervakning – när en härdad flotta börjar glida ser du det som en rörlig siffra, uppdelad per företag och enhet, innan det blir en incident eller ett revisionsmisslyckande.
- En statuspoäng för flottan, med uppdelning per företag och enhet
- Avvikelseövervakning som flaggar försämring när den börjar
- Statustrender matar dashboardar för ledningsrapportering
Oföränderlig revisionslogg
Varje operatörsåtgärd och varje AI-åtgärd skrivs till en oföränderlig revisionslogg – vem gjorde vad, när och på vilken enhet. Åtgärder, policyändringar och avslöjanden av känslig data lämnar alla ett spår som en revisor kan lita på, vilket förvandlar revisionsförberedelser från ett arkeologiprojekt till en fråga.
Utforska revisionsloggning.
Hur det fungerar
Agenten utvärderar kontroller på varje endpoint. Resultaten rullas upp till statuspoängen. Misslyckade kontroller åtgärdas – ett klick för de automatiskt åtgärdbara, AI-assisterat för resten – och omvärderas för att verifiera åtgärden. Utvärdera, poängsätt, åtgärda, verifiera: en loop, inte en rapport.

Utforska säkerhetsefterlevnad på djupet
- Efterlevnadskontroller – den CIS-anpassade kontrolluppsättningen och policytilldelning
- Åtgärd med ett klick – från resultat till verifierad åtgärd
- Revisionsloggning – den oföränderliga vem-gjorde-vad-spårningen
Relaterade moduler
- Patcha vad efterlevnad hittar – patchhantering stänger de uppdateringsrelaterade kontrollerna i flottans skala
- Skanna djupare – sårbarhetshantering hittar CVE:erna bakom felkonfigurationerna
- Övervaka hot – SIEM & hotdetektering övervakar vad efterlevnad härdar
Träffar du ett ramverk? Se hur team förbereder sig för revisioner med Monitic för efterlevnad – inklusive statliga, sjukvårds- och finansiella tjänster-miljöer. Efterlevnadsfunktioner ingår i plattformsplaner; se prissättning.
Vanliga frågor
Kontrolluppsättningen är CIS-anpassad. Eftersom CIS-riktmärken ligger till grund för de tekniska kontrollkraven i de flesta ramverk, använder team Monitics resultat som endpointbevis när de förbereder sig för revisioner mot standarder som ISO 27001 eller NIS2.
Automatiskt åtgärdbara kontroller skickas som agentuppgifter med ett klick och verifieras genom omvärdering. Kontroller som kräver omdöme överlämnas till AI-assistenten med full kontext snarare än att åtgärdas blint – medvetna åtgärder, var och en loggad.
Efterlevnadskontroller kontrollerar konfiguration – är endpointen inställd som policyn kräver. Sårbarhetshantering kontrollerar programvara – har den installerade inventeringen kända CVE:er. Mogna program kör båda; Monitic kör båda på en plattform. Se guiden för endpointefterlevnad.
Ja. Operatörsåtgärder och AI-åtgärder hamnar i den oföränderliga revisionsloggen med aktör, åtgärd, mål och tid.
Konfigurera på några minuter – läs dokumentationen för säkerhetsefterlevnad.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.