Förtroende är en operativ praxis, inte en märkesrad
Monitic hanterar arbetsflöden för privilegierade slutpunkter, identiteter, tjänster, säkerhet och infrastruktur. Säkerhetsmodellen måste därför vara begriplig före upphandling och granskningsbar efter driftsättning.
Det vanliga alternativet är en specialistkonsol, en manuellt underhållen lista eller en tekniker som vet var varje del är gömd. Den modellen blir dyr när beståndet växer, teammedlemmar byts ut eller ledningen efterfrågar aktuella bevis. Monitic behåller kapaciteten på samma klient-säkra datamodell som hantering av slutpunkter, service desk, säkerhet, automatisering och rapportering.
Varför detta arbetsflöde är viktigt
Punktprodukter kan vara djupa, men de känner sällan till hela situationen: vilket företag som äger resursen, vilken tekniker som får agera, vilken ticket som utlöste arbetet eller vad som ändrades omedelbart innan. Team kompenserar genom att kopiera identifierare mellan konsoler och dokumentera beslutet i efterhand. Fördröjningen växer, och bevisen för åtgärden separeras från anledningen till den.
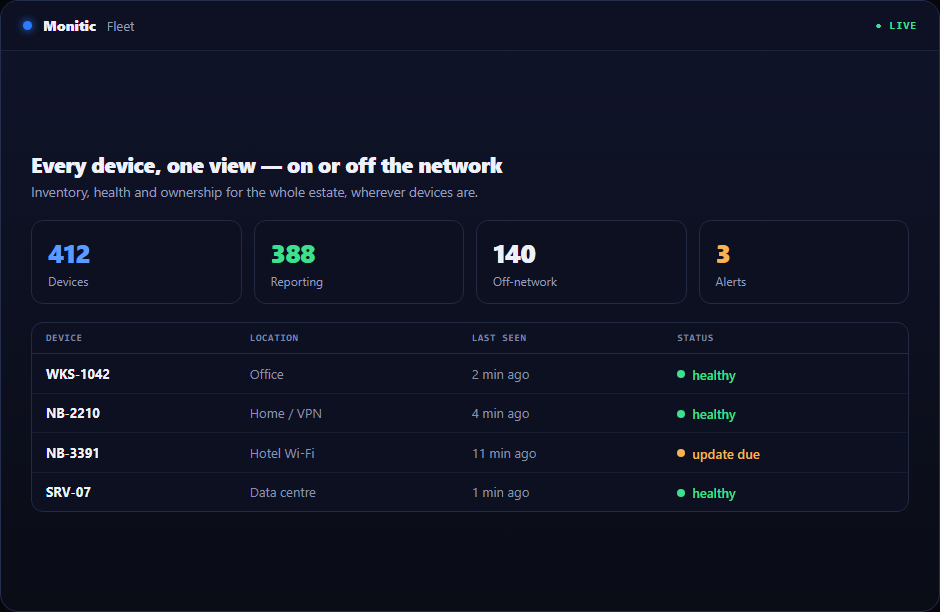
Monitic sluter det gapet. Varje vy börjar med rätt klient- och företagsomfattning. Varje åtgärd löses via den dirigerande användarens behörigheter. Varje mutation kan kopplas till aktören och stabila resursidentifierare. Operatörer kan röra sig från flotta eller ledningskontext till ett företag, en tillgång, en upptäckt, en begäran eller ett jobb utan att tappa tråden.
Hur säkerhets- och förtroendecentret ser ut i Monitic
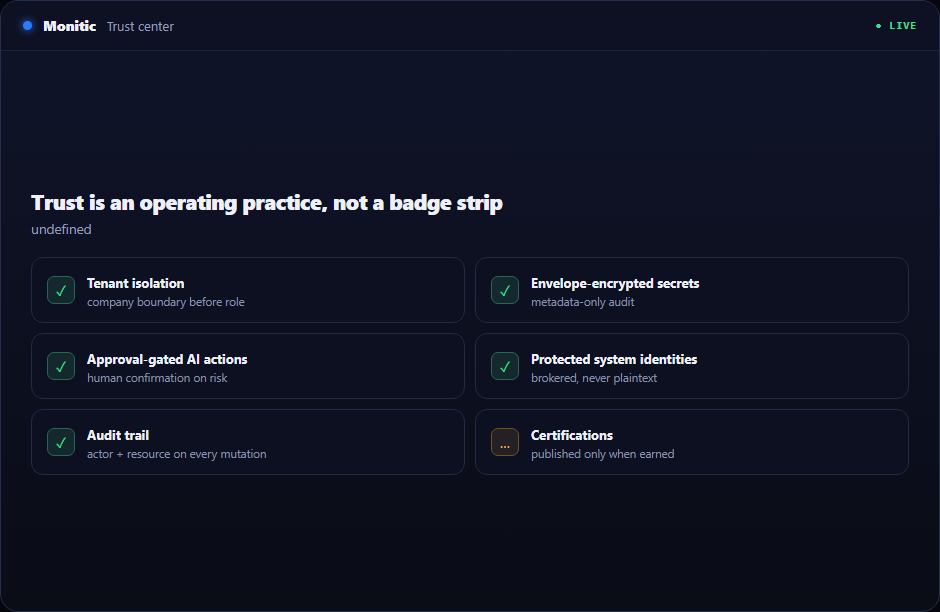
Förklara klientisolering, identitet, behörighet, godkännande, granskning och kontroller för hemlig lagring. Vyn är byggd för beslut, inte passiv inventering: den håller ägarskap, relaterade poster, senaste aktivitet och nästa tillåtna åtgärd nära signalen.
Publicera vägar för ansvarsfull avslöjande och sårbarhetshantering utan att göra obefogade certifieringsanspråk. Tekniker behöver inte rekonstruera kund-, enhets-, identitets- eller underhållskontext i ett annat verktyg innan arbetet påbörjas.
Ge säkerhets- och upphandlingsteam en aktuell plats för arkitektur, driftsättning, data och efterlevnadssvar. Företagsbegränsningar, rollbehörigheter, tilläggsrättigheter, godkännanden där så är lämpligt och granskningsposter förblir en del av arbetsflödet snarare än efterhandshantering.
Från bevis till verifierad åtgärd
- Fastställ omfattning. Börja från det företag, den grupp, tillgång, varning, ticket, rapport eller integration som definierar arbetet. Monitic löser ägarskap och åtkomst innan en operation påbörjas.
- Inspektera aktuella bevis. Granska live-status och relaterad historik istället för att agera utifrån en gammal export. Operatören kan se varför uppmärksamhet krävs och vad mer som kan påverkas.
- Välj svar. Använd en fjärråtgärd, ticket, arbetsflöde, automatisering eller godkänt AI-förslag som passar situationen och användarens behörigheter.
- Verifiera och behåll. Framsteg och resultat förblir synliga. Nästa operatör och nästa rapport utgår från plattformsbevis snarare än individuellt minne.
Denna sekvens förhindrar ett vanligt misslyckande inom IT-drift: att agera på rätt tekniskt objekt i fel företag, miljö eller underhållskontext.
Vad förtroendecentret kommer och inte kommer att hävda
Denna sida skiljer implementerade säkerhetskontroller från färdplan och försäkringsarbete. Klientisolering, företagsmedveten auktorisering, granskningsloggning, kuvertkrypterade klienthemligheter, godkännandestyrda AI-åtgärder och skyddade systemidentiteter kan beskrivas eftersom de är en del av plattformsarkitekturen. Certifieringar och formella intyg kommer endast att publiceras efter att de har uppnåtts och är oberoende underbyggda.
Säkerhetsforskare behöver en direkt väg för ansvarsfullt avslöjande med förväntningar på bekräftelse och ett förbud mot att placera känsliga upptäckter i allmänna supportkanaler. Upphandlingsteam behöver arkitektur, underleverantörer, dataplaceringsalternativ, lagring, incidentkommunikation och driftsättningssvar. Operatörer behöver veta hur åtkomst beviljas, granskas och återkallas.
Affärsvärde bortom funktionen
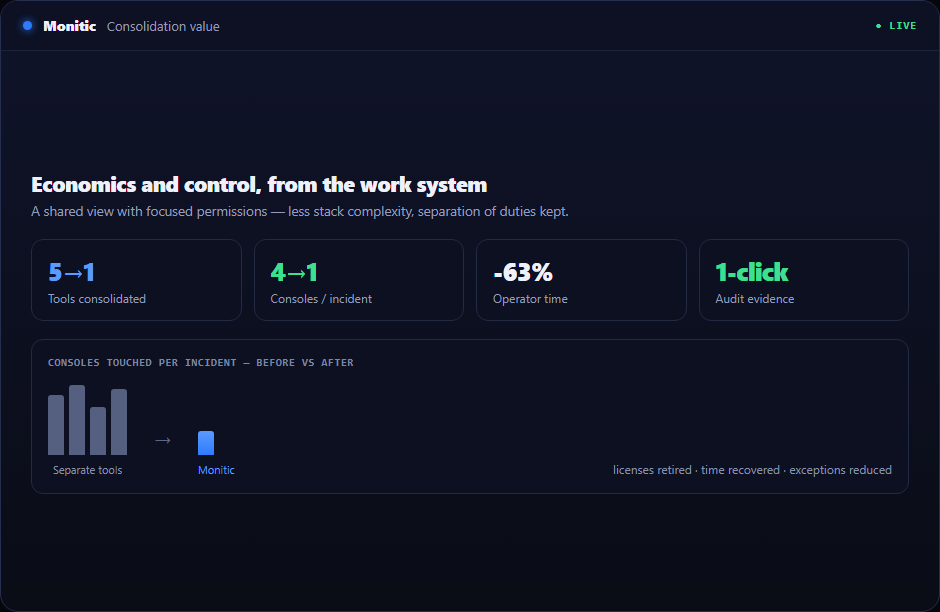
Konsolidering minskar mer än licenskostnad. Den tar bort dubbla agenter, anslutningsunderhåll, separata förnyelser, upprepad utbildning och de minuter tekniker lägger på att återuppbygga kontext för varje ticket. En delad plattform gör också delegering säkrare: synlighet kan vara bred medan muterande operationer förblir snävt behörighetsstyrda.
För intern IT blir resultatet en konsekvent operativ modell över affärsenheter. För MSP:er stöder samma arkitektur flera kundföretag samtidigt som rotägarskap och företagsisolering bevaras. Ledningen får aktuell rapportering från arbetssystemet istället för en parallell kalkylarksprocess.
Anslutet till resten av plattformen
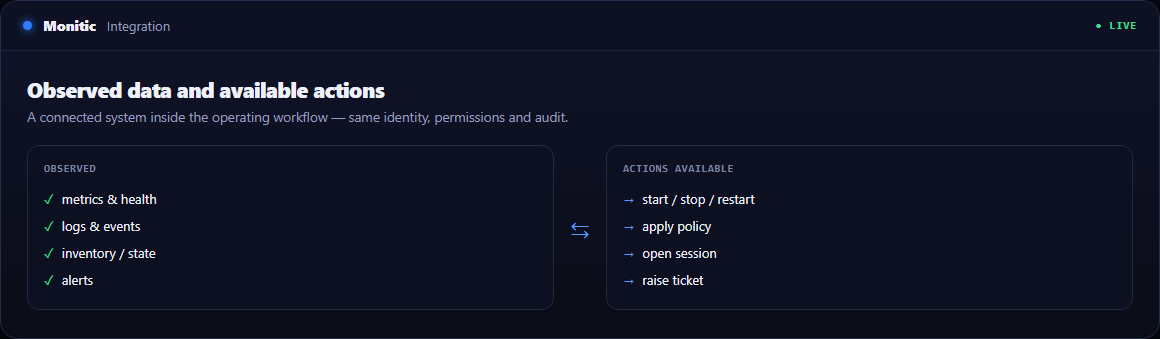
Automation standardiserar repeterbart arbete. Service desk håller ägarskap och kommunikation synliga. Rapportering och analys omvandlar aktuellt tillstånd till återkommande bevis. Mon-Ai kan samla kontext och föreslå nästa steg genom samma behörighets- och godkännandegränser. Team kan anta denna kapacitet för det omedelbara användningsfallet utan att skapa en ny isolerad ö.
Säkerhetsarkitekturämnen som täcks här
Klientisolering. Ägda resurser är förankrade i rotklienten. Företagsbegränsningar skapar en hård åtkomstgräns för underanvändare innan rollbehörigheter beaktas.
Hemligheter och inloggningsuppgifter. Klientinnehavda inloggningsuppgifter använder kuvertkrypterad hemlighetstjänst eller en agent-relädesign där backend inte bör inneha klartext. Granskningsposter bär metadata, aldrig dekrypterade värden.
AI-styrning. Mon-Ai agerar genom ett skyddat AI-underkonto och den dirigerande människans behörighetsomfattning. Chef-godkända åtgärder kräver bekräftelse; granskningsbevis registrerar mänsklig styrning och AI-deltagande.
Driftsättningsval. SaaS- och on-prem-utvärderingar måste dokumentera datavägar, uppdateringsansvar, nyckelförvaring, backupförväntningar och incidentkommunikation. Säkerhetsgranskning bör använda den arkitektur som faktiskt köps.
Rapportera en sårbarhet
Om du tror att du har hittat en säkerhetssårbarhet i Monitic, rapportera den här – inte via allmänna kontakt- eller supportkanaler. Klistra inte in upptäckten i en allmän inkorg: ladda upp din rapport, proof of concept eller bevis till en plats du kontrollerar och dela länken nedan. Vårt säkerhetsteam granskar varje länkad upptäckt i en isolerad sandlåda. En personlig e-postadress är bra. Vi bekräftar varje legitim rapport, håller dig uppdaterad på adressen du anger och ber dig att ge rimlig tid för åtgärd innan offentliggörande.
Vanliga frågor
Är kapaciteten klientmedveten?
Ja. Resurser förblir förankrade i den ägande klienten, och företagsbegränsningar tillämpas innan rollbehörigheter avgör vad en tekniker kan se eller göra.
Behöver varje tekniker administratörsåtkomst?
Nej. Fokuserade behörigheter möjliggör delegering av det nödvändiga arbetsflödet utan att göra varje operatör till plattforms- eller infrastrukturadministratör.
Kan arbetet granskas?
Säkerhetskänsliga och muterande åtgärder behåller aktörs- och resurskontext. AI-styrda åtgärder kan dessutom registrera vem som styrde arbetet och vilket AI-konto som deltog.
Kan vi utvärdera det med vår egen miljö?
Ja. 14-dagars provperioden inkluderar hela plattformen så att team kan validera arbetsflödet mot sin flotta, integrationer och operativa modell. Paketering och startpriser finns på prissättning.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.