Privilegierad åtkomst, minus den fristående PAM-notan
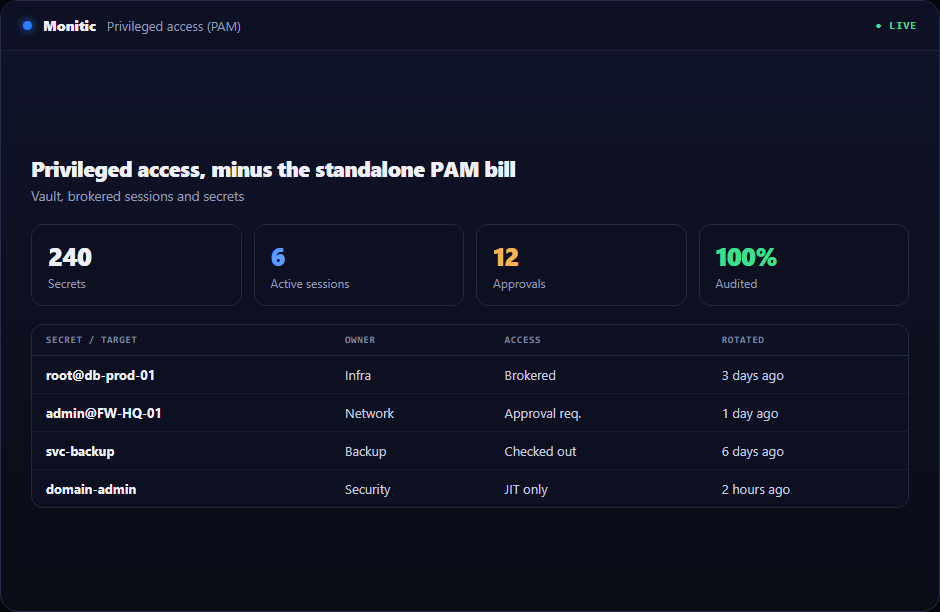
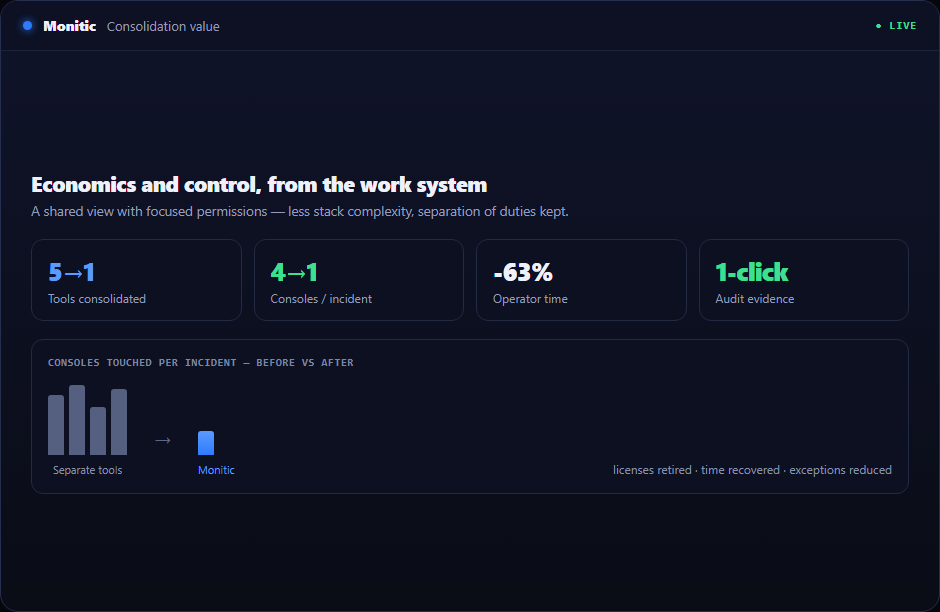
Fristående PAM-plattformar prissätts som om privilegierad åtkomst vore en separat disciplin med egen budgetrad. För de flesta IT-organisationer är det inte så – det är en del av samma operativa väv som patchning, övervakning och service desk. Monitic bygger in hantering av privilegierad åtkomst i plattformen: ett klientkrypterat lösenordsvalv, hantering av privilegierade tillgångar för servrar och nätverksenheter, förmedlad sessionstilldelning och en granskningslogg som registrerar varje visning av inloggningsuppgifter. Det ingår i Enterprise-nivån – vanligtvis mindre än vad en fristående PAM-produkt kostar på egen hand – på en plattform med priser per enhet.
Vad programvara för hantering av privilegierad åtkomst måste bevisa
En CISO som utvärderar PAM behöver tre svar. För det första en inventering: vilka servrar, nätverksenheter och inloggningsuppgifter räknas som privilegierade, och var finns de. För det andra kryptografisk inneslutning: om databasen läcker, läcker hemligheterna med den. För det tredje attribution: vem såg vilken inloggningsuppgift, och när. Monitic svarar på alla tre inuti konsolen som ditt team redan arbetar i – lösenordsvalvet för inneslutning, privilegierade tillgångar och sessioner för inventering och förmedling, och en granskningslogg på visningsnivå för attribution.
Ett lösenordsvalv förseglat per klient
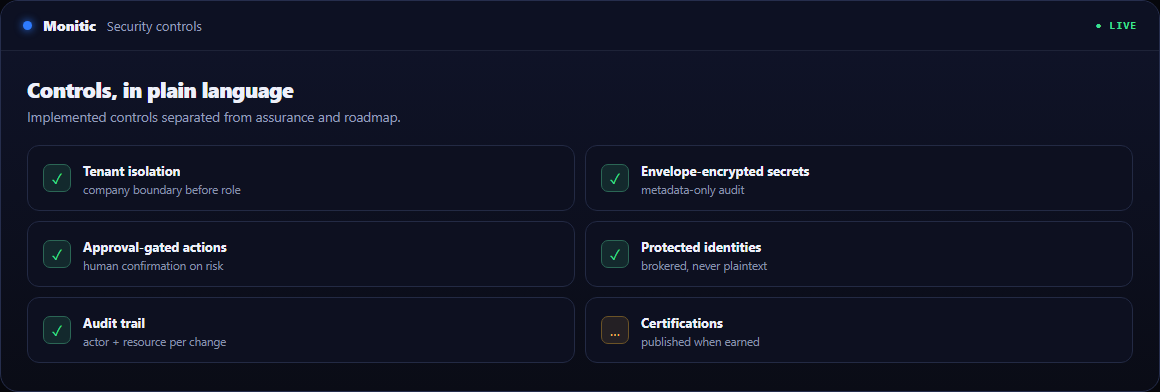
Varje valvposts nyttolast är kuvertkrypterad: förseglad med AES-256-GCM under en datanyckel unik för din klient, som i sin tur är omsluten av en huvudnyckel som aldrig ligger bredvid datan. En databasdump läcker inget utan den huvudnyckeln. Poster är organiserade i mappar så att team kan strukturera inloggningsuppgifter efter kund, plats eller system, och partiella uppdateringar bär granskningsflaggor som skiljer en metadataändring från en faktisk hemlighetsändring. Hela designen finns på sidan lösenordsvalv.
Privilegierade tillgångar och förmedlade sessioner
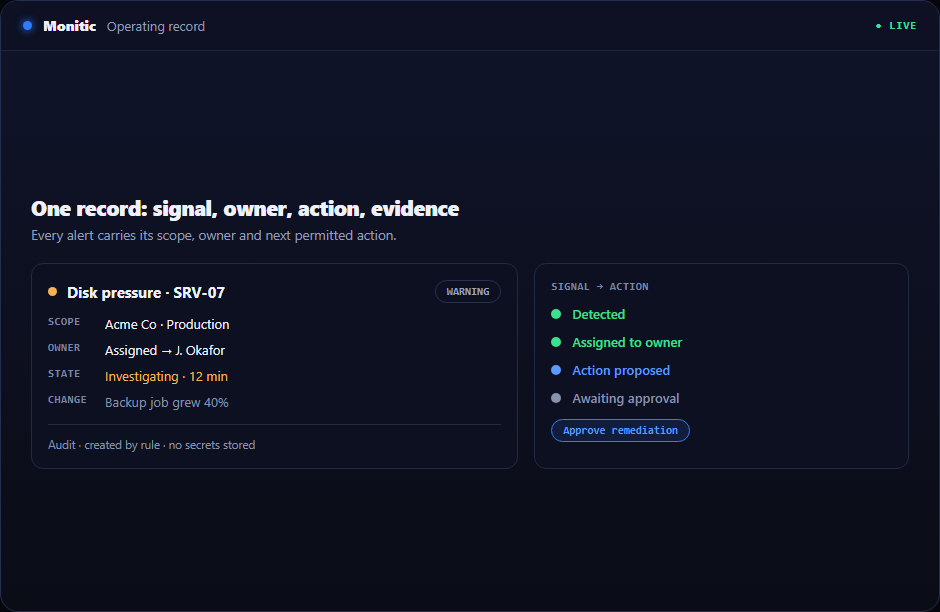
Registrera servrar och nätverksenheter som privilegierade tillgångar, koppla inloggningsuppgifterna som låser upp dem, och tilldela sessioner till teknikerna som behöver åtkomst – utan att dela ut permanenta inloggningsuppgifter till alla i teamet. MSP:er kan hålla inloggningsuppgifter för sina kunders räkning, och personalomfattande åtkomstmönster håller kundvänd personal inom sitt område. Se privilegierade tillgångar och sessioner för förmedlingsmodellen, och fjärråtkomst för anslutningslagret den samverkar med.
Granskning som skiljer en omdöpning från en hemlighetsändring
Varje visning av inloggningsuppgifter registreras: vem som visade vad, och när. Mutationer loggas med tillräckligt sammanhang för att rekonstruera händelser senare – och flaggor för partiella uppdateringar innebär att en revisor snabbt kan se om en redigering påverkade hemlighetsnyttolasten eller bara dess metadata. Den precisionen spelar roll när du svarar en tillsynsmyndighet, inte bara en instrumentpanel. Samma disciplin löper genom säkerhetsefterlevnad över hela plattformen.

Hur det fungerar
Registrera privilegierade tillgångar och lagra deras inloggningsuppgifter i valvet. Tilldela eller förmedla sessioner till teknikerna och personalen som behöver dem. Varje visning och varje mutation hamnar automatiskt i granskningsloggen – ingen separat loggningsprodukt, ingen exportpipeline att underhålla, ingen avstämning mellan PAM-verktyget och plattformen.
Utforska privilegierad åtkomst på djupet
- Lösenordsvalv – mapporganiserade poster, kuvertkryptering per post, granskade visningar.
- Privilegierade tillgångar och sessioner – tillgångsregister, sessionstilldelning och förmedling, personalomfattande åtkomst.
Fungerar med resten av plattformen
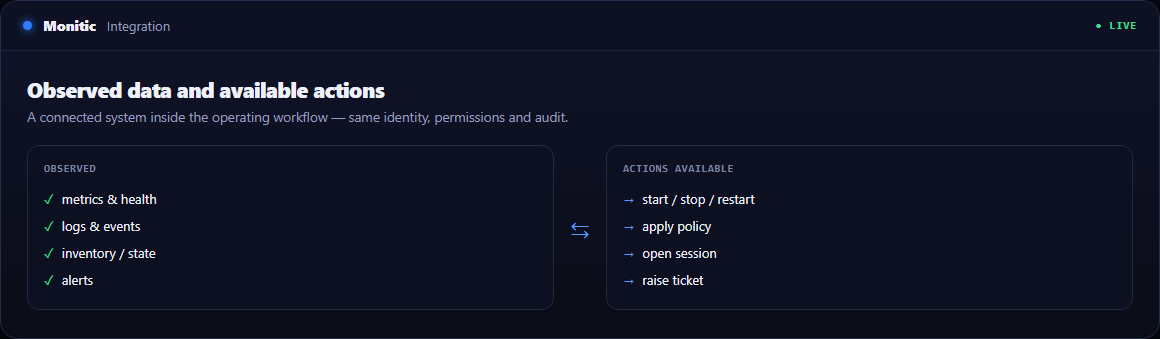
Privilegierad åtkomst är starkare när den delar datamodell med resten av din verksamhet. Identitet och katalog styr vem som finns och vilka roller de har; fjärråtkomst bär sessionerna som PAM förmedlar; säkerhetsefterlevnad omvandlar granskningsloggen till bevis. Team som förbereder sig för en ramverksrevision bör börja med efterlevnadslösningen. PAM ingår i Enterprise-nivån – se prissättning – och installationen täcks i dokumentationen för privilegierad åtkomst.
Vanliga frågor
Nej. Monitic fokuserar på förseglad lagring, förmedlad åtkomst och granskning på visningsnivå. Rotation förblir en kontrollerad, mänskligt initierad operation – och eftersom varje hemlighetsändring flaggas i granskningsloggen kan du verifiera att den faktiskt skedde.
Inget användbart för angriparen. Valvnyttolaster är AES-256-GCM-förseglade under klientnycklar omslutna av en separat lagrad huvudnyckel. Utan huvudnyckeln innehåller dumpen chiffertext.
Ingen separat produkt. PAM- och identitetsfunktioner ingår i Enterprise-nivån. Fristående PAM-verktyg kostar vanligtvis mer än hela plattformen.
Ja. Privilegierade tillgångar och valvposter kan hållas per kund, med tillståndslistor per företag som håller varje tekniker inom de kunder de är tilldelade.
Se Monitic på din egen flotta
Fullständig 14-dagars provversion · inget kreditkort · din riktiga flotta i konsolen dag ett.